

直面する課題

多様化するサービス要件
従来のネットワークセキュリティでは、最新の高可用性・高信頼性を求められるアクセス要件に対応しきれない場合があります。

境界の曖昧化
国境を越えた連携やクラウド利用の拡大により、従来の境界防御だけでは保護が難しくなっています。

権限管理の複雑化
従来のVPN等ではアクセス後の横移動や過剰な権限付与を防げず、適切な最小権限管理が困難です。
ゼロトラスト
高度なアクセス制御の実現
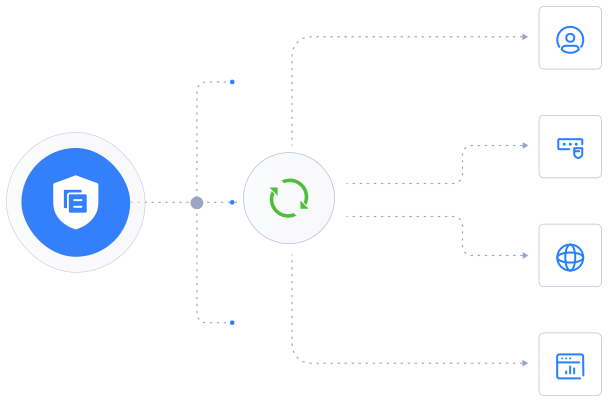
SDP(Software Defined Perimeter)に基づく境界レスな設計により、複数の検証機構を組み合わせて安全で信頼性の高いネットワークアクセスと精緻なアクセス制御を提供します。
詳細をみる

最小権限の適用
最小権限の原則に基づき、不要な権限付与を抑制してリスクを低減します。

継続的な信頼評価
エンドツーエンドで継続的に信頼度を評価し、状況に応じてアクセス制御を動的に更新します。

動的な認可制御
利用状況や環境に応じて認可を即時に付与・撤回し、リスクに応じた柔軟なアクセス制御を実現します。
製品の特徴
ネットワークアクセス制御
端末の健全性を検査し、未承認・不健全な端末からのリスクを低減します。
認証・承認管理
認証および承認されたユーザーとデバイスのみが企業リソースへアクセスできます。
動的アクセスポリシー
多要素の条件を基に権限を動的に付与・調整し、攻撃リスクを低減します。
継続的検証と評価
アクセス主体の信頼度を継続的に検証し、不正なアクセスを迅速に遮断します。
監査・レポート機能
コンプライアンス対応に必要な監査証跡とレポート機能を提供します。
全シーン対応のアクセス
オンプレ・クラウド・モバイル等、あらゆる利用シーンにおいて安全な接続を実現します。
ユースケース別ソリューション

リモートワーク
厳格な権限管理と認証により、権限のない者による機密情報へのアクセスを防止します。

サプライチェーン(SCM)セキュリティ
取引先やパートナーとのデータ共有では、許可された担当者だけが特定のデータにアクセスして共有できるようにします。情報漏えいや悪用を防ぎ、企業の中核事業と競争力を守ります。

クラウドセキュリティ
クラウド環境に対して細粒度なアクセス制御を適用し、不正利用や情報漏えいを防止します。

エンドポイント管理
モバイル端末の利用が広がる環境で、端末認証、アプリケーションのアクセス制御、データ暗号化により、企業の機密データを紛失・漏えい・改ざんから保護し、端末を安全に管理します。


