

統合 ID 管理
企業の AD・LDAP のIDソースと連携し、ユーザーやアプリケーションへのアクセスを一元管理。OIDC による認証の統合に加え、入社・異動・退職に伴うアカウントと権限の管理を整理し、認証イベントの監査を通じてアクセスの問題を確認できます。
主な機能
既存のIDソースを接続し、ユーザー、アプリケーション認証、アクセス権限を一元管理。証明書設定とイベント監査で、企業のID管理を整理します。
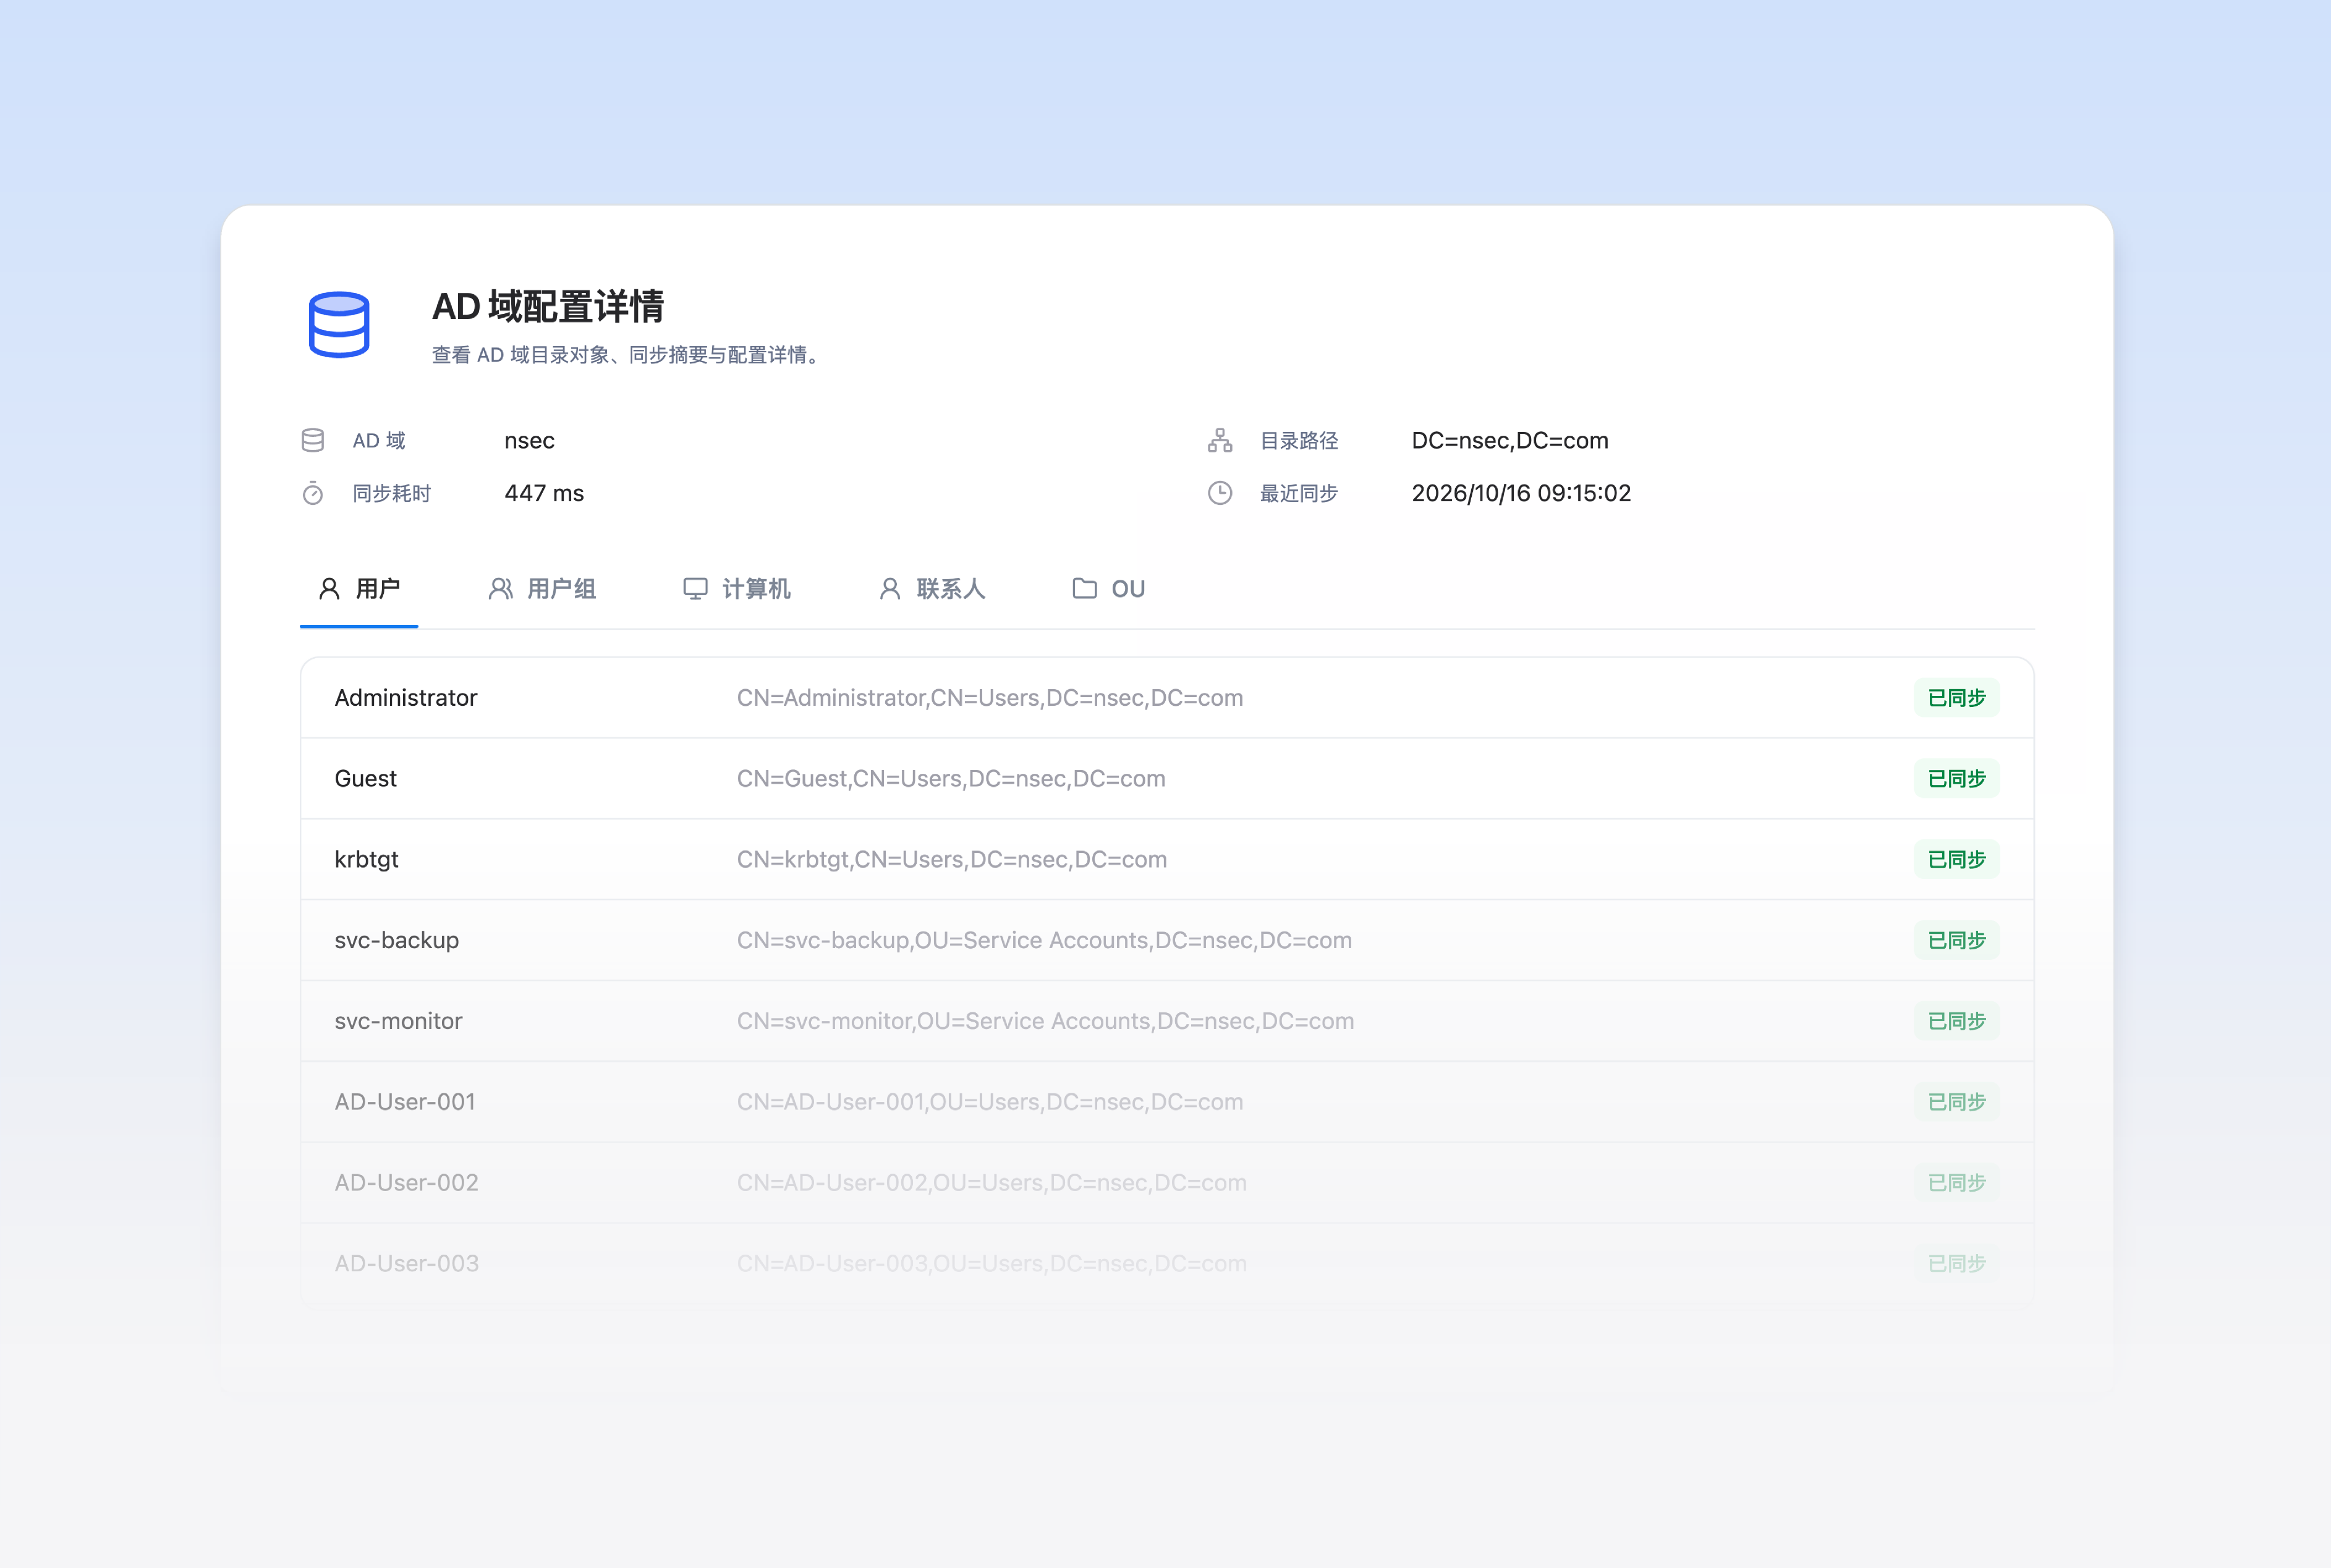
ID ソースとの接続・同期
AD・LDAPと連携し、同期範囲やスケジュール、ディレクトリの同期状況を管理。
統合ユーザーディレクトリ
ユーザー・グループ・IDソースを一元管理。
 ユーザーID
 OIDCアプリケーションのシングルサインオン
 業務アプリ
アプリケーションのシングルサインオン
OIDCで業務アプリを接続し、ログイン認証と認可リクエストを一元化。
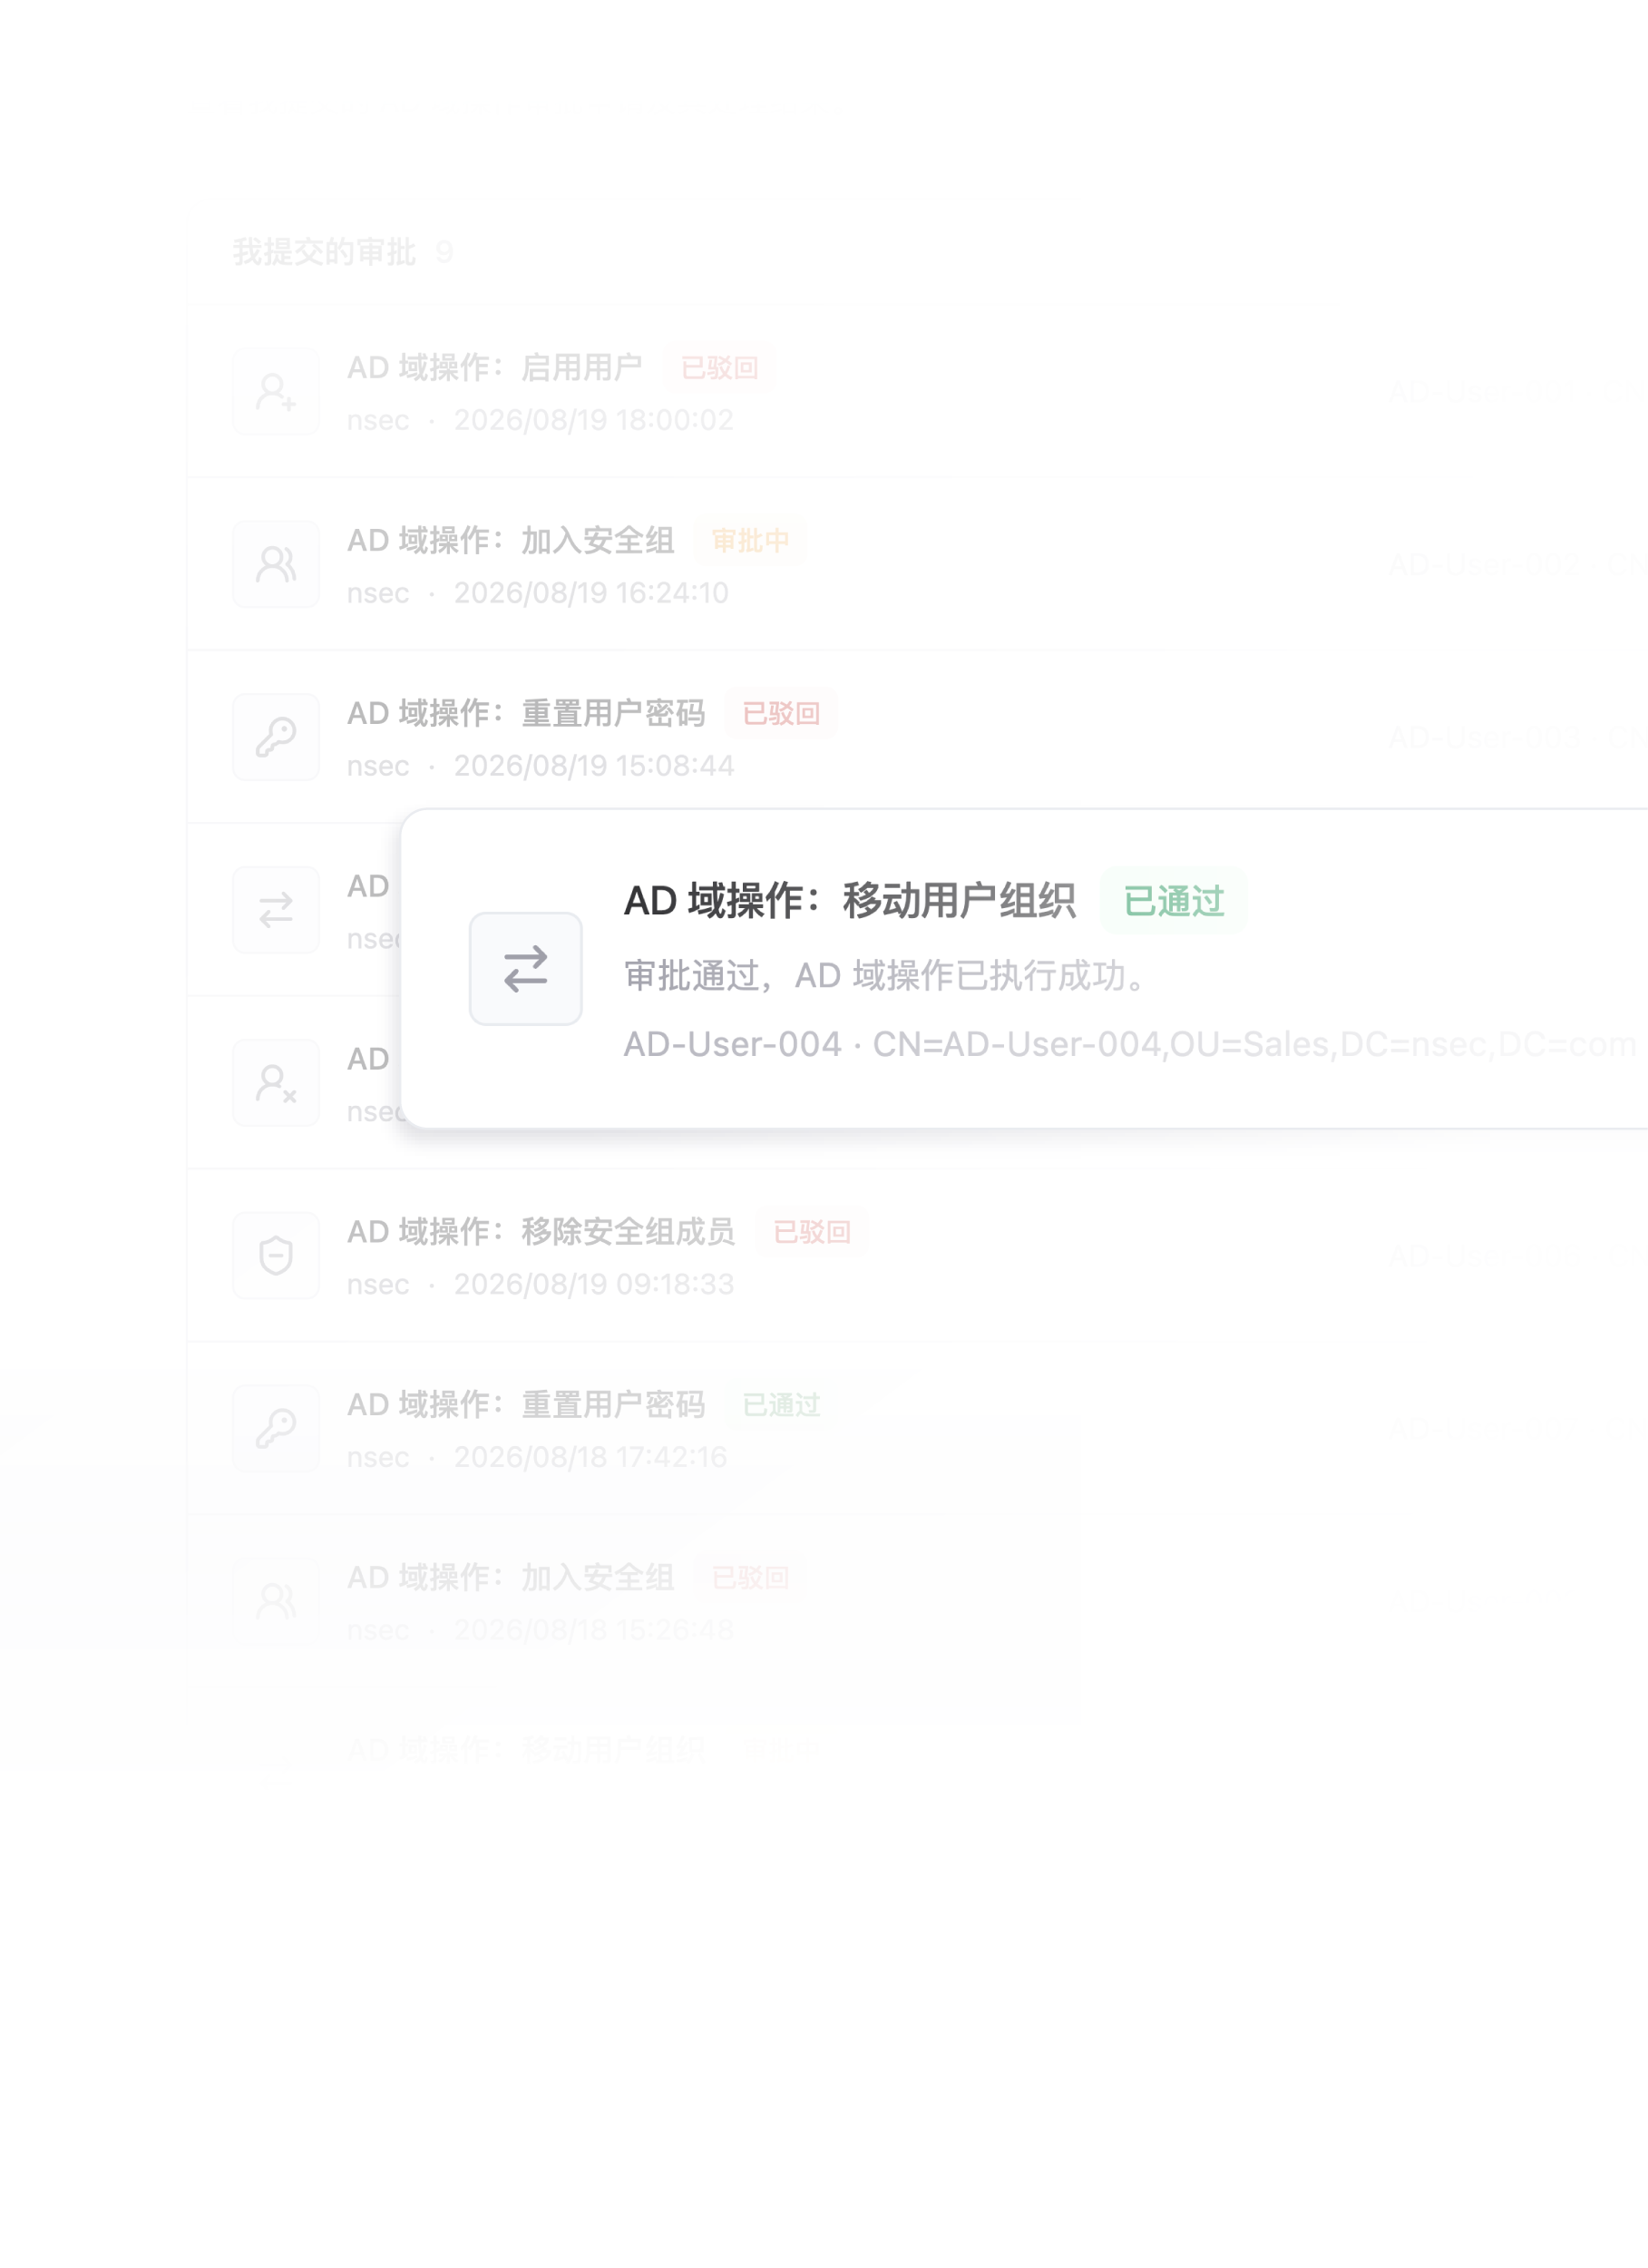
アプリケーションのアクセス権管理
アプリごとのアクセス範囲を管理。
 認証設定と署名証明書
認証パラメーターと署名証明書を管理し、アプリ連携のID設定を整備。

認証イベントの監査
アカウントとアプリから認証を確認。
ログインから認可まで、問題を追跡
ログイン、認証、認可、コールバックのイベントを、アカウントやアプリケーション、処理結果と関連付けて確認。アクセスの流れと失敗した段階を追跡し、ログインや認可の問題を調査できます。
ログイン・認証イベントをアカウントやアプリケーションの情報と照らし合わせ、認証結果を確認します。
認可リクエストと同意の段階を区別し、アプリケーションのアクセス問題を調査します。
トークン発行・更新イベントを確認し、アプリケーション認証の問題を調査します。
コールバック、完了、失敗などの段階から認証フローの処理結果を追跡します。
IDの取得元と管理範囲を明確に
既存ディレクトリから同期するIDと、管理者がローカルで作成するIDを一元的に表示。取得元と管理方法を保持し、アカウントの確認・情報更新・アプリの権限管理に役立てます。
ディレクトリ同期のID
AD・LDAPのIDを同期し、同期範囲とタスクの状態を確認。
ローカル管理のアカウント
アカウントを作成し、ユーザー情報・グループ・アプリへのアクセスを管理。
アプリの設定からアクセスまで、接続手順を明確に
アプリ情報、認証設定、アクセス範囲を整理し、ログインイベントで利用状況を確認。アプリごとのID連携を管理しやすくします。
アプリを登録
アプリ名と基本情報を登録し、一元的に管理します。
認証を設定
OIDCのパラメーターとコールバックURLを設定し、ログインを連携します。
アクセスを割り当て
アクセス範囲を管理し、ユーザーとアプリの権限関係を確認します。
ログインを確認
認証・認可イベントと処理結果からアクセスの問題を調べます。
ID 管理の活用シーン
既存ディレクトリの連携から入社・異動・退職まで、ID、アプリケーション、アクセス権限を管理し、認証イベントからアクセスの問題を確認します。
既存ディレクトリの接続
企業のAD・LDAPと連携し、IDの同期範囲とディレクトリの対象を確認します。
アプリケーション認証の接続
業務アプリを接続し、認証方式とログインのコールバックURLを設定します。
入社時の対応
社員のIDを作成・同期し、新入社員に業務で必要なアクセスを設定します。

役割の変更
役割の変更に合わせてアプリの利用範囲を確認し、アクセス権を調整します。

退職時の権限回収
退職者のアカウントとアプリの権限を確認し、不要なアクセスを解除します。
認証問題の調査
アカウントとアプリの認証イベントを関連付け、ログインや認可の問題を確認します。


