

数据防泄漏
Ping64 | Ping32数据防泄漏系统以主动发现、防护的策略,对企业各类敏感数据在存储、传输和使用过程中进行识别、监控、保护,防范由于不合规的办公行为导致的内部信息泄漏,帮助企业构建完善的数据安全防护体系,保护企业核心数据。
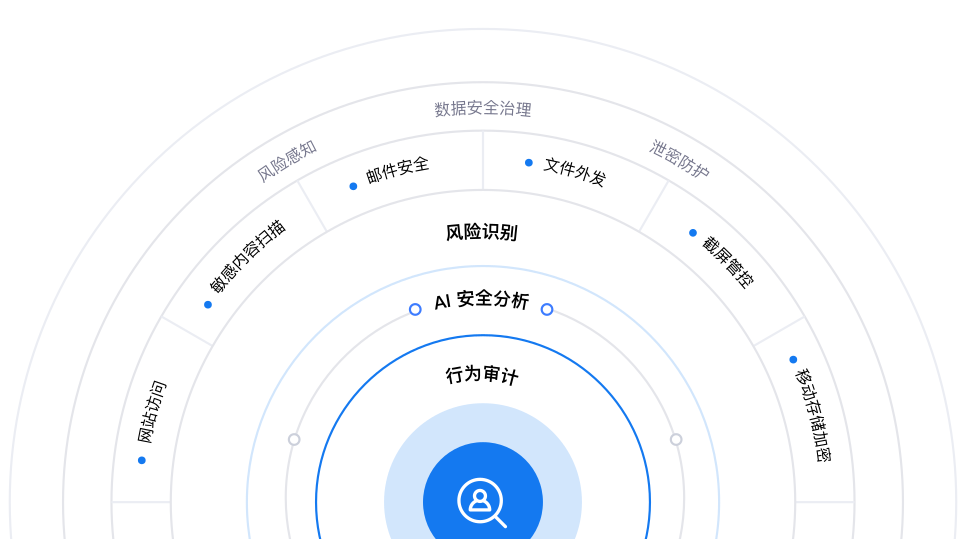
数据防泄漏,全链路守护
围绕企业敏感数据的识别、使用与流转,构建覆盖多种数据外泄渠道的安全防护体系。
- 智能内容识别与分析引擎
- 设备零信任安全接入
- 策略控制与实时风险防护

终端办公场景
覆盖企业日常办公中的文件使用、编辑与共享过程,让数据在终端使用的各个环节得到安全保障。

网络传输场景
覆盖邮件通信、网络访问及文件传输等业务场景,保障企业数据在内外部网络间安全流转。

数据流转场景
贯穿数据在不同人员、设备与业务环境之间的流转过程,让企业数据在复杂协作场景下始终安全可控。
敏感内容扫描
基于文件内容分析与敏感信息识别规则,自动发现敏感内容并进行分类统计,帮助企业及时识别数据风险。
 文件发现
 敏感识别
 风险处置
基于文件内容分析与敏感信息识别规则,自动扫描文件内容并识别敏感特征,
对检测结果进行分类统计,直观呈现敏感内容命中情况与风险分布,帮助安全团队快速定位重点内容并采取后续处置措施。
文档传输安全
围绕企业文档传输与对外共享场景,提供统一的安全管控能力,结合文档权限控制与操作审计,规范文件发送和流转过程,保障文档在不同用户与终端之间安全、有序传输。
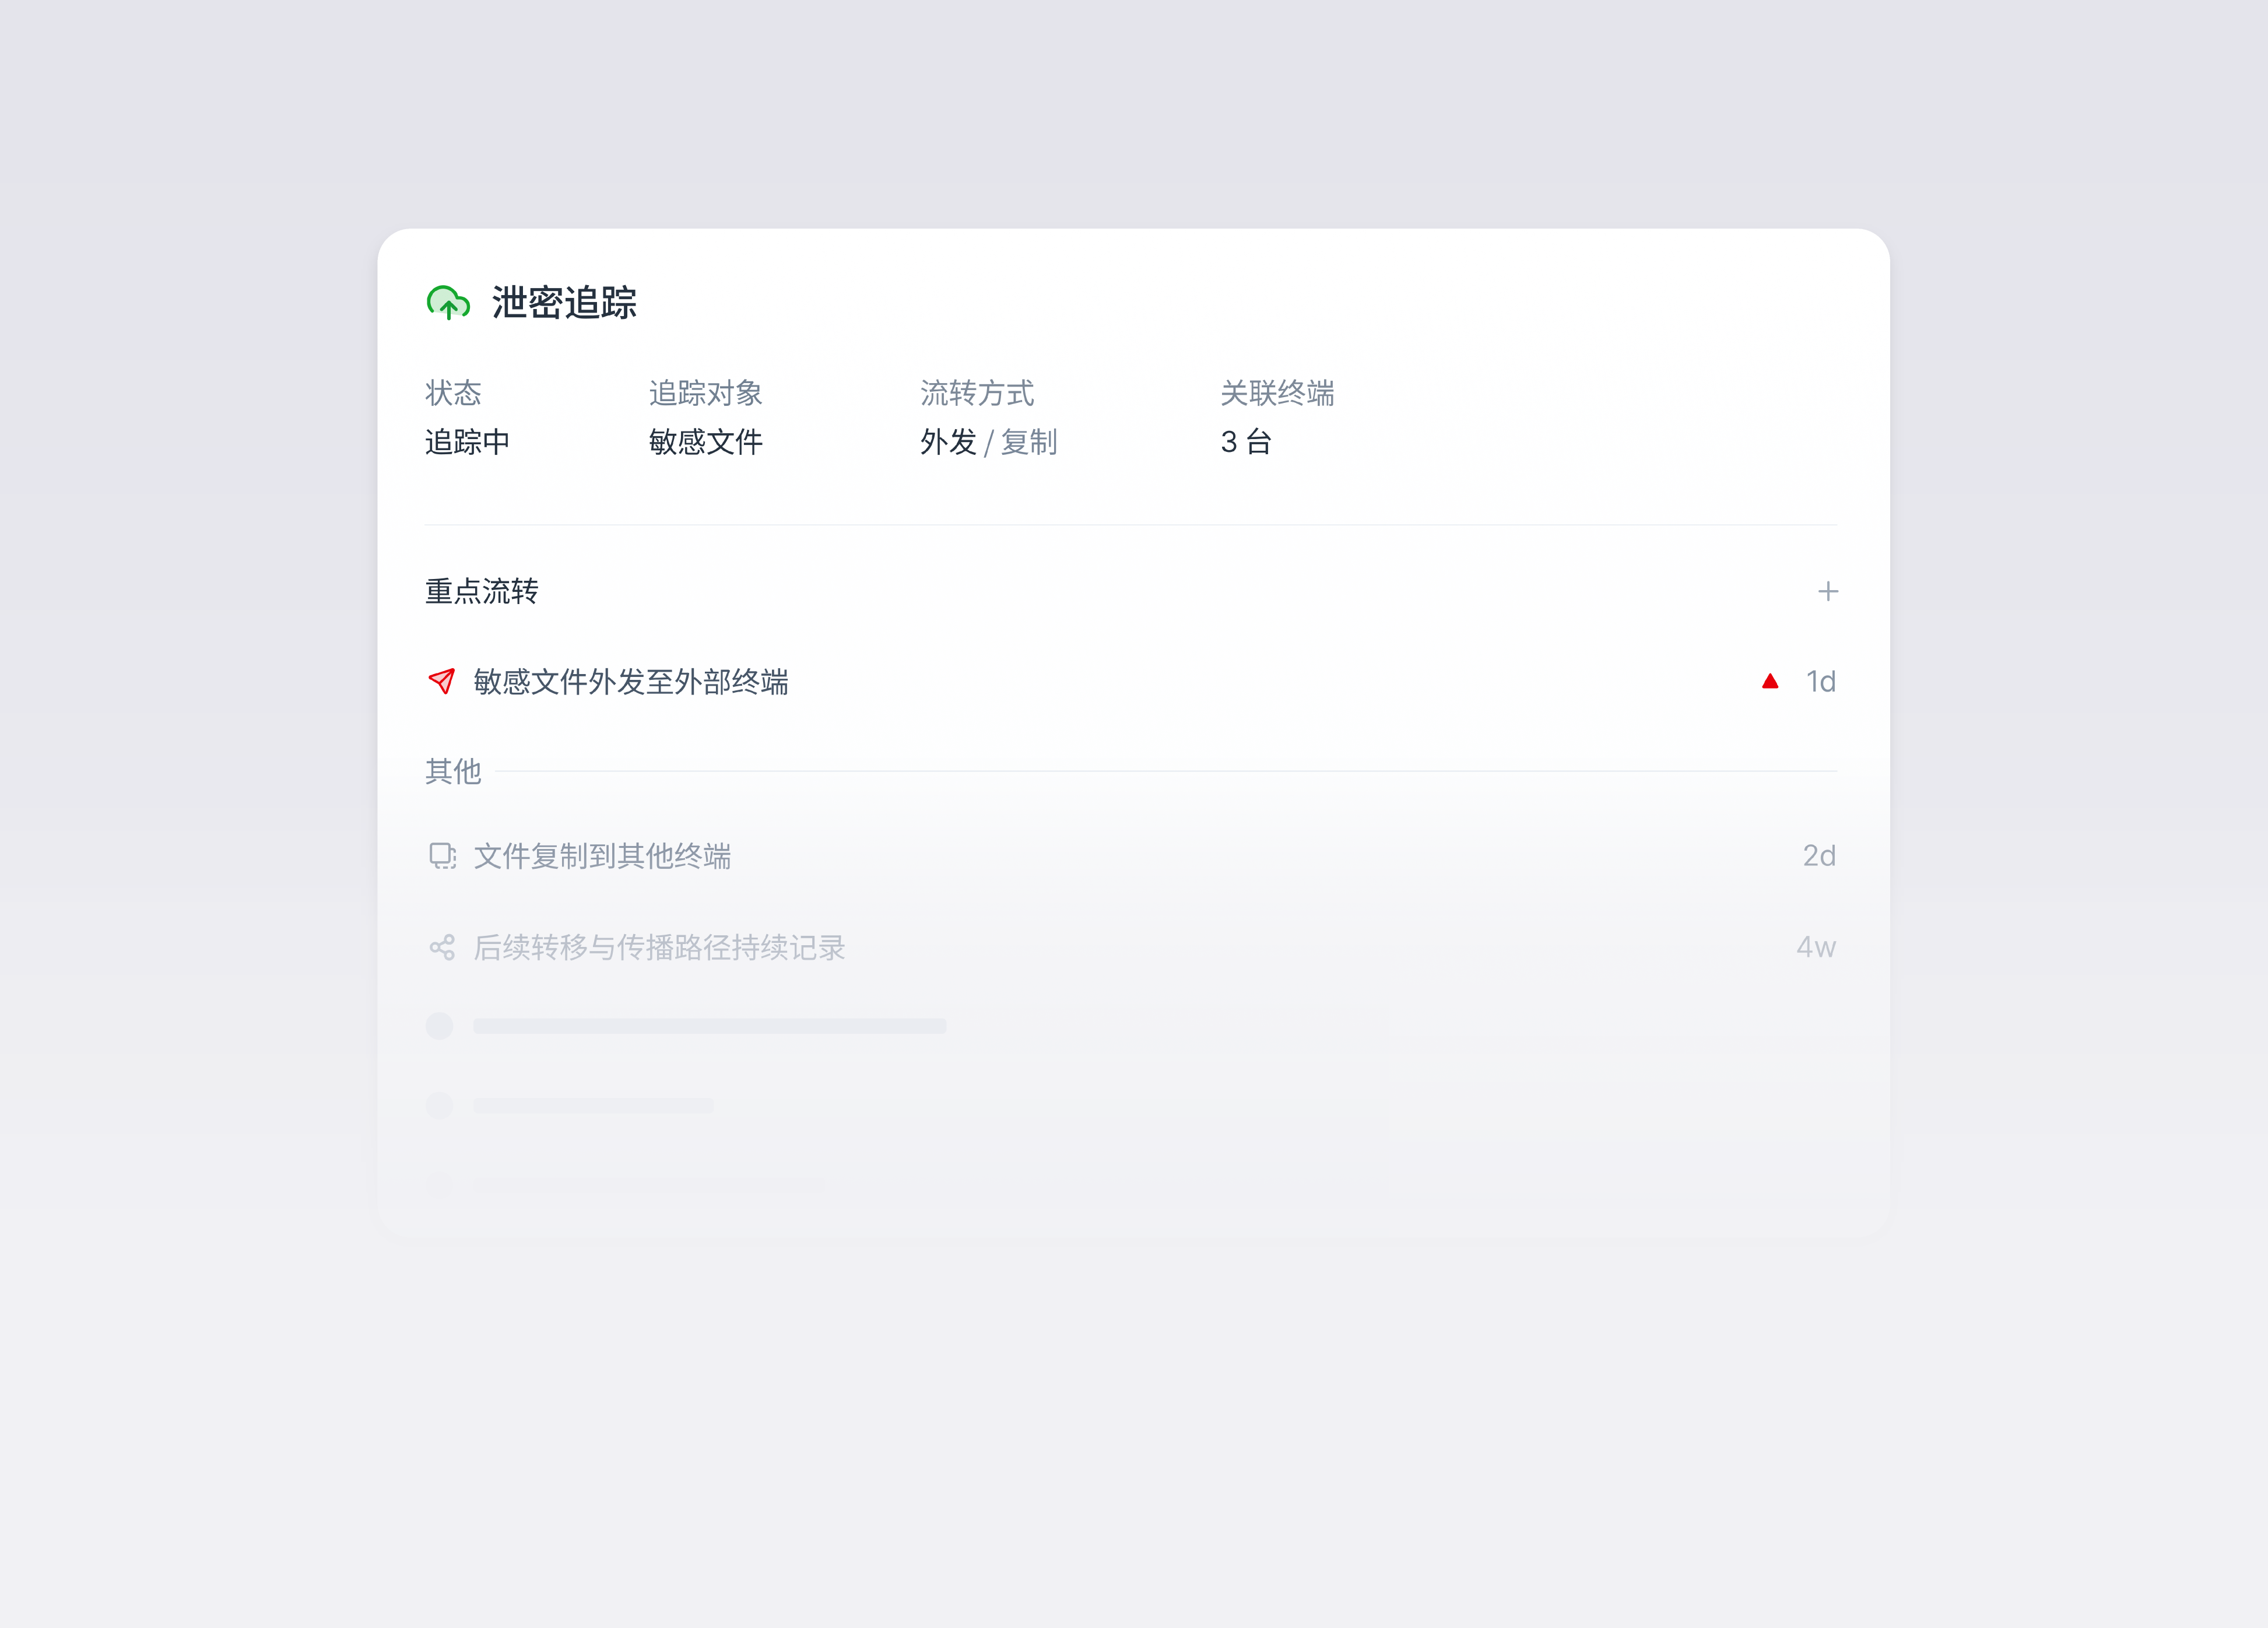
泄密追踪
关联泄密文件、用户、终端及外发渠道,集中呈现事件详情与关键证据,快速定位泄密行为。
风险研判
关联关键线索,快速识别泄密风险。
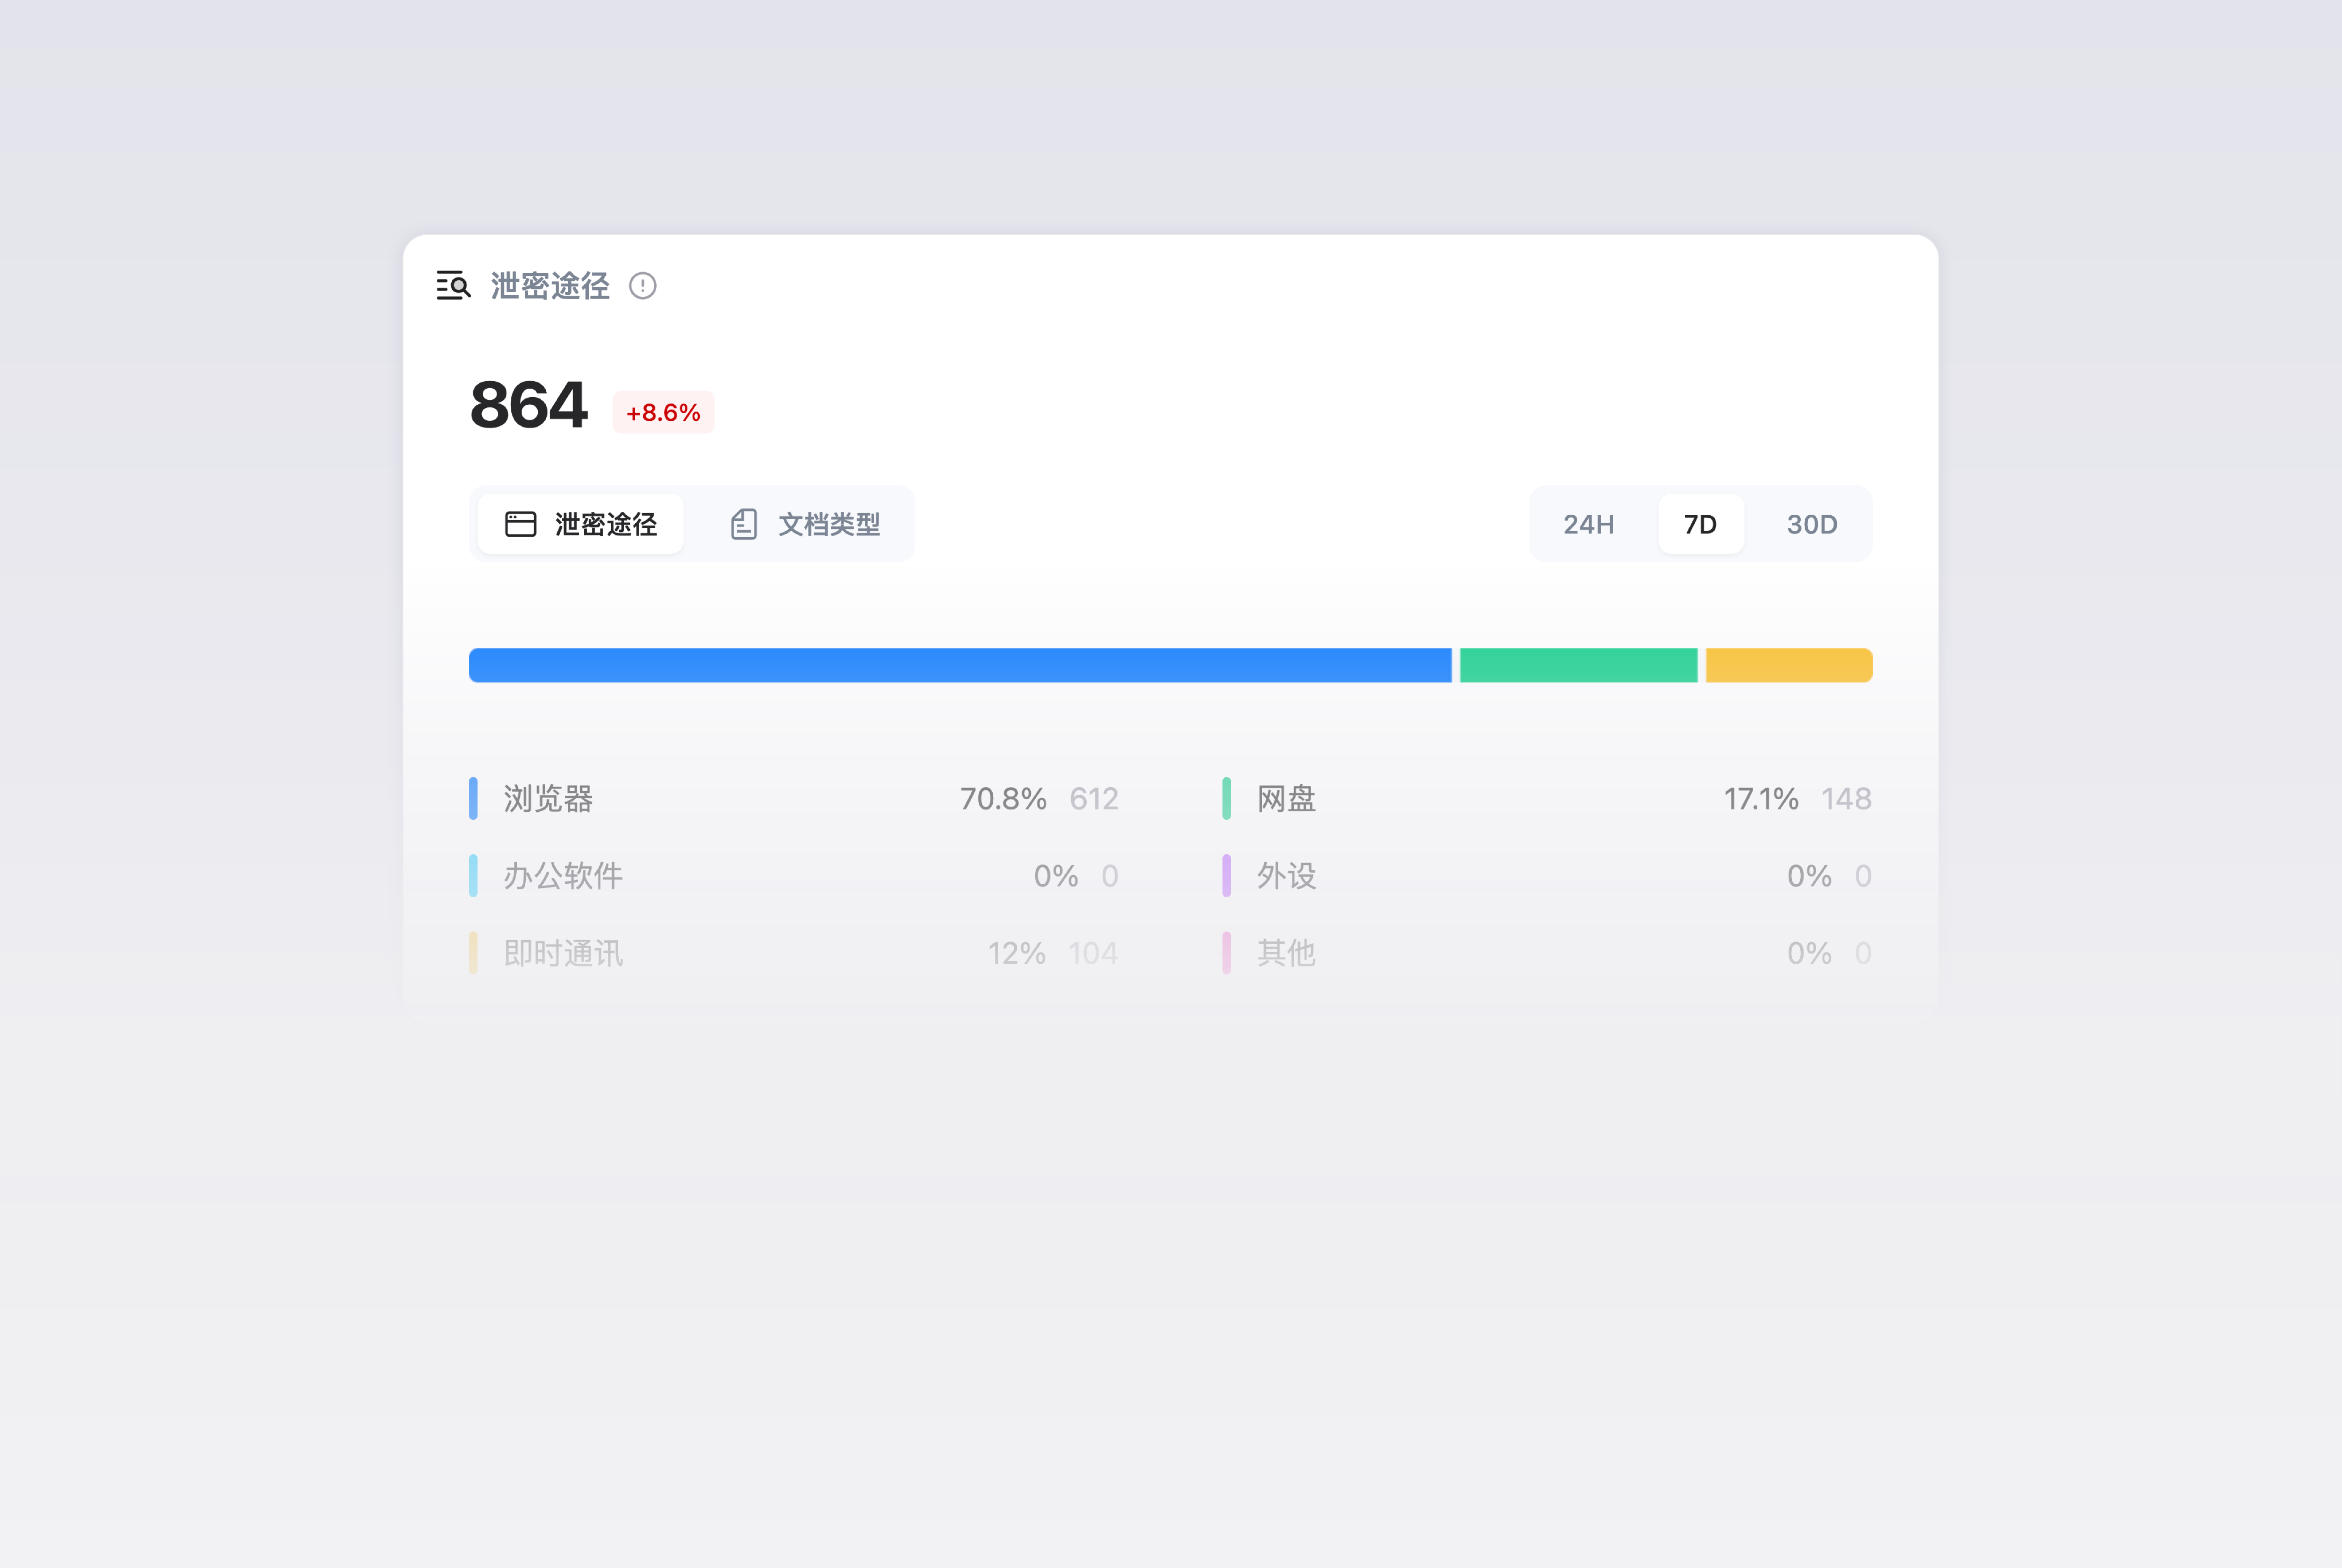
智能泄密分析
智能分析文件外泄行为与渠道分布,可视化呈现泄密风险趋势及异常特征,帮助企业精准掌握数据外泄态势。
文件外发备份
在文件外发前保留文件、路径等关键信息。
企业网络数据传输安全管控
Ping64 通过电子邮件安全与 Web 内容审计,实现对邮件收发、文件上传下载及网络访问行为的统一监测与审计,强化数据传输过程中的风险识别与外发管控,构建企业网络数据防泄漏体系。
电子邮件安全
识别邮件正文与附件中的敏感内容,降低误发与越权传播风险。
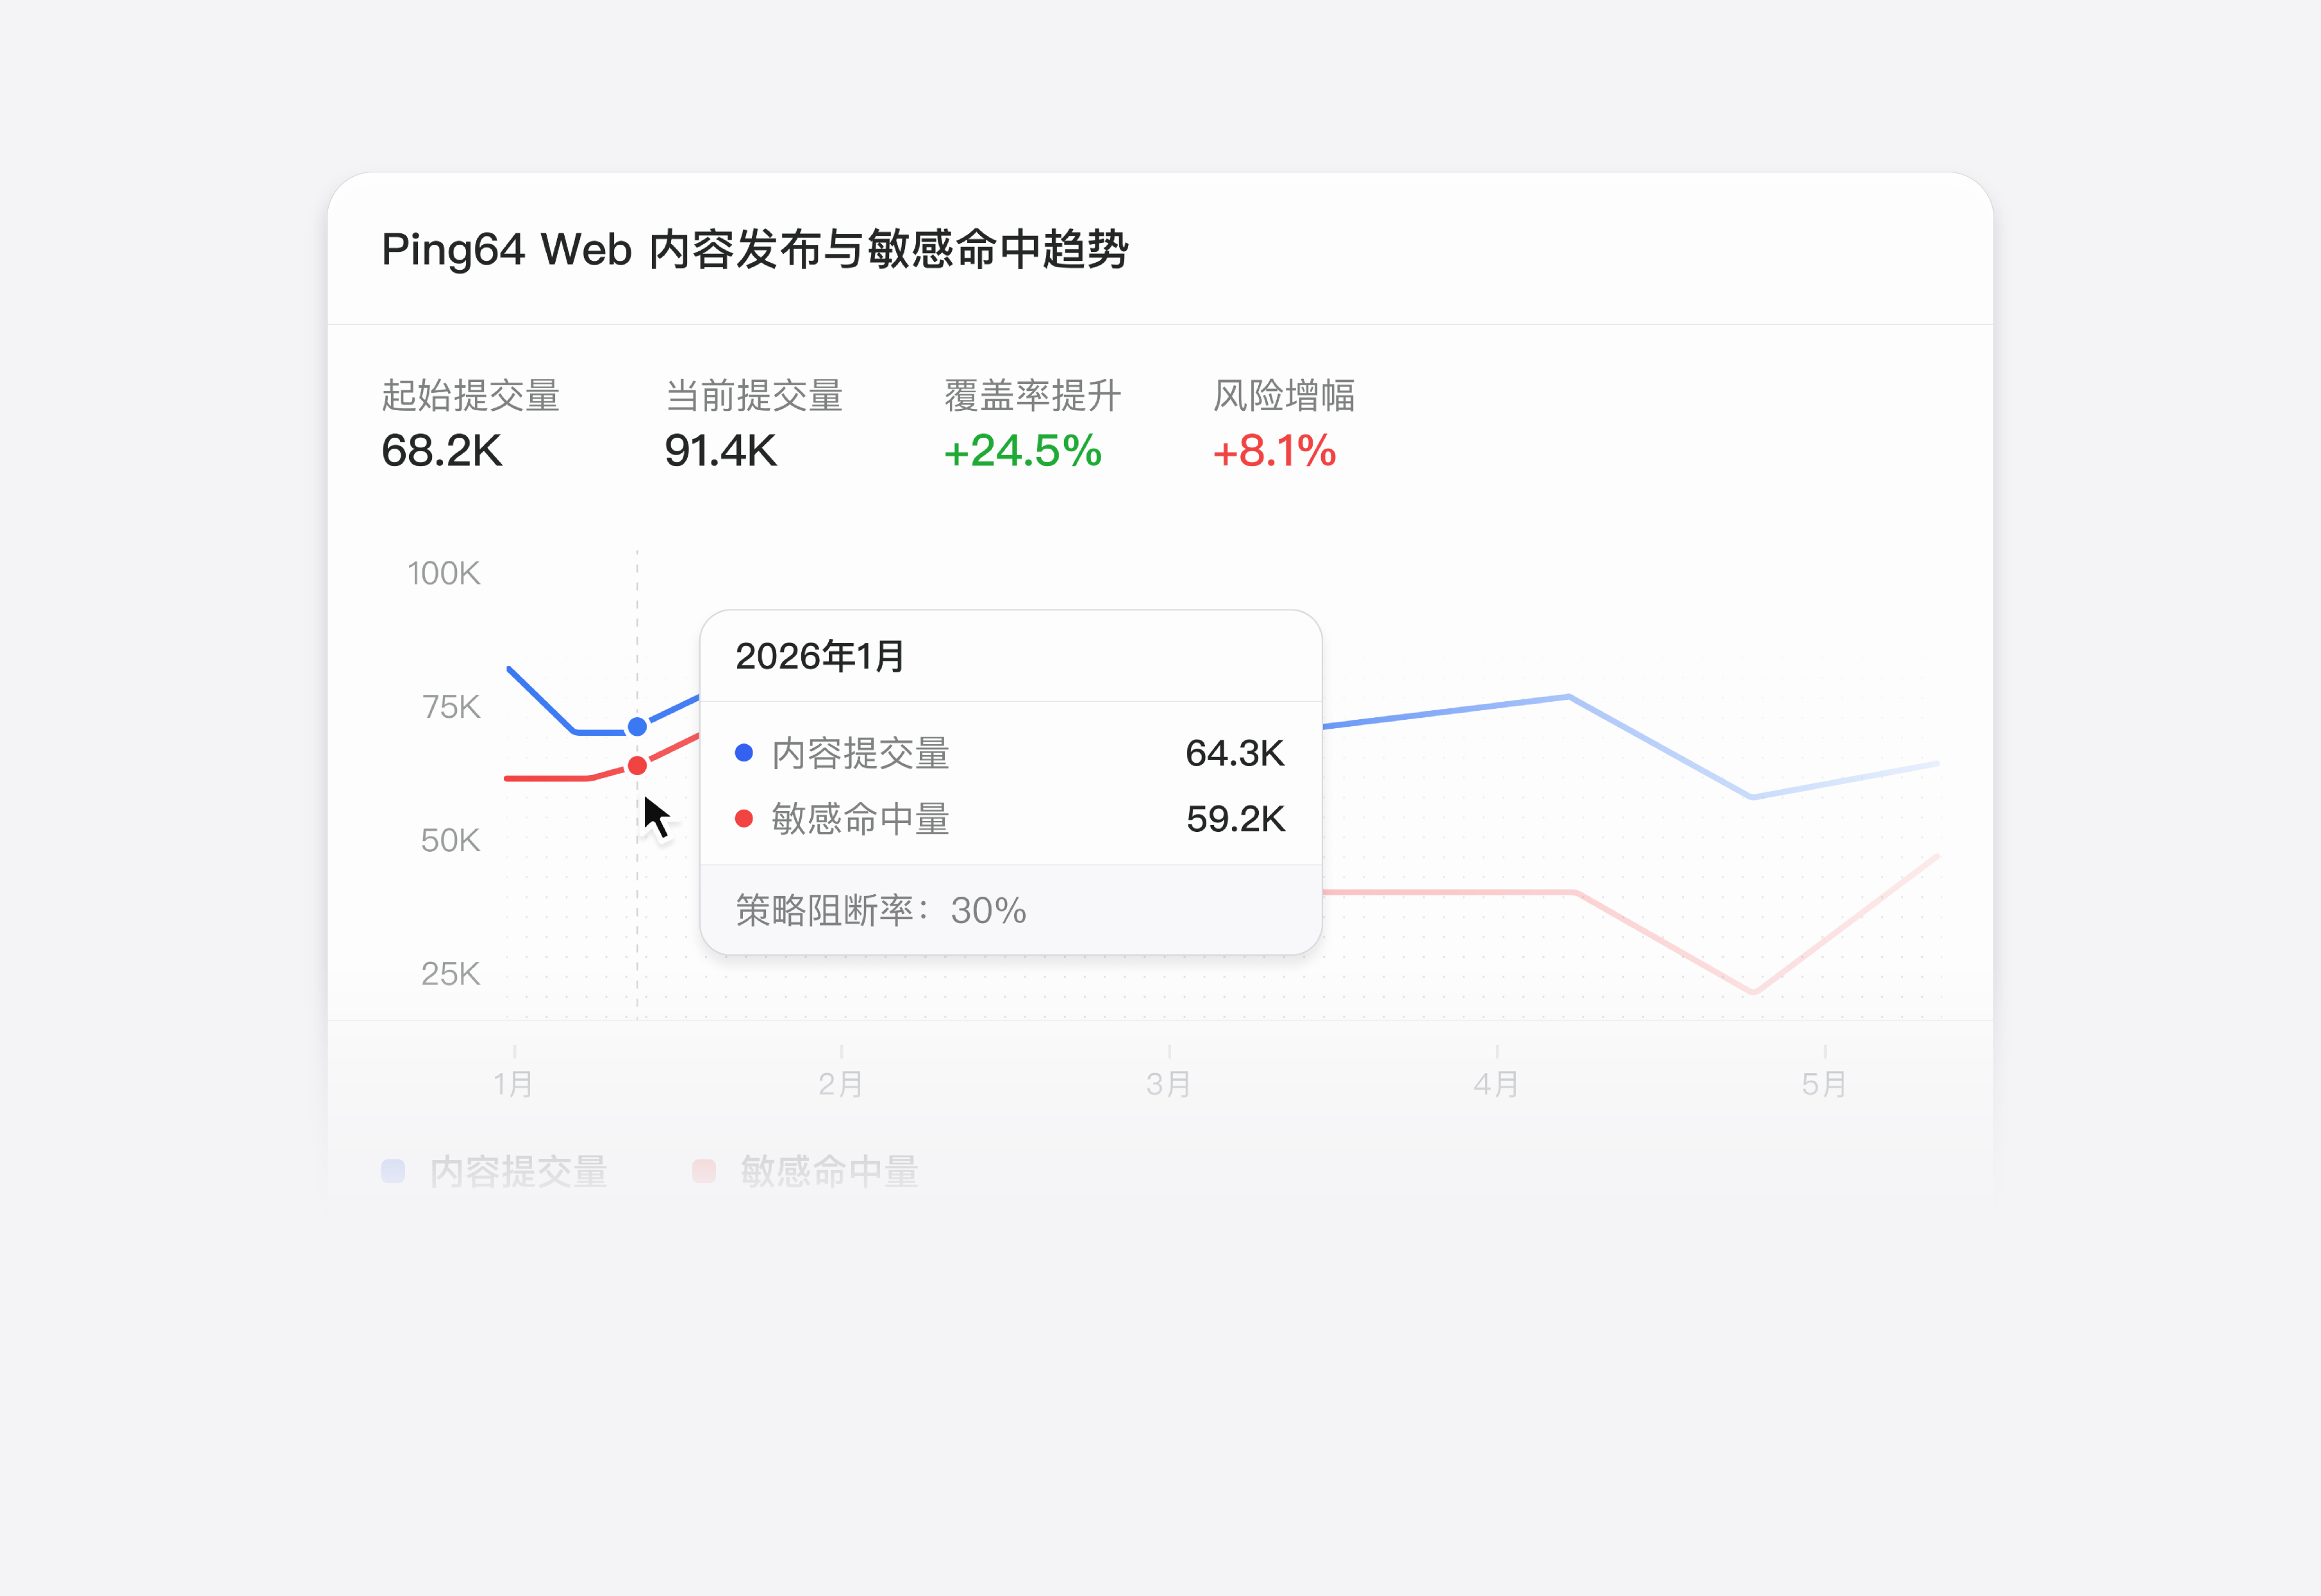
WEB 内容审计
记录网页访问、上传下载与敏感内容交互行为,还原数据经由浏览器流转的完整路径。
让数据防护覆盖每一个关键动作。
从敏感内容识别到泄密证据留存,把数据使用过程中的关键节点连接起来。

打印审计
详细记录所有打印行为,包括打印页数、时间以及关联打印机,实时生成打印快照。

打印管控
管控终端对各类打印机的使用权限,限制风险程序以及带有敏感内容的打印行为。

打印快照
通过打印快照获取打印内容映像并以图片形式进行备份,多方位追踪打印泄密行为。

设备零信任
完全阻断终端移动存储、外接设备接入权限,只有取得授权认证的设备允许接入,消除数据安全风险。

移动存储加密
通过将普通U盘制作成加密盘,实现企业专盘专用,有效解决U盘丢失、外带导致的数据泄漏事件。

移动存储审计
识别内网接入的移动存储设备,记录设备详细信息以及文件拷贝流转日志,掌握移动存储设备使用情况。

截屏管控
通过 Ping64 可以有效封堵各类截屏操作,同时记录用户尝试截取的屏幕内容,杜绝数据截屏泄漏。

屏幕记录
通过定期屏幕快照、屏幕录像等方式对终端屏幕进行安全监管,方便事后对泄密事件追踪溯源。

触发式截屏
当用户触发指定截屏规则时,进行屏幕记录,如通过微信外发文件,直观地审计违规行为。


