

覆盖目录管理的关键工作
Ping64 将目录对象的操作申请、规则审批、执行反馈与操作留痕整合为完整管理流程,帮助企业规范关键变更操作,实时掌握处理状态与执行结果,实现操作过程有序可控、关键变更有据可查。
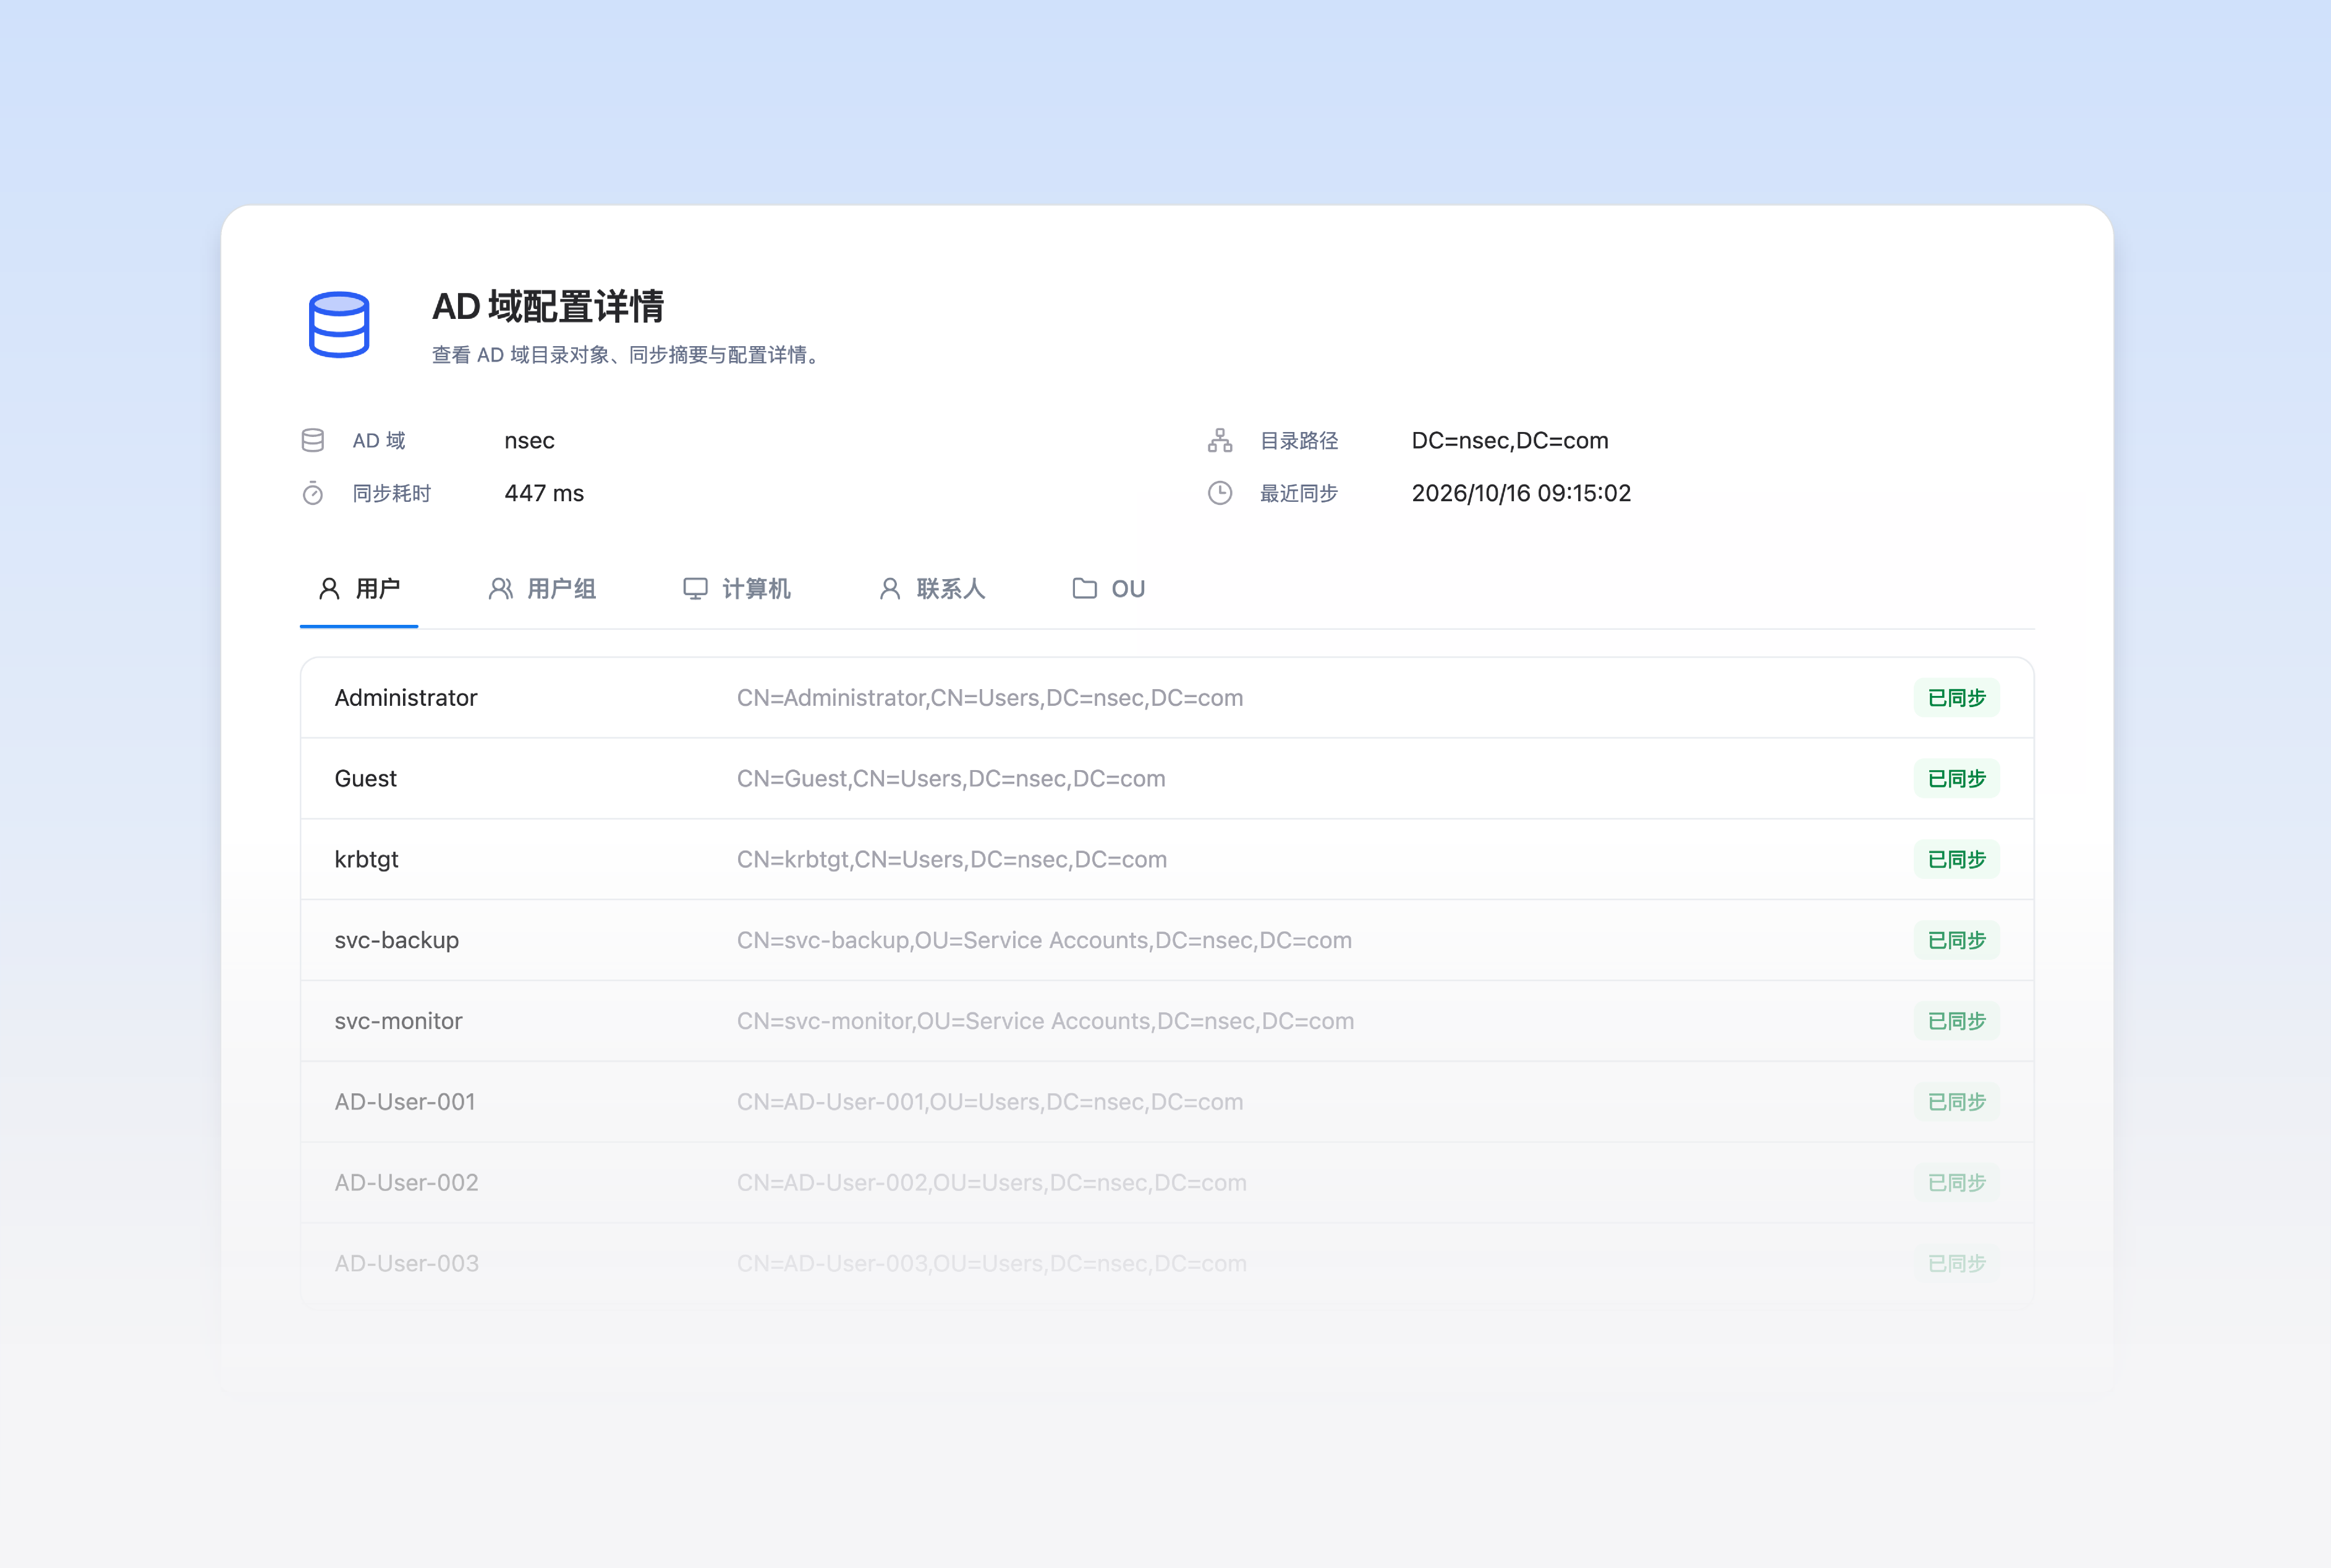
域接入与同步
配置域连接、同步范围与同步计划,查看同步任务和状态,掌握目录信息的同步情况。
目录对象管理
按对象类型处理属性、位置及成员关系。
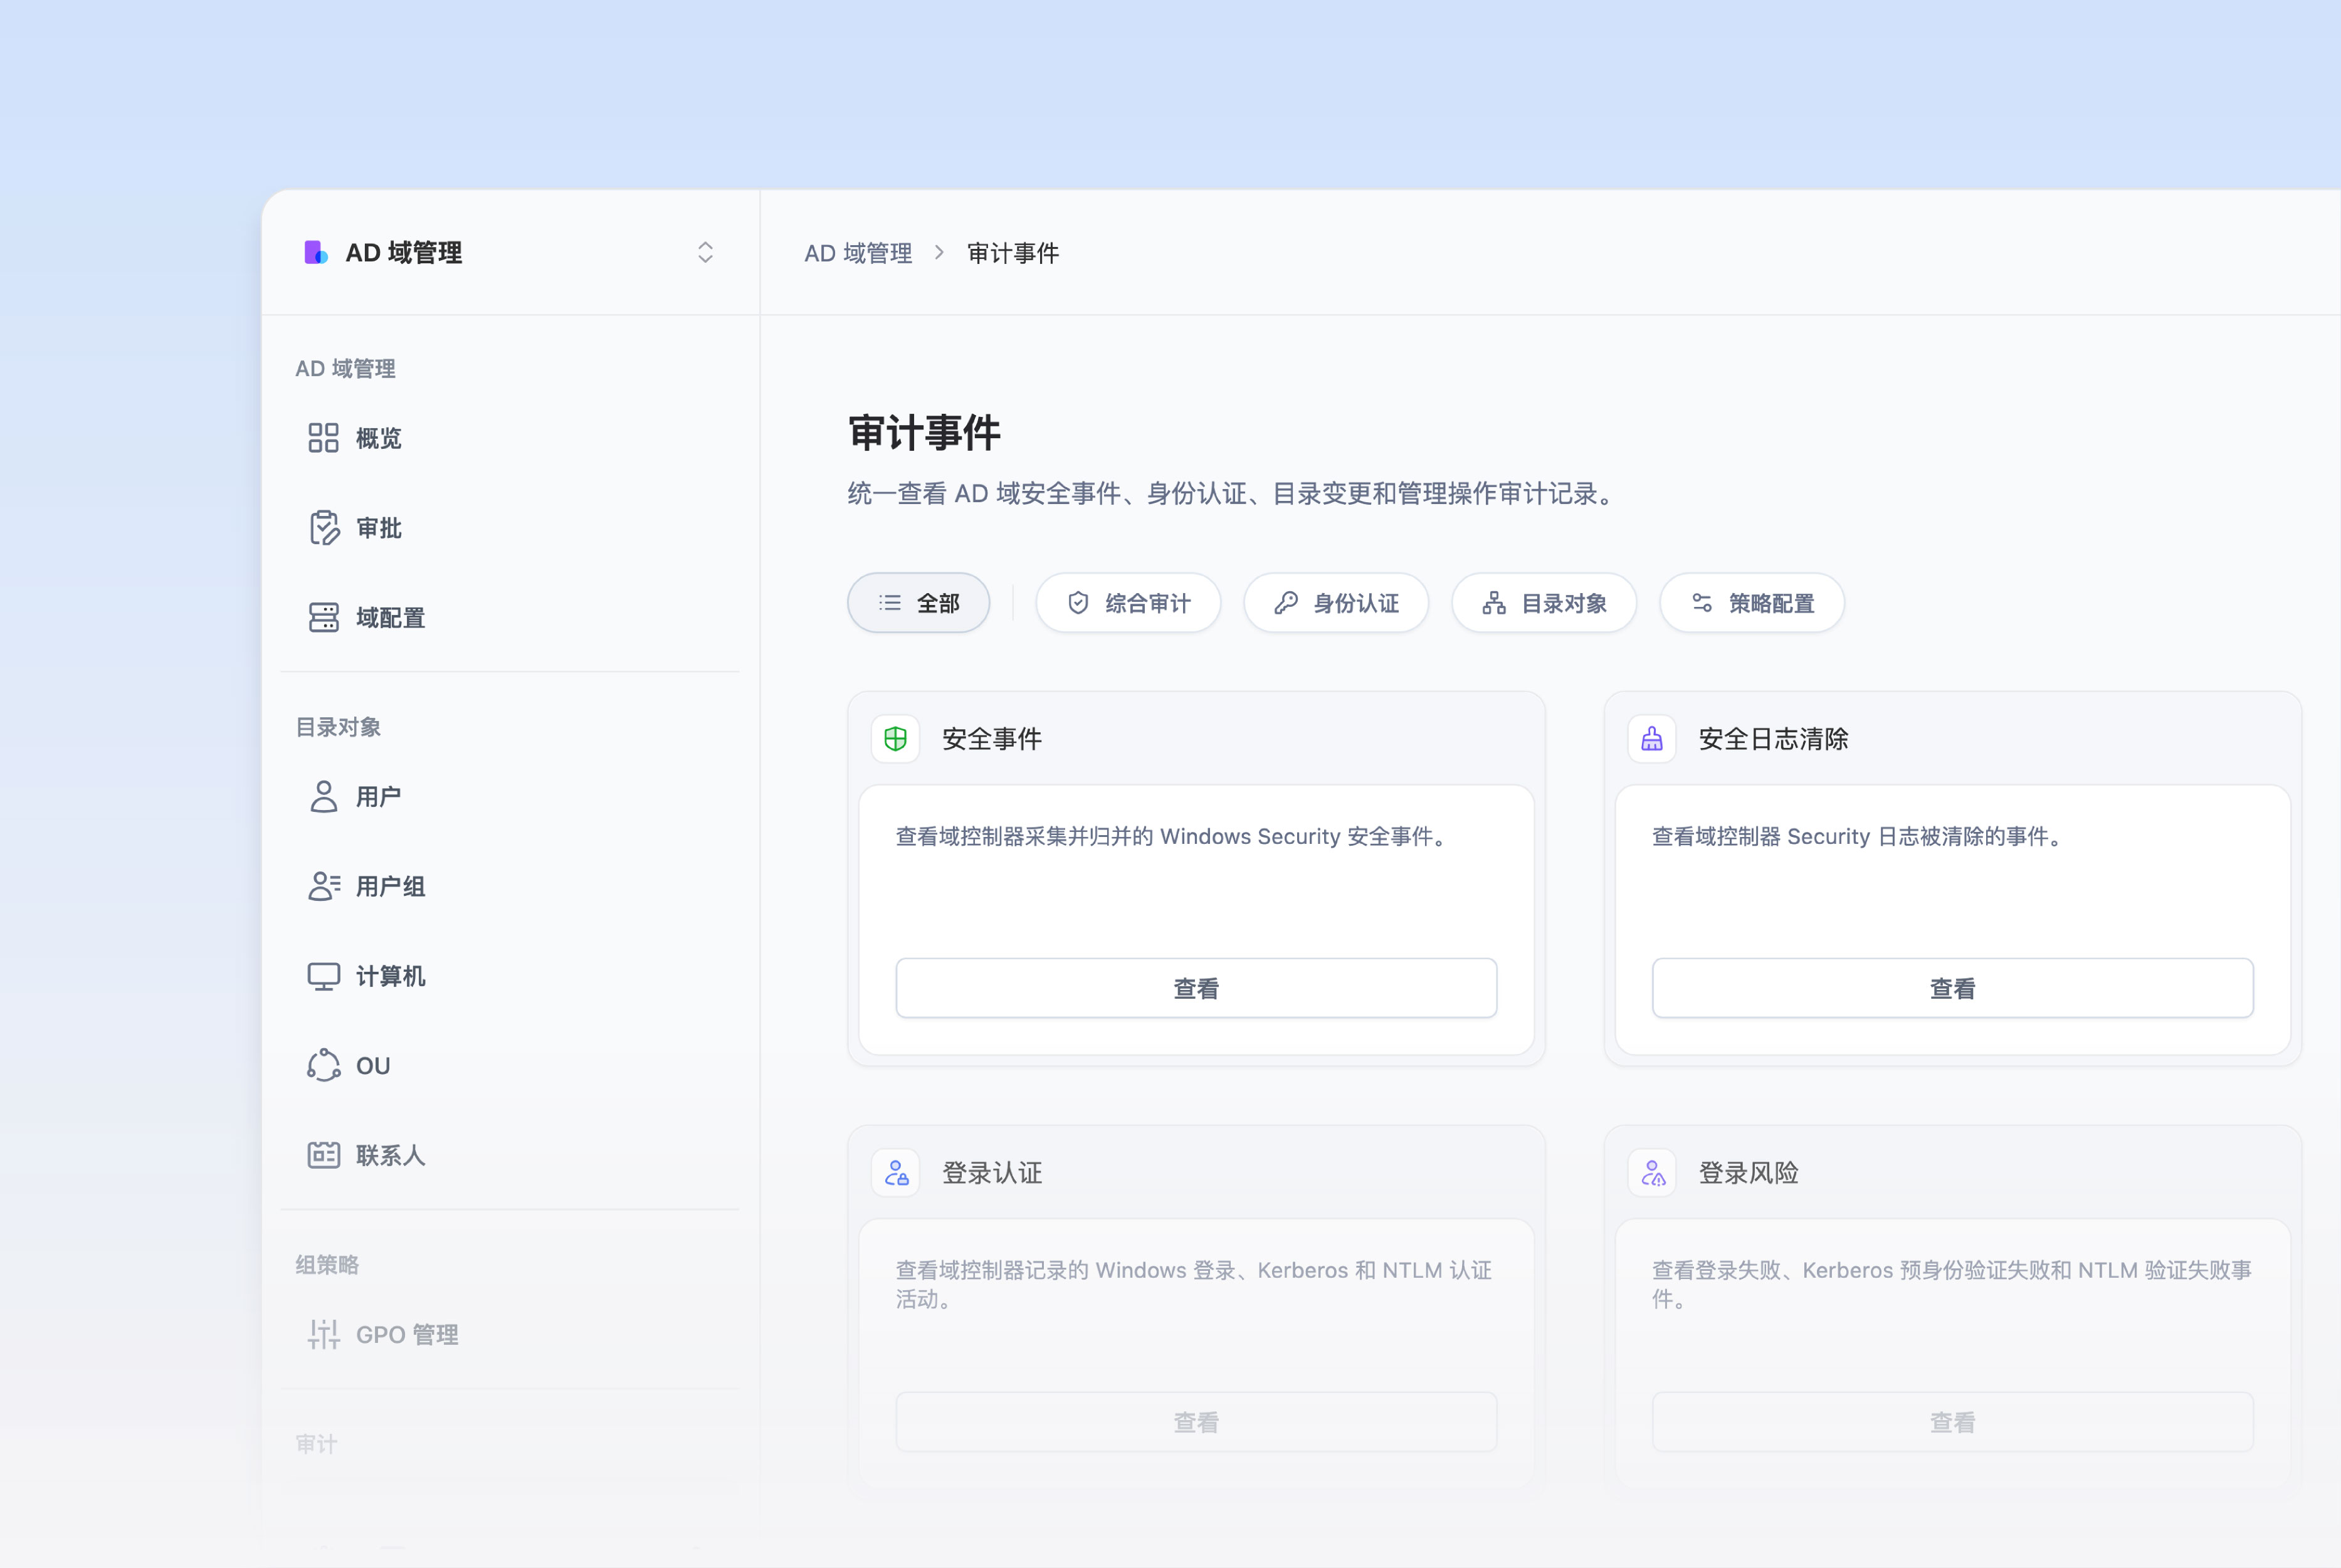
域安全审计
统一查看域安全事件、登录认证及目录操作记录,帮助管理员及时发现异常行为,追溯关键操作。
账号与成员维护
对支持的操作进行批量处理。
让关键操作,从提交到结果都有据可查。
Ping64 将目录对象的操作申请、规则审批、执行反馈与操作留痕整合为完整管理流程,帮助企业规范关键变更操作,实时掌握处理状态与执行结果,实现操作过程有序可控、关键变更有据可查。
提交操作
选择需要管理的对象与操作,补充本次变更范围后提交申请,进入后续处理流程。
按规则审批
命中已配置的审批规则时,按照对应流程提交审批,并保留审批决定与处理记录。
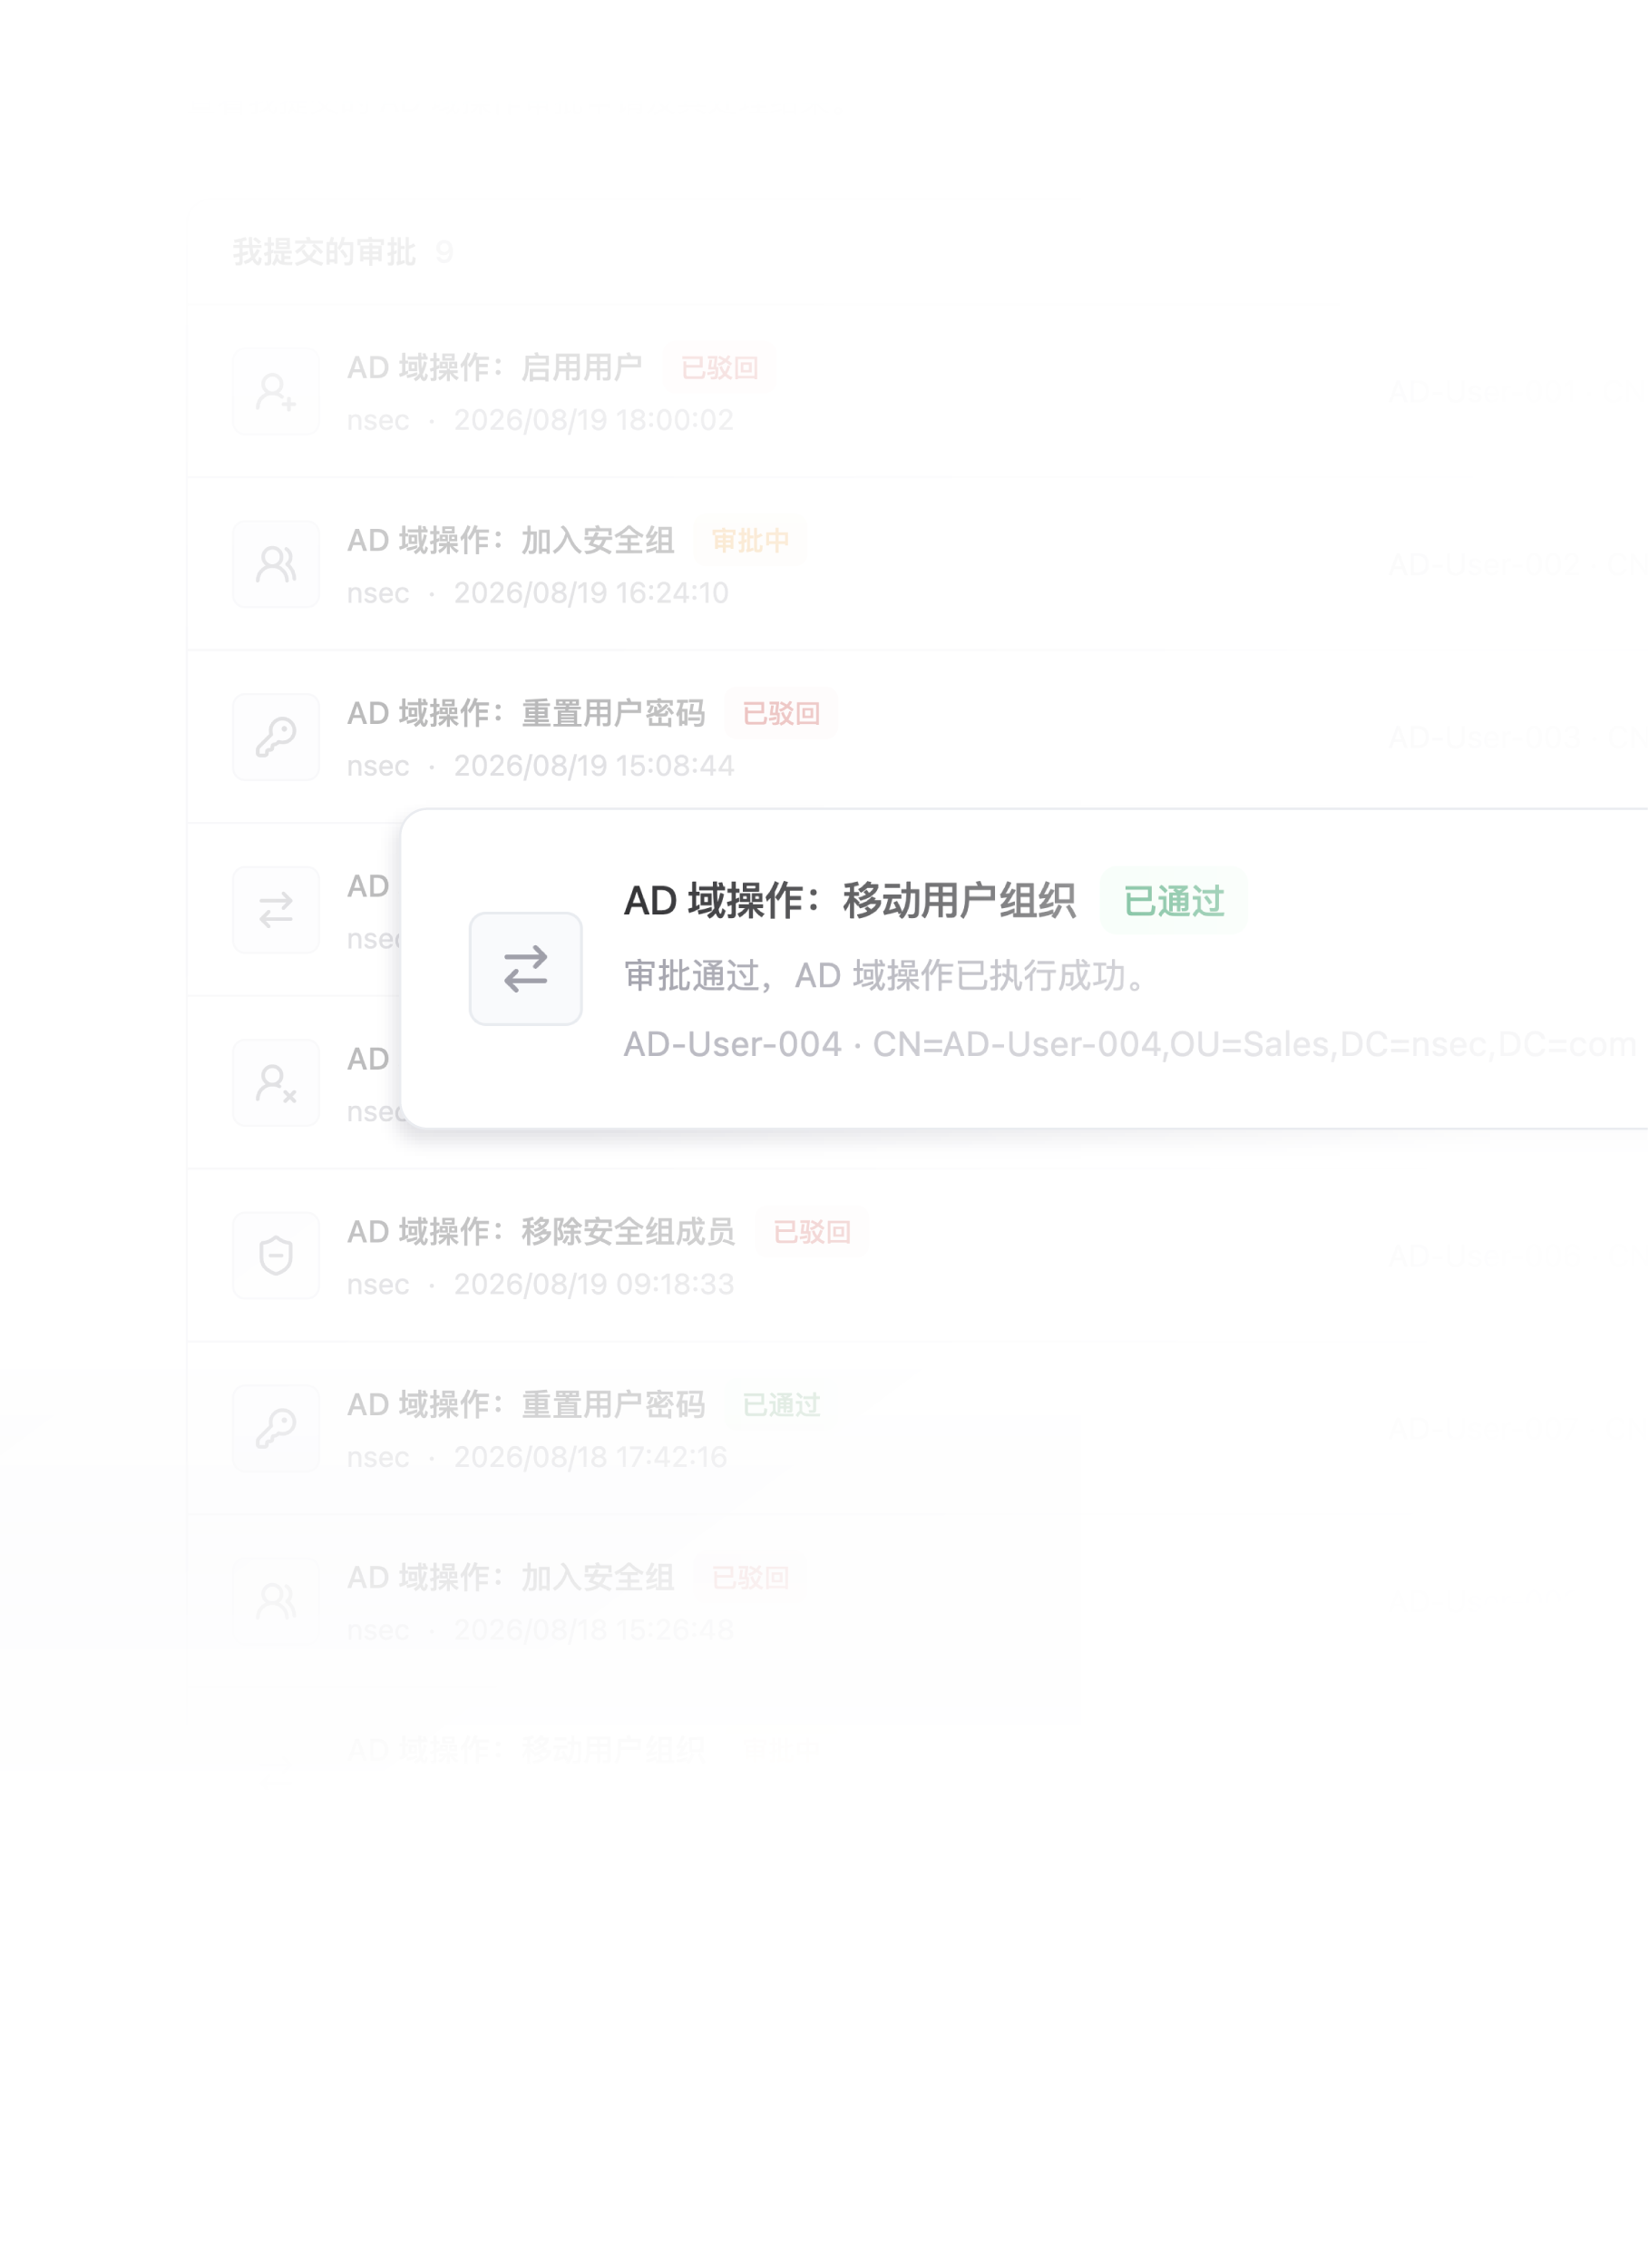
执行与结果反馈
审批通过后按执行规则完成操作,持续查看执行状态、处理结果以及可能的失败原因。
操作留痕
记录操作人、执行时间、目标对象、处理结果等信息,方便后续核对关键目录变更。
让目录对象,从建立到退出都有清晰路径。
Ping64 覆盖目录对象建立、组织归属、日常调整、状态处理与操作留痕,集中管理用户、用户组、计算机及组织单位,帮助企业规范目录资源管理,及时响应组织变化,实现 AD 域运维高效有序、关键操作可追溯。
- 从目录对象建立开始。 在指定域和目录位置创建用户、组、计算机或联系人,补充对象的基本属性和初始状态。
- 让对象进入正确的组织关系。 根据组织结构维护对象所在的 OU、所属组和相关属性,使目录关系与企业组织保持一致。
- 随着人员和职责变化持续维护。 当岗位、部门或职责发生变化时,调整对象属性、成员关系和目录位置,保持管理信息准确。
- 及时处理账号和对象状态。 针对账号停用、重新启用、解锁、密码维护或计算机账号调整等需求,由具备权限的管理员执行对应操作。
- 对象变化始终保留处理依据。 查看对象相关操作、执行状态和处理结果,必要时结合平台操作记录与域环境事件进行核对。
让目录管理,融入日常工作。
Ping64 将 AD 域用户管理、组织关系维护、账号状态处理、密码管理及组策略配置整合到统一平台,
覆盖人员入职、岗位调整、账号停用等日常管理场景。通过集中维护目录资源、规范关键变更与操作流程,帮助企业提升管理效率与安全性。

从账号建立开始,让新成员有序接入。
在 AD 目录中创建用户,维护属性与组成员关系。

人员职责变化,目录关系同步维护。
随职责变化调整用户属性、组织位置与组成员关系。

及时停用账号,保留可查询的操作记录。
停用离职账号,维护组关系并核对操作记录。

集中处理解锁与管理员密码重置。
解锁账号、重置密码或启用账号,查看处理结果。

让组策略调整有规则、有结果。
管理 GPO 链接、安全筛选与权限委派,核查变更记录。

从认证到目录变更,沿记录开展核查。
查询认证、账号、组及策略事件,追踪目录变更结果。

在现有 AD 环境中接入
连接可访问的 Active Directory 域环境,配置域连接、网络、账号、权限与审计设置。根据管理范围设置网络连通性、连接账号及对应操作权限,确保目录数据在既定边界内安全维护。


