

الإدارة الموحدة للهويات
اربط مصادر الهوية في AD وLDAP، وأدر المستخدمين والوصول إلى التطبيقات مركزيًا، ووحّد مصادقة التطبيقات عبر OIDC. نظّم الحسابات والصلاحيات عند انضمام الموظفين وتغيير أدوارهم ومغادرتهم، واستعن بتدقيق أحداث المصادقة للتحقق من مشكلات الوصول.
الإمكانات الأساسية
اربط مصادر الهوية الحالية وأدر المستخدمين ومصادقة التطبيقات وصلاحيات الوصول مركزيًا، مع إعدادات الشهادات وتدقيق الأحداث لتنظيم إدارة الهوية.
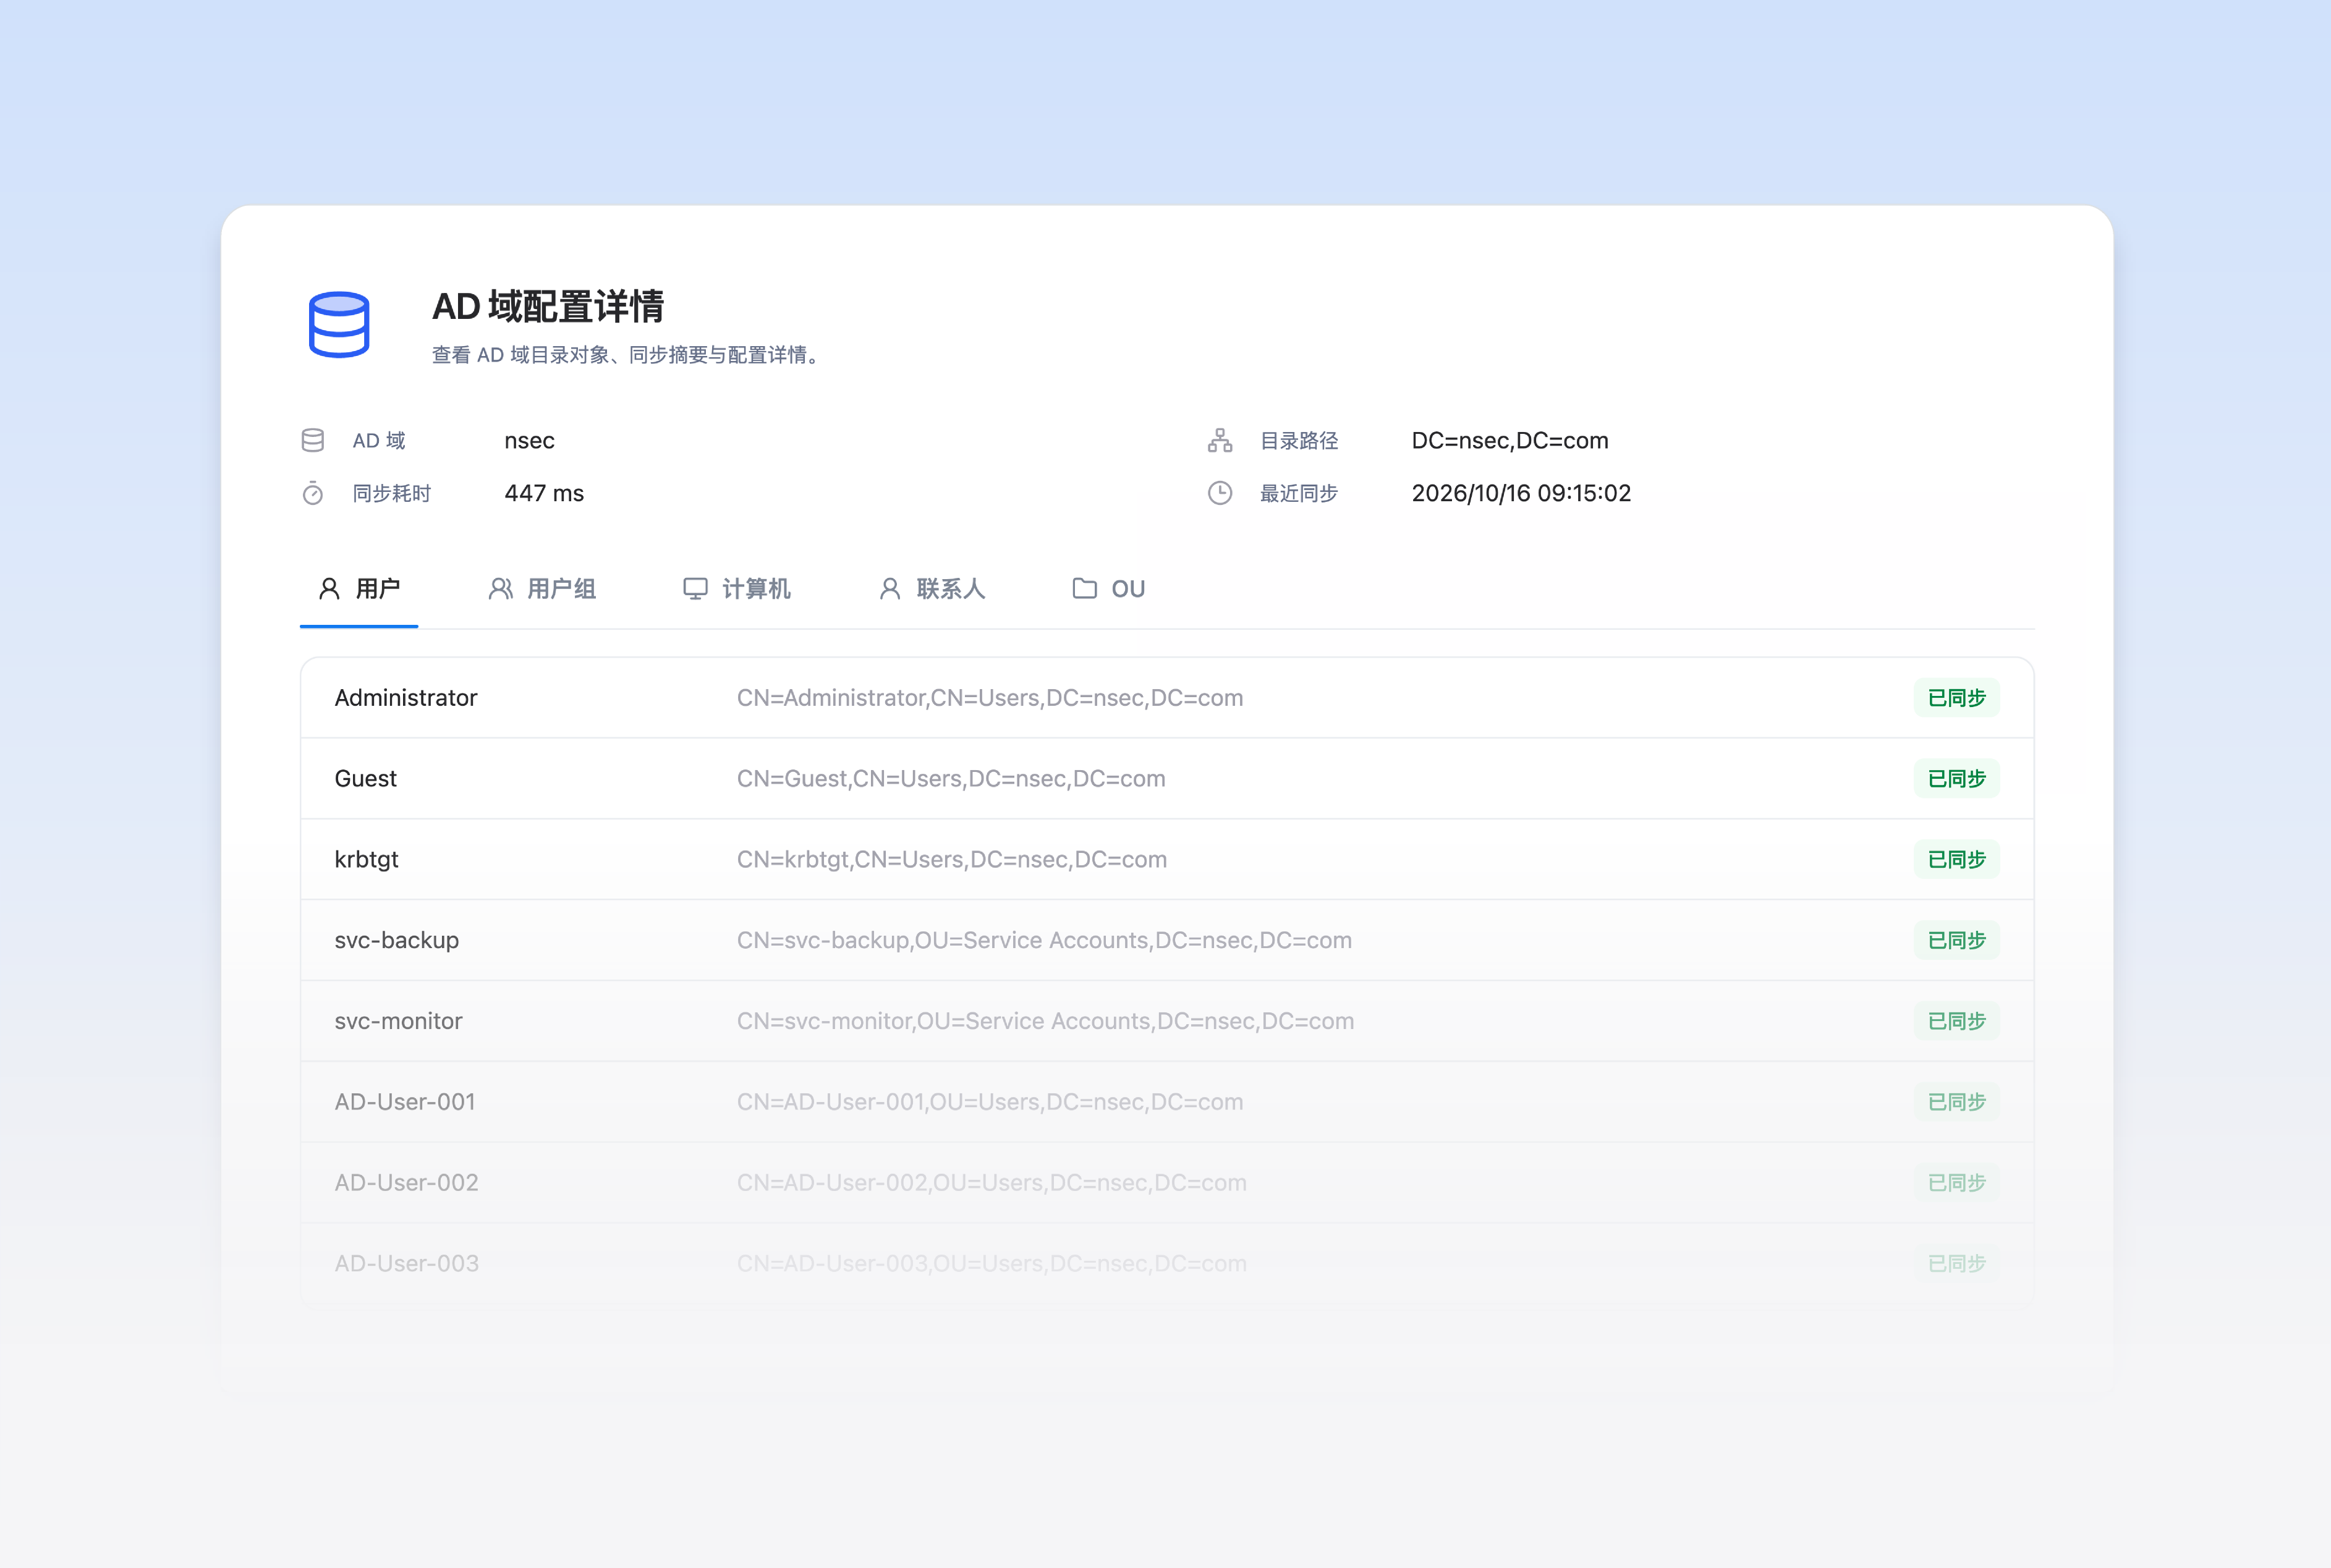
مصادر الهوية والمزامنة
اربط AD وLDAP وحدد نطاقات المزامنة وجداولها وراجع حالة مزامنة الدليل.
دليل موحد للمستخدمين
أدر المستخدمين والمجموعات ومصادر الهوية.
 هوية المستخدم
 OIDCتسجيل دخول موحد للتطبيقات
 تطبيقات الأعمال
تسجيل دخول موحد للتطبيقات
اربط التطبيقات عبر OIDC لتوحيد تسجيل الدخول وطلبات التفويض.
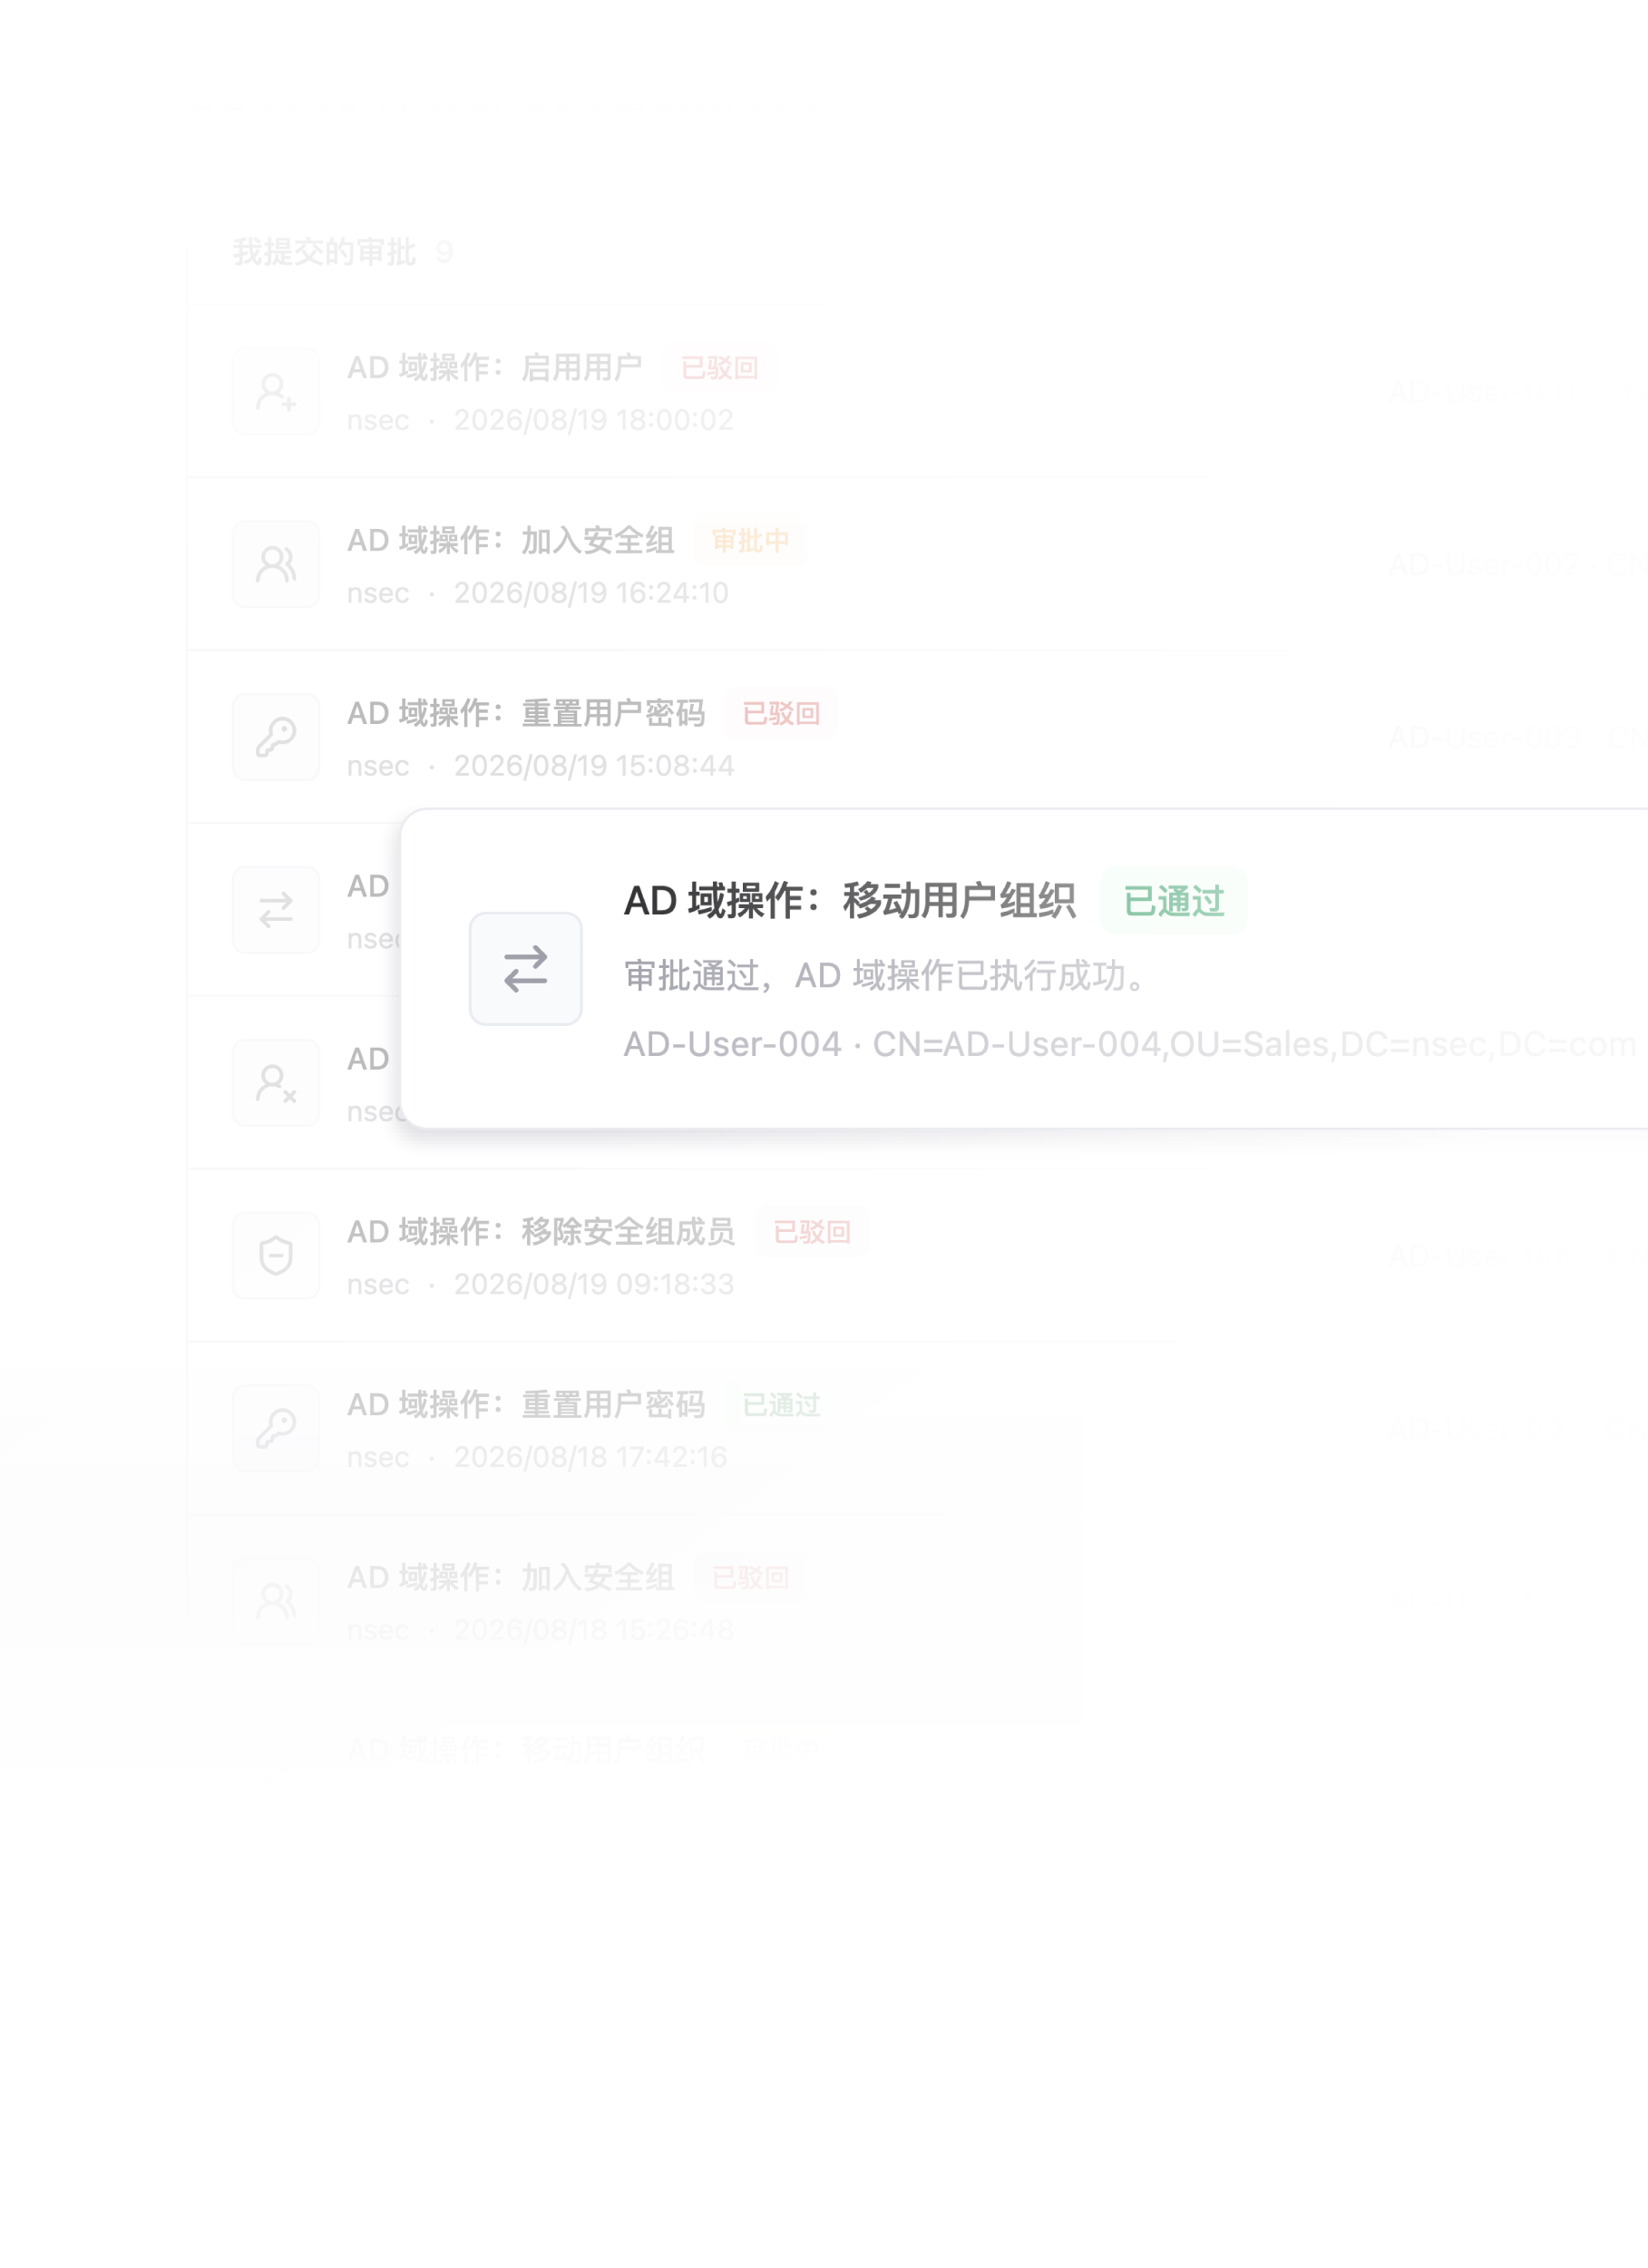
التحكم في الوصول إلى التطبيقات
أدر نطاق الوصول لكل تطبيق.
 شهادات المصادقة والتوقيع
أدر إعدادات المصادقة وشهادات التوقيع لدعم تكامل التطبيقات.

تدقيق أحداث المصادقة
راجع الأحداث حسب الحساب والتطبيق.
تتبّع المصادقة من الدخول إلى التفويض
اربط أحداث الدخول والمصادقة والتفويض ورد الاتصال بمعلومات الحساب والتطبيق والنتيجة. تتبّع مسار الوصول وحدد مراحل الفشل للتحقق من أسباب مشكلات الدخول والتفويض.
راجع أحداث الدخول والمصادقة مع معلومات الحساب والتطبيق للتحقق من النتيجة.
ميّز بين طلبات التفويض وأحداث الموافقة عند التحقق من الوصول إلى التطبيقات.
افحص أحداث إصدار الرموز وتجديدها لتحديد مشكلات مصادقة التطبيقات.
راجع مراحل رد الاتصال واكتمال المسار أو فشله لتتبّع نتيجة المصادقة.
مصادر هوية واضحة وحدود إدارة محددة
قد تأتي الهوية من دليل قائم أو ينشئها المسؤول محليًا. اعرض النوعين معًا مع الاحتفاظ بالمصدر وطريقة الإدارة لدعم مراجعة الحسابات وتحديث المعلومات وإدارة الوصول.
هويات متزامنة من الدليل
اربط AD وLDAP لمزامنة الهويات ومراجعة النطاقات وحالة المهام.
حسابات مدارة محليًا
أنشئ الحسابات وأدر معلومات المستخدم والمجموعات والوصول للتطبيقات.
مسار واضح من إعداد التطبيق إلى الوصول
نظّم معلومات التطبيقات وإعدادات المصادقة ونطاقات الوصول، ثم راجع أحداث تسجيل الدخول لفهم نتائج كل عملية تكامل.
تسجيل التطبيقات
أدر أسماء التطبيقات ومعلوماتها الأساسية من مكان واحد.
إعداد المصادقة
اضبط معلمات OIDC وعناوين URI لإعادة التوجيه لربط عملية تسجيل الدخول.
تعيين الوصول
أدر نطاقات الوصول وراجع صلاحيات المستخدمين لكل تطبيق.
مراجعة تسجيل الدخول
راجع أحداث المصادقة والتفويض ونتائج المعالجة لتحديد مشكلات الوصول.
إدارة الهوية عمليًا
من ربط الأدلة الحالية إلى انضمام الموظفين وتغيير أدوارهم ومغادرتهم، نظّم الهويات والتطبيقات وصلاحيات الوصول، وراجع أحداث المصادقة لفهم مشكلات الدخول.
اربط دليلًا موجودًا
اربط أدلة AD وLDAP لمراجعة نطاق مزامنة الهوية وكائنات الدليل.
اربط تسجيل الدخول للتطبيقات
اربط تطبيقات الأعمال واضبط بروتوكولات المصادقة وعناوين إعادة الاتصال.
أضف موظفًا جديدًا
أنشئ هويات الموظفين أو زامنها وعيّن الوصول اللازم للعمل.

عدّل الدور الوظيفي
راجع نطاق التطبيقات مع تغيّر الأدوار وعدّل صلاحيات الوصول.

اسحب وصول الموظفين المغادرين
راجع حسابات الموظفين المغادرين واسحب صلاحيات التطبيقات غير اللازمة.
افحص مشكلات تسجيل الدخول
اربط الحسابات بأحداث التطبيقات لتحديد مشكلات تسجيل الدخول والتفويض.
تكامل مع بيئة الهوية الحالية لديك
ابدأ باتصال الدليل وتوافق التطبيقات، وحدّد حدود مسؤوليات إدارة الحسابات والوصول.


