

منع تسرّب البيانات
تعتمد Ping64 | Ping32 على الاكتشاف الاستباقي وسياسات الحماية لتحديد بيانات المؤسسة الحساسة ومراقبتها وحمايتها أثناء التخزين والنقل والاستخدام. ويساعد ذلك على منع التسرب الداخلي الناتج عن ممارسات العمل غير المتوافقة، وبناء منظومة شاملة لحماية البيانات وصون بيانات المؤسسة الأساسية.
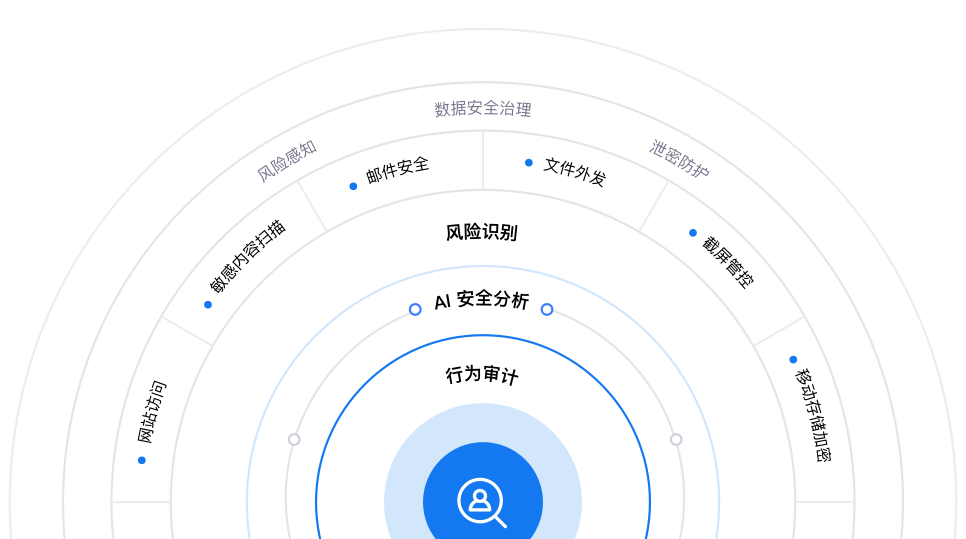
منع التسرّب في كل استخدام للبيانات
ابنِ الحماية حول اكتشاف البيانات الحساسة واستخدامها وحركتها عبر قنوات خروج البيانات من المؤسسة.
- اكتشاف ذكي للمحتوىاستخدم التحليل القائم على الذكاء الاصطناعي والتعلم الآلي والتعرّف العميق على المحتوى لفهم حركة البيانات واستخدامها.
- الثقة الصفرية في الأجهزةطبّق ضوابط وصول صارمة على الأجهزة القابلة للإزالة لمنع التسرّب غير المصرح به عبرها.
- ضبط السياسات والحماية الفوريةحدّد السياسات حسب نوع البيانات وحساسيتها واحظر المشاركة والطباعة غير المصرح بهما فورًا.
كشف مخاطر البيانات الحساسة بذكاء
اكتشف المعلومات الحساسة ومخاطر التسرّب المحتملة في الملفات لتحسين تحديد المخاطر.
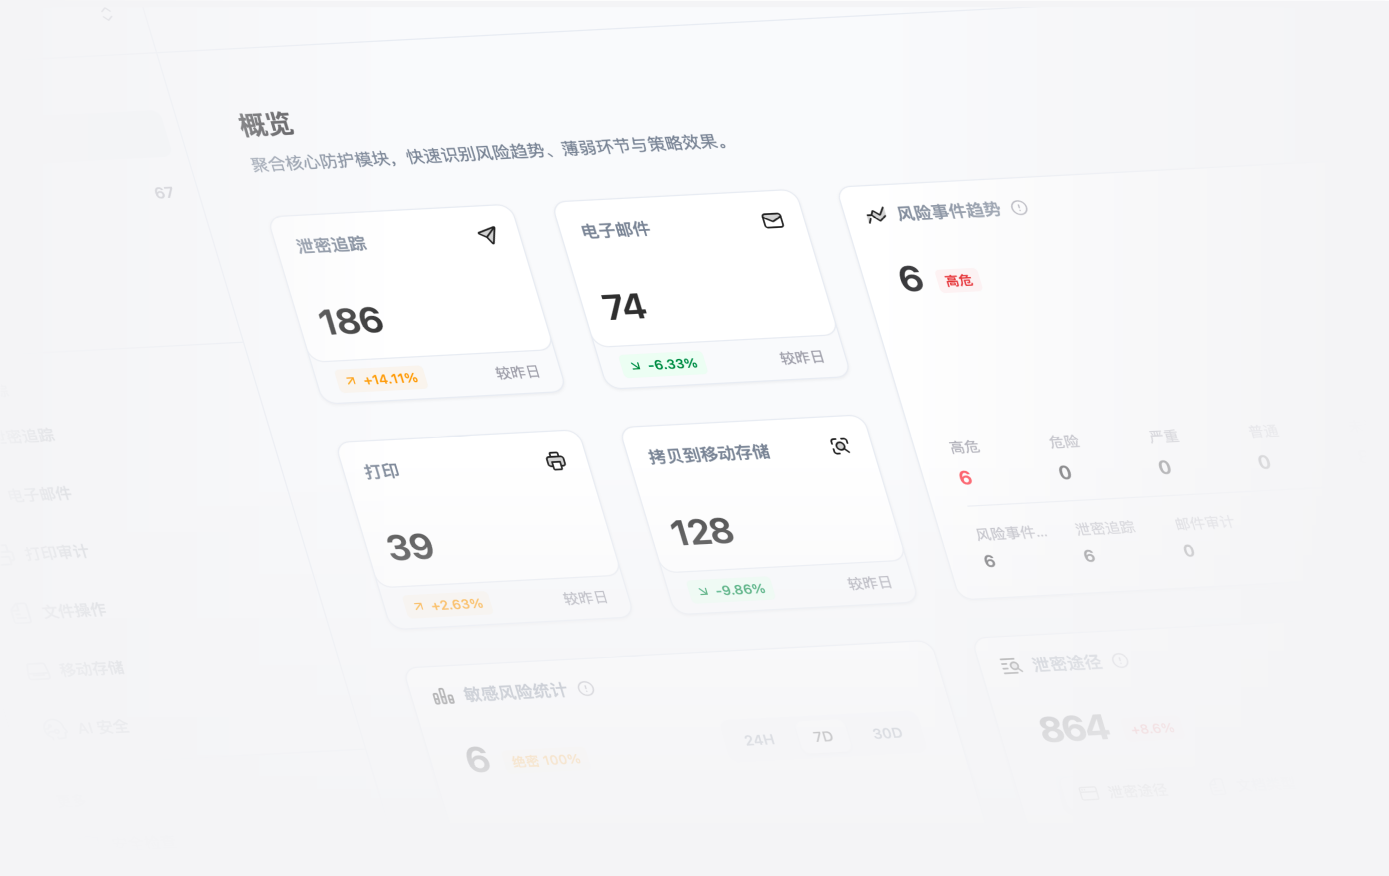
سجلات التدقيق بنظرة واحدة
اعرض سجلات التدقيق في لوحة مرئية لجعل العمليات المهمة واضحة وتسهيل تحديد الأنشطة غير المعتادة.
اكتشاف المحتوى الحساس
اكتشاف البيانات الحساسة هو الخطوة الأولى للوقاية. يركّز Ping64 على التعرّف على المحتوى للحد من التسرّب المتعمد والعرضي ودعم الاستخدام الممتثل.
صنّف البيانات المتحركة والمخزنة حسب المستوى لتلبية متطلبات التشفير والإخفاء والتدقيق في مختلف السيناريوهات.

دقّق تدفقات البيانات الحساسة أو احظرها وطبّق تشفيرًا متسقًا على البيانات المحمية.
استخدم الذكاء الاصطناعي والتعلم الآلي مع الكلمات المفتاحية والتعبيرات النمطية وبصمات الملفات للتعرّف الدقيق.
أمن نقل المستندات
اضبط نقل المستندات ومشاركتها خارجيًا عبر سياسات أمن موحدة وصلاحيات وتدقيق للعمليات، لانتقال آمن بين المستخدمين والأجهزة.
تتبّع التسرّب
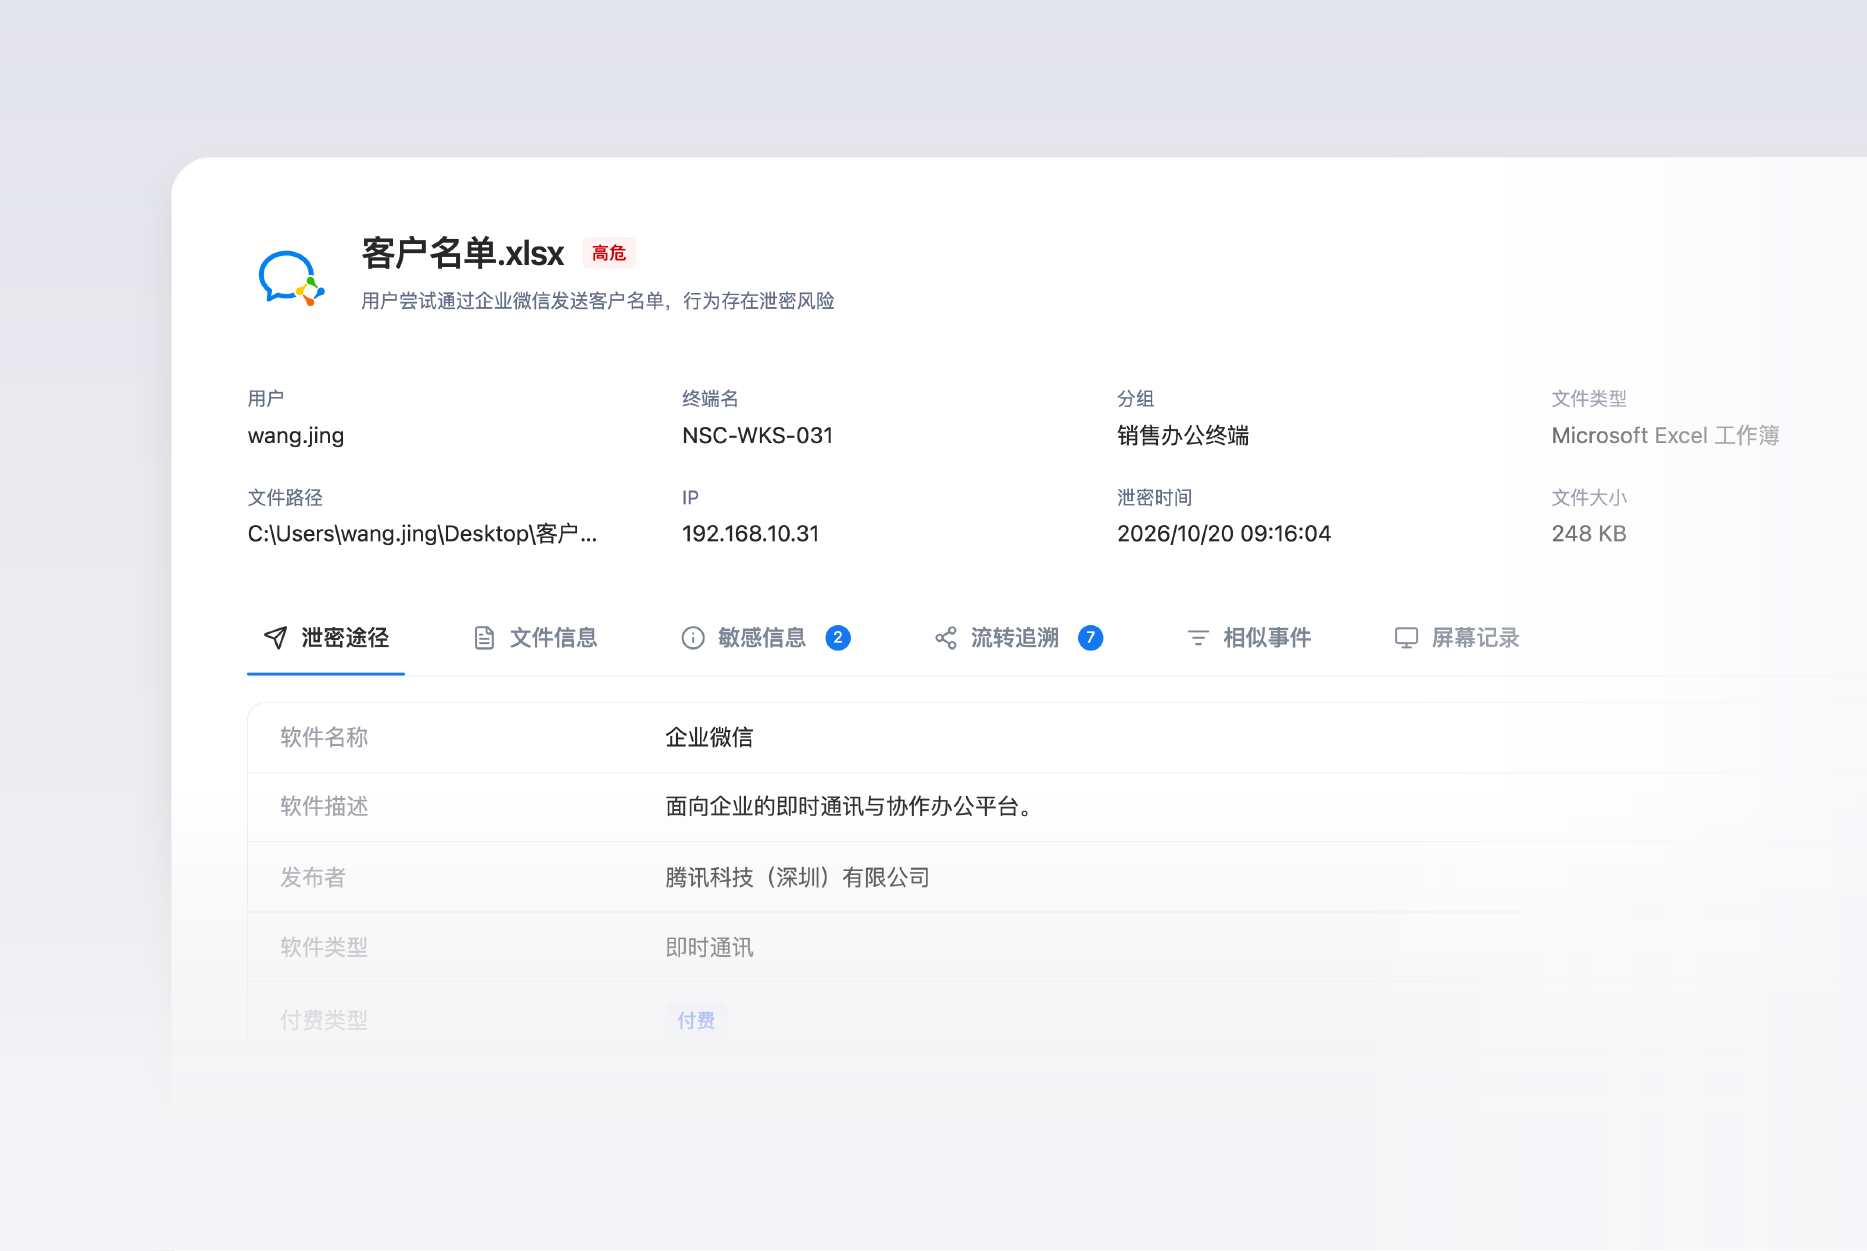
اربط الملفات المسرّبة بالمستخدمين والأجهزة والقنوات الخارجية لعرض تفاصيل الحدث وأدلته في واجهة واحدة.

تتبّع حركة الملفات
أعِد بناء مسار الملف لتظل كل عملية نقل قابلة للتتبّع.
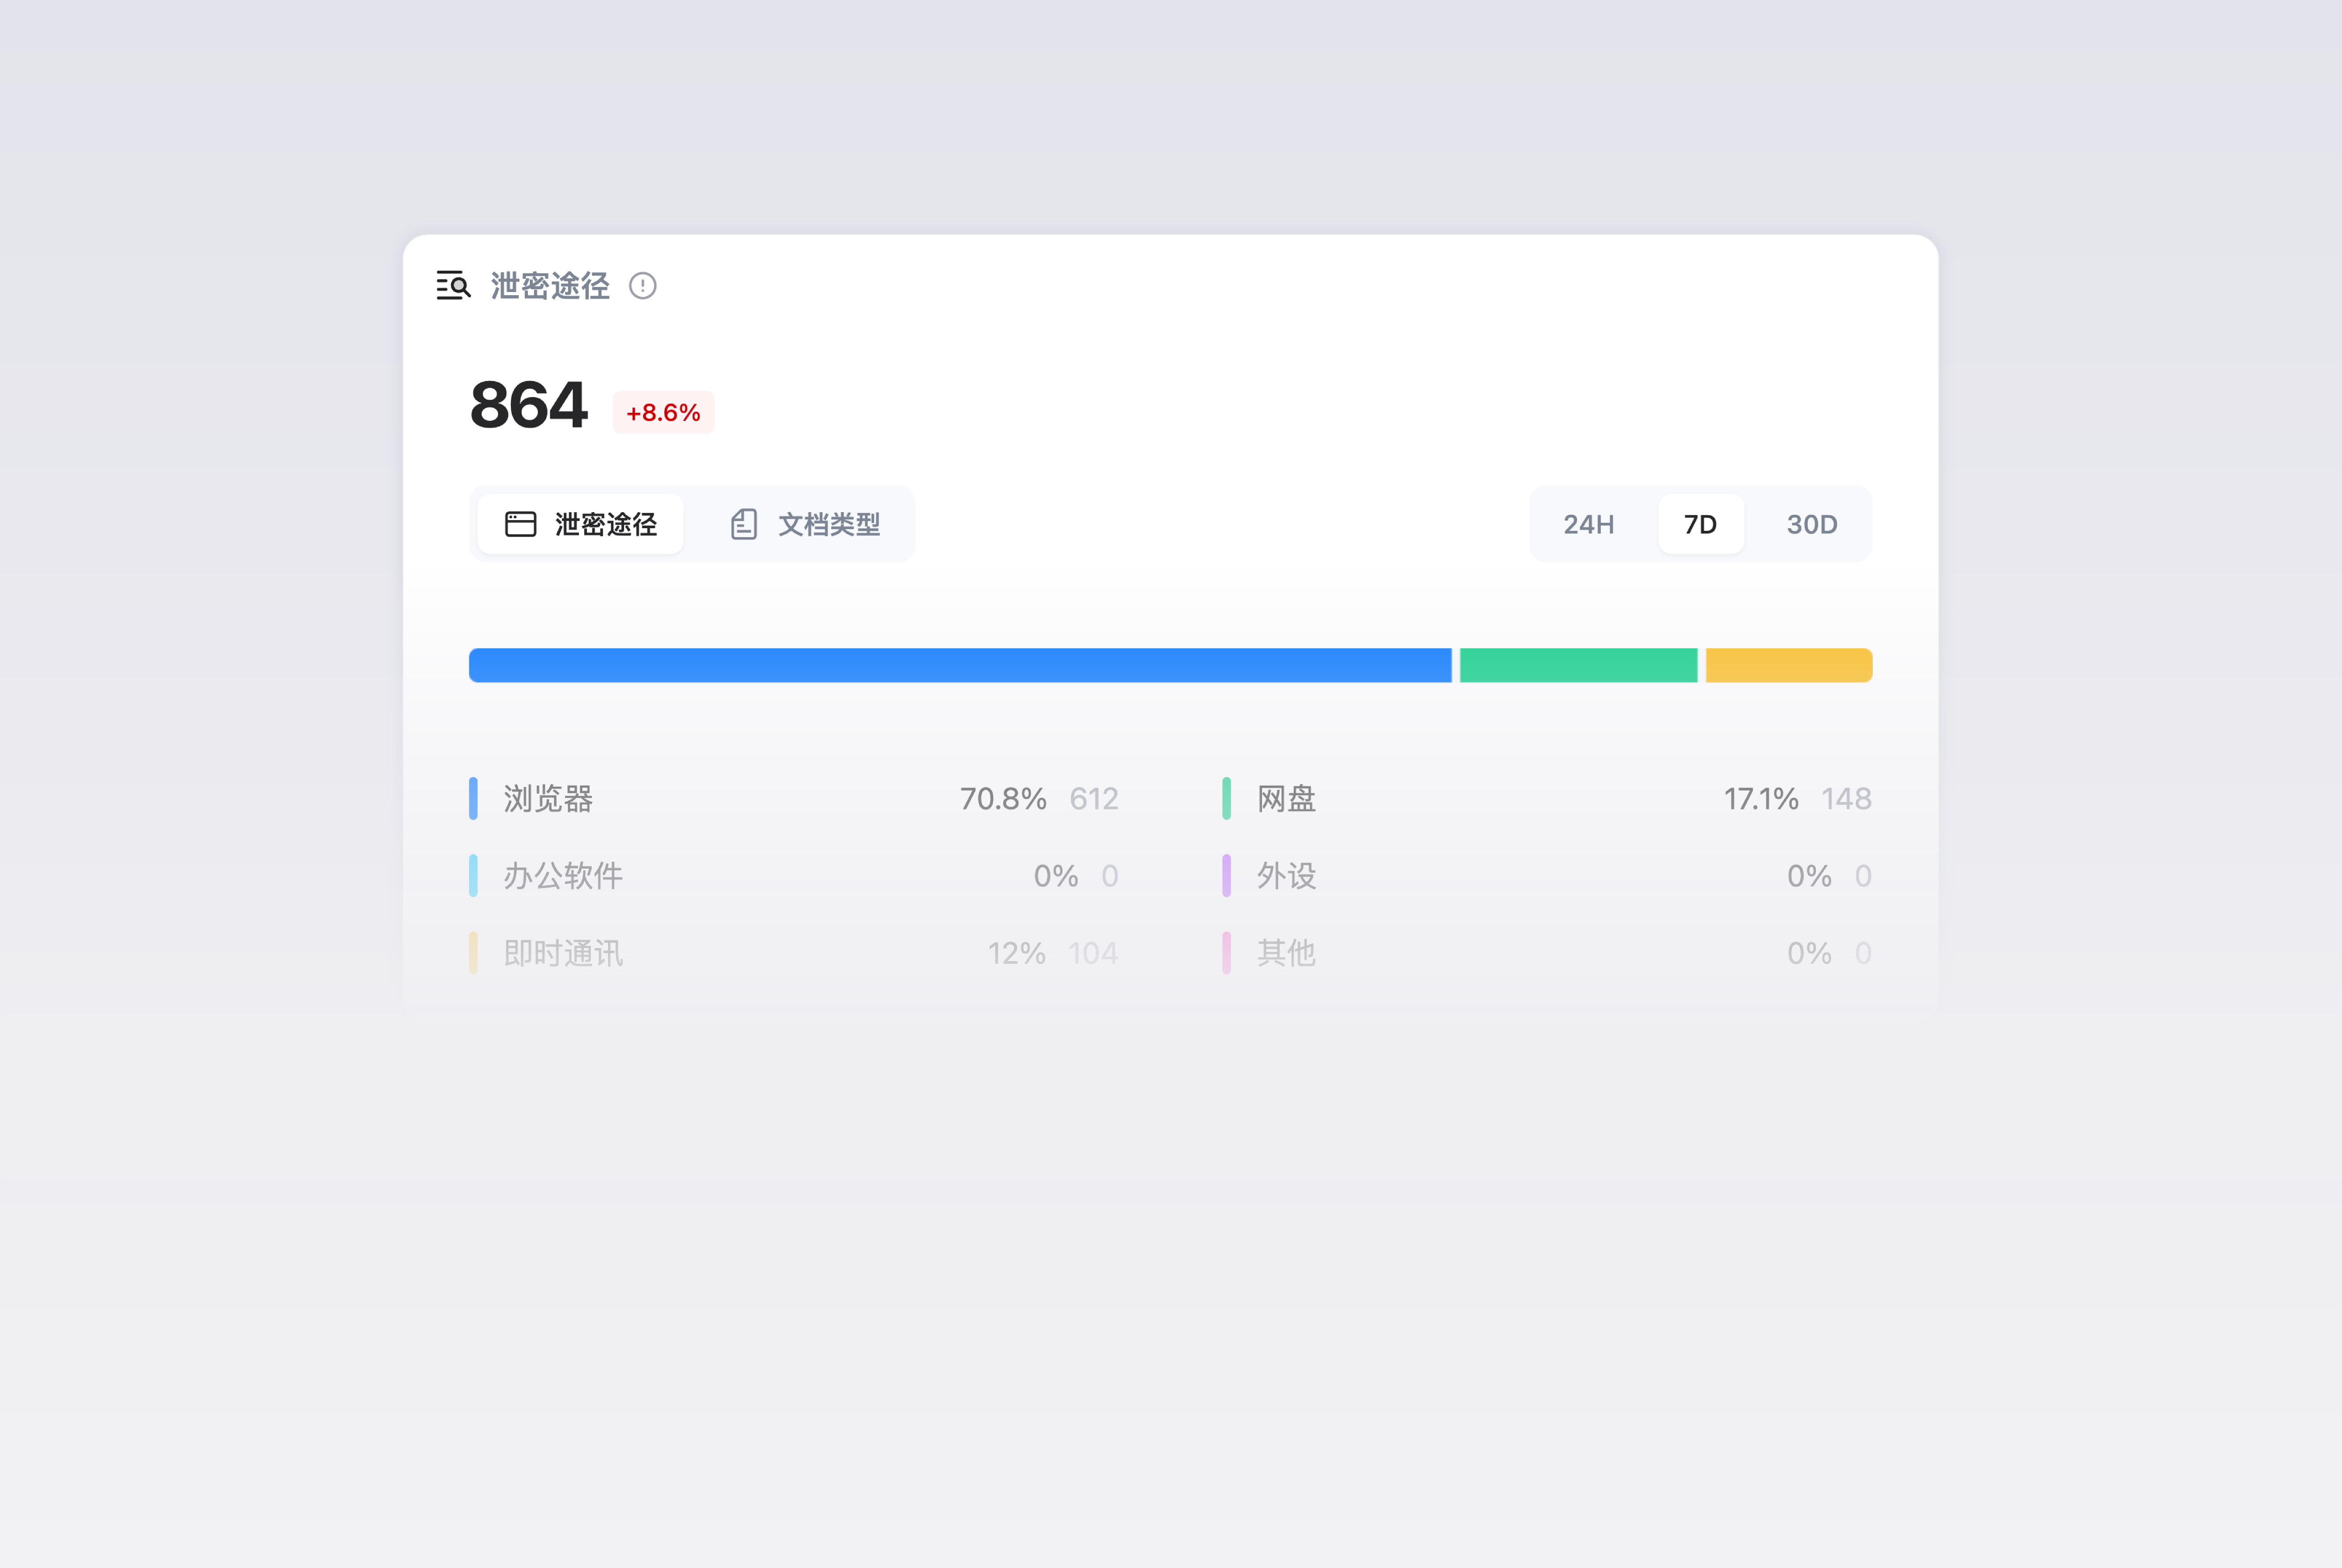
تحليل ذكي للتسرّب
حلّل سلوك التسرّب وتوزيع القنوات واعرض اتجاهات المخاطر والأنشطة غير المعتادة لفهم مدى انكشاف البيانات.
نسخ احتياطي للملفات الصادرة
احتفظ بمعلومات الملف ومساره الأساسية قبل مغادرته المؤسسة.
ضبط نقل البيانات عبر شبكة المؤسسة
راقب البريد ورفع الملفات وتنزيلها ونشاط الويب ودقّقها لتحديد مخاطر النقل والتحكم في المشاركة الخارجية.
أمن البريد الإلكتروني
اكتشف المحتوى الحساس في الرسائل والمرفقات واربطه بالمستلمين والقنوات لتقليل الإرسال الخاطئ والمشاركة غير المصرح بها.
تدقيق محتوى الويب
سجّل زيارات الويب والرفع والتنزيل والتعامل مع المحتوى الحساس لإعادة بناء مسار النقل في المتصفح.
تحمي العلامات المائية كل قناة مهمة لخروج البيانات.
أضف معلومات هوية ووقت قابلة للتتبّع إلى الشاشات والنوافذ والمطبوعات واللقطات والملفات للحد من مخاطر التصوير والإخراج والإرسال الخاطئ.
العلامة المائية للشاشة
أبقِ معلومات المستخدم والجهاز والوقت ظاهرة على الشاشة لتقليل مخاطر تصوير المحتوى الحساس أو إخراجه.
العلامة المائية للنوافذ
أضف علامات مائية ديناميكية إلى نوافذ التطبيقات والعمليات الحساسة لتوضيح المسؤولية خارج التطبيق الأصلي.
العلامة المائية للطباعة
ضمّن معلومات المستخدم والقسم ووقت الطباعة في المحتوى المطبوع لتتبّع استخدام المواد الورقية وإخراجها.
العلامة المائية الذكية للقطات الشاشة
تعرّف على سيناريوهات التقاط الشاشة وأضف معلومات الهوية ديناميكيًا لتتبّع مشاركة اللقطات دون تعطيل العمل.
العلامة المائية للملفات
اكتب معلومات الهوية والوقت والمصدر في محتوى الملف أو خصائصه عند المشاركة والإرسال الخارجي والأرشفة.
غطِّ كل إجراء مهم على البيانات.
اربط نقاط استخدام البيانات المهمة، من اكتشاف المحتوى الحساس إلى حفظ أدلة التسرّب.

تدقيق الطباعة
سجّل عمليات الطباعة وعدد الصفحات والوقت والطابعة وأنشئ لقطات للمحتوى المطبوع فورًا.

التحكم في الطباعة
اضبط صلاحيات الطابعات على الأجهزة الطرفية وقيّد التطبيقات الخطرة وطباعة المحتوى الحساس.

لقطات الطباعة
احفظ صورة من المحتوى المطبوع للتوثيق وتتبع التسرّب المرتبط بالطباعة من زوايا متعددة.

الثقة الصفرية في الأجهزة
احظر وسائط التخزين والأجهزة الخارجية افتراضيًا، واسمح للأجهزة المصرح بها فقط بالاتصال.

تشفير الوسائط القابلة للإزالة
حوّل وحدات USB العادية إلى وسائط مشفرة مخصصة للمؤسسة للحد من مخاطر الضياع والإخراج.

تدقيق الوسائط القابلة للإزالة
تعرّف على الأجهزة المحمولة وسجّل تفاصيلها ومسارات نسخ الملفات.

التحكم في لقطات الشاشة
احظر التقاط الشاشة حيث يلزم وسجّل المحاولات لمنع التسرّب عبر اللقطات.

تسجيل الشاشة
استخدم اللقطات الدورية وتسجيل الشاشة لمتابعة نشاط الأجهزة والتحقيق في التسرّب لاحقًا.

لقطات شاشة عند وقوع حدث
سجّل الشاشة عند تحقق قاعدة محددة، مثل إرسال ملف عبر تطبيق مراسلة فورية.

ابدأ حماية بياناتك
ابدأ باكتشاف المحتوى الحساس وتدقيق الإرسال الخارجي لحماية الأجهزة والتطبيقات وتدفقات الملفات.


