

새로운 도전

다양한 서비스 액세스
원격 근무가 일상화되면서 기존 네트워크 보안 접속 방식만으로는 언제 어디서나 안정적이고 가용성 높은 접근을 제공하기 어려워지고 있습니다.

모호한 네트워크 경계
다양한 BYOD 기기, 잦은 조직 개편, 지역 간 협업이 보편화되면서 업무 접근 경계가 흐려지고 기존 보안 방식의 한계가 커지고 있습니다.

어려운 권한 관리
기존 VPN은 정적 권한을 사용하는 경우가 많습니다. 연결 후 필요 이상의 리소스에 접근할 수 있어 과도한 권한 부여와 비밀번호 유출 위험이 커집니다.
제로 트러스트 보안 액세스
시스템 액세스 제어 업그레이드
Ping64는 SDP(소프트웨어 정의 경계) 보안 아키텍처를 바탕으로 마이크로 세그멘테이션과 데이터 유출 방지 기능을 제공해 안전하고 신뢰할 수 있는 네트워크 접속과 접근 제어를 지원합니다.
지금 탐색
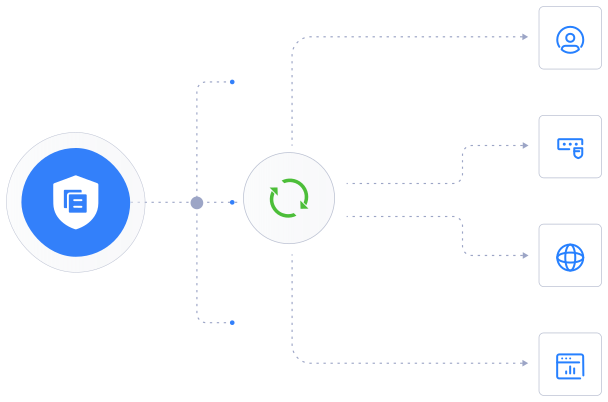

최소 권한 원칙 적용
최소 권한 원칙에 따라 신뢰할 수 없는 사용자의 중요 시스템 접근을 제한해 과도한 권한으로 인한 위험을 줄입니다.

지속적인 신뢰 평가
사용자와 기기의 신뢰도를 지속적으로 평가하고 접근 주체를 실시간으로 확인해 무단 접근을 신속히 차단합니다.

동적 접근 권한 제어
사용자 역할과 위험 수준에 따라 권한을 실시간으로 조정합니다.
제품 기능
네트워크 액세스 제어
종단 장치를 검사하여 신뢰할 수 없는 장치가 보안 위험을 도입하는 것을 방지합니다.
인증 및 권한 부여
인증되고 권한이 부여된 사용자와 장치만 기업 리소스에 액세스할 수 있습니다.
동적 액세스 정책
다양한 요인을 통해 권한을 동적으로 조정하여 공격당할 위험을 줄입니다.
지속적인 검증 및 평가
다중 인증과 기기 보안 준수 여부를 확인해 접근 신뢰도를 지속적으로 평가하고 무단 접근을 신속히 차단합니다.
보안 감사 보고서
보안 감사 및 보고 기능을 제공하여 준수 요구 사항을 충족합니다.
모든 업무 환경에서 안전한 접속
업무 시스템 접근과 네트워크 접속을 모두 지원해 사용자와 업무 서비스 간 안전한 연결을 제공합니다.
응용 시나리오

원격 사무실 시나리오
직원이 기업 리소스에 원격으로 접속할 수 있도록 지원하면서 신원과 권한을 엄격히 확인해 무단 사용자의 민감 정보 접근을 방지합니다.

공급망 보안
제로 트러스트는 특정 데이터를 액세스하고 공유할 수 있는 권한이 있는 인원만 허용하여 데이터 유출과 남용을 방지하고 기업의 핵심 비즈니스와 경쟁력을 보호합니다.

멀티클라우드 보안 분야
제로 트러스트는 기업이 클라우드 환경의 리소스와 데이터에 세밀한 액세스 제어를 할 수 있도록 하여 무단 액세스와 클라우드 보안 위협을 방지합니다.

종단 액세스
모바일 기기 사용이 확산되는 환경에서 기기 인증, 애플리케이션 접근 제어, 데이터 암호화를 통해 기업의 민감한 데이터를 분실·유출·악의적 변조로부터 보호하고 모바일 기기를 안전하게 관리합니다.


