

OneNAC
네트워크 액세스 제어
OneNAC 액세스 게이트웨이는 인증, 보안 검사, 복구, 접근 제어 및 행위 감사를 통합 제공합니다. 핵심 업무 리소스의 접근 제어와 네트워크 보안 준수 요구사항을 지원하며, 사용자와 단말의 신원 확인, 네트워크 경계 보호, 단말 검색·위치 확인·추적 및 감사를 수행합니다.
OneNAC는 인증, 보안 검사, 접근 제어, 감사를 통합하여 사용자·장치 식별, 네트워크 접속 보호, 추적 관리를 제공합니다.
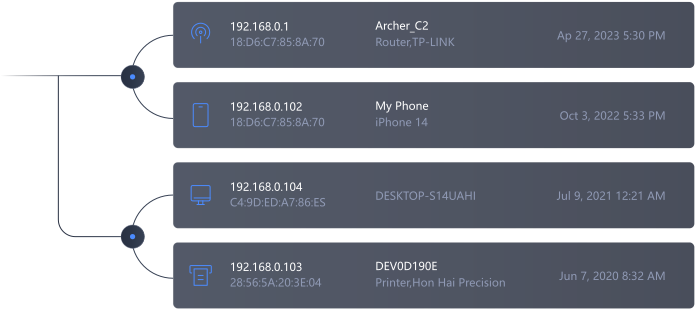

호환성
여러 주요 네트워크 접근 제어 기술을 지원하며, 서로 다른 차단 방식을 병행할 수 있어 단일 기술이 특정 환경에서 갖는 한계를 줄입니다.

확장성
네트워크 액세스 기능 외에도 터미널 보안 관리 기능을 제공합니다.

유연성
순수 바이패스 방식으로 배포하므로 네트워크 구조나 설정을 변경할 필요가 없습니다. 다양한 재해 복구 방식을 지원해 높은 안정성을 제공합니다.
엔드포인트 액세스 검사
불법 장치 액세스 문제를 해결하고 바이러스 전송을 방지합니다. 트로이 목마 주입 및 데이터 유출 위험.
엔드포인트 액세스
기업의 다양한 네트워크 액세스 제어 요구 사항을 충족하는 다양한 유연한 방법.
액세스 검사
규정 준수 테스트 조건을 사용자 지정하여 보안 요구 사항이 충족되는지 확인합니다.
네트워크 자산
능동 스캔과 수동 네트워크 모니터링으로 연결된 장치를 자동 검색하고, 장치 유형을 식별해 시각적으로 표시합니다.
신원 인증
로컬 사용자, AD 도메인, SMS 등을 지원하여 네트워크 액세스 요구 사항을 충족합니다.
네트워크 관리
모든 액세스 장치에 감사 표시를 남기고 IP 주소에 대한 라이프사이클 관리를 수행합니다.
방문자 관리
네트워크에 나타나는 게스트 사용자에 대해 게스트 인증 관리 방법을 제공합니다.
애플리케이션 시나리오
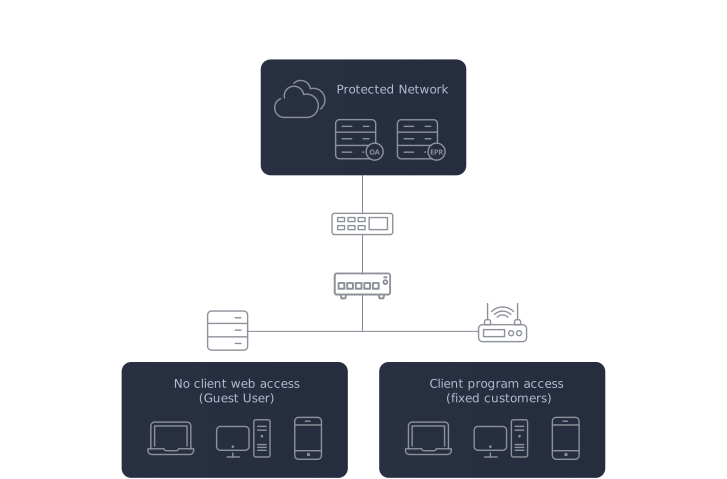
게스트 네트워크 액세스
시나리오 설명
파트너 간 상호 액세스가 점점 더 일반화되면서 방문자가 네트워크에 자유롭게 액세스하여 많은 위험을 초래합니다.
해결 과제
● 표준 네트워크 액세스
● 데이터 유출 방지
● 신원 확인
● 초과 권한 방지
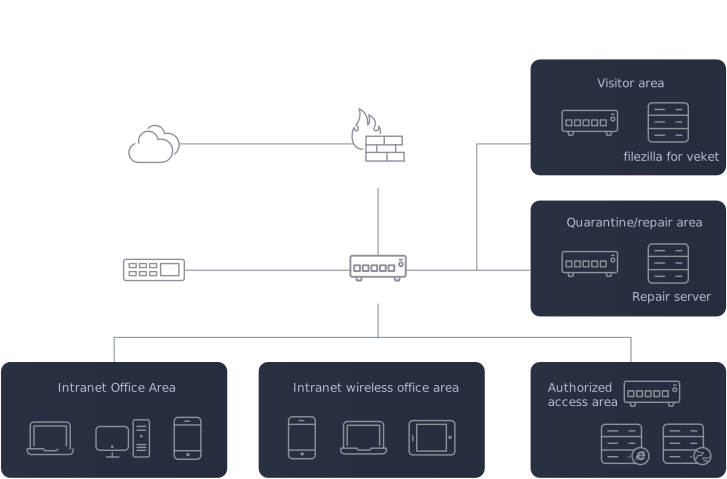
내부 네트워크 접속 컴플라이언스 관리
시나리오 설명
내부 네트워크가 계속 확장되고 더 많은 유형의 터미널이 사용 가능해짐에 따라 O&M 담당자가 대처하기 어렵습니다.
해결 과제
● 중앙 집중식 관리
● 보안 정책 사용
● 사용자 바인딩
● 이벤트 위치 지정
솔루션 가치

단말 네트워크 접속 통합 관리
장치 검색, 방문자 관리, 인증 및 권한 부여, 컴플라이언스 검사, 격리 및 복구, 권한 관리, 접속 추적까지 네트워크 접근 제어 전 과정을 제공합니다.

유연한 인증 및 접근 제어
유연하고 사용하기 쉬운 복합 접근 제어 방식으로 단계별 보호 요구사항을 충족하고, 접속 현황을 파악하며 장치의 신뢰성과 네트워크 경계 통제를 강화합니다.

보안 컴플라이언스 요구사항 충족
내부 네트워크에 무단으로 연결된 장치를 탐지하고 자동으로 위치를 시각화하며, 네트워크 리소스에 대한 접근을 제어합니다.

연동 기반의 안전하고 통제된 운영
Ping32 단말 보안 관리 제품과 연동해 보안 기준을 충족한 단말만 네트워크에 연결되도록 하고, 내부 네트워크 관리를 표준화해 보안 위험을 줄입니다.


