

核心功能
連接現有身分來源,統一管理使用者、應用程式驗證與存取授權,搭配憑證設定及事件稽核,讓企業身分管理清楚有序。
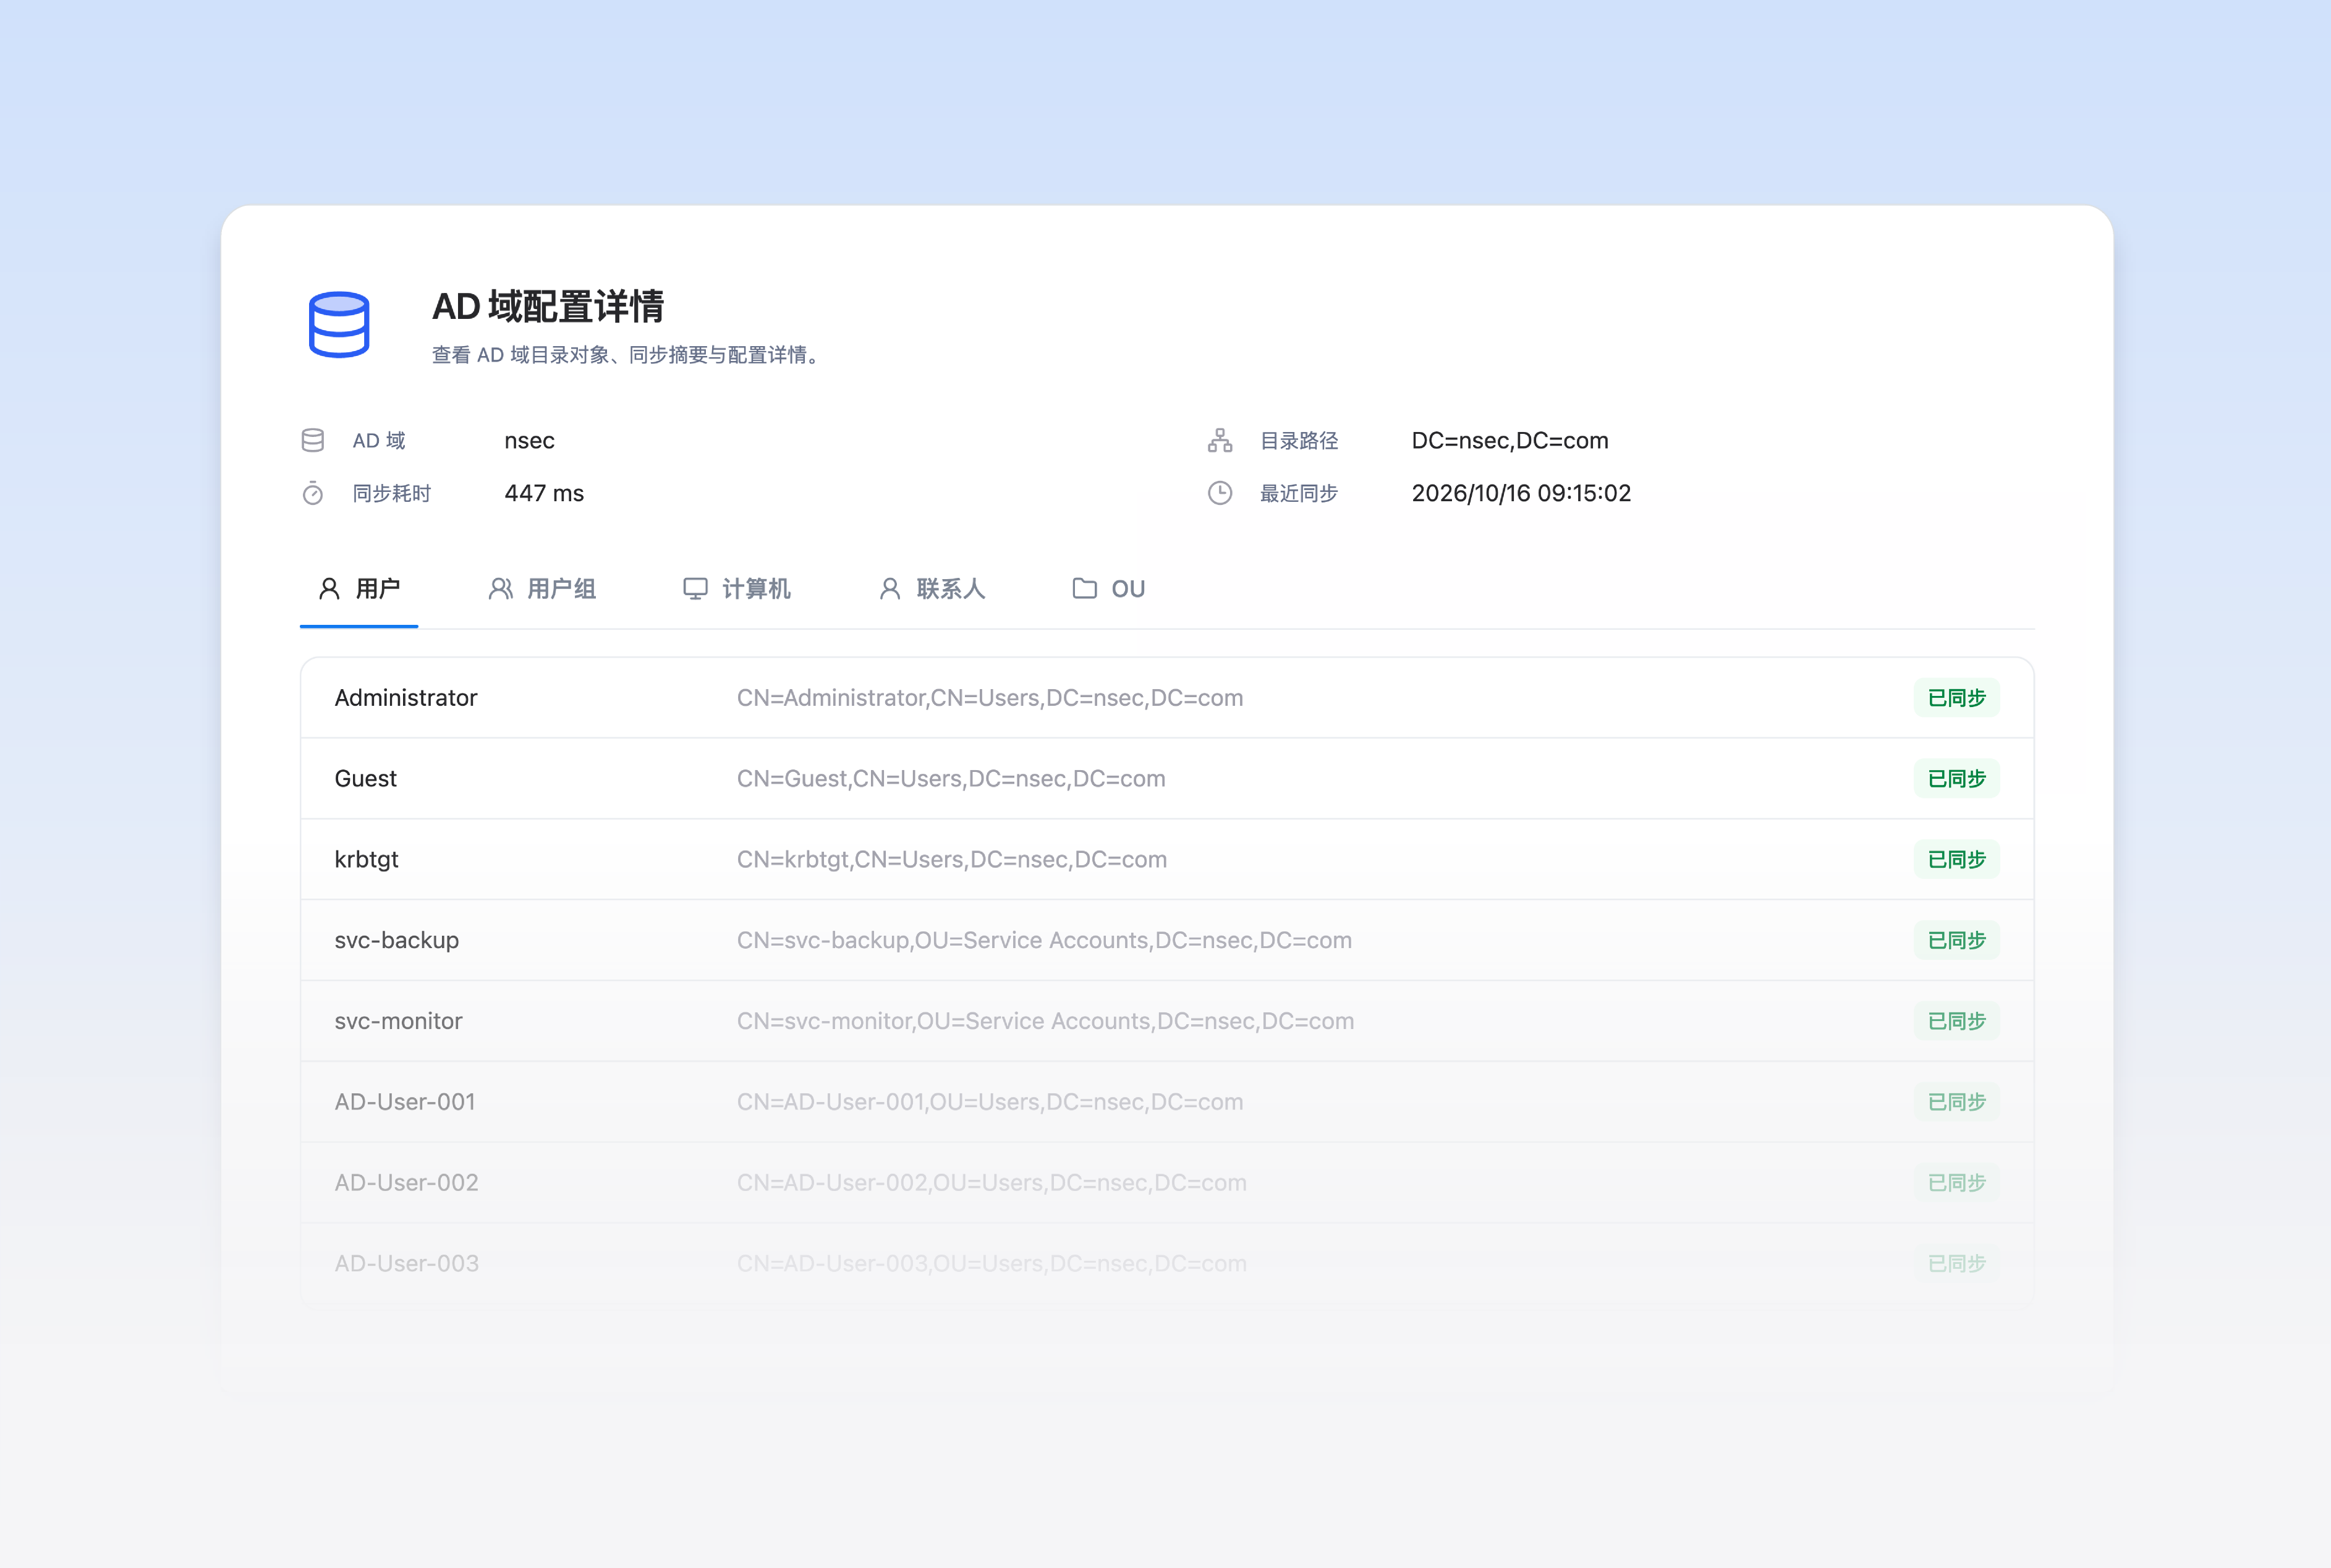
身分來源串接與同步
連接 AD、LDAP,設定同步範圍與排程,掌握目錄身分的同步狀態。
統一使用者目錄
集中管理使用者、群組與身分來源。
 使用者身分
 OIDC應用程式單一登入
 業務應用程式
應用程式單一登入
透過 OIDC 介接業務應用程式,統一處理登入驗證與授權請求。
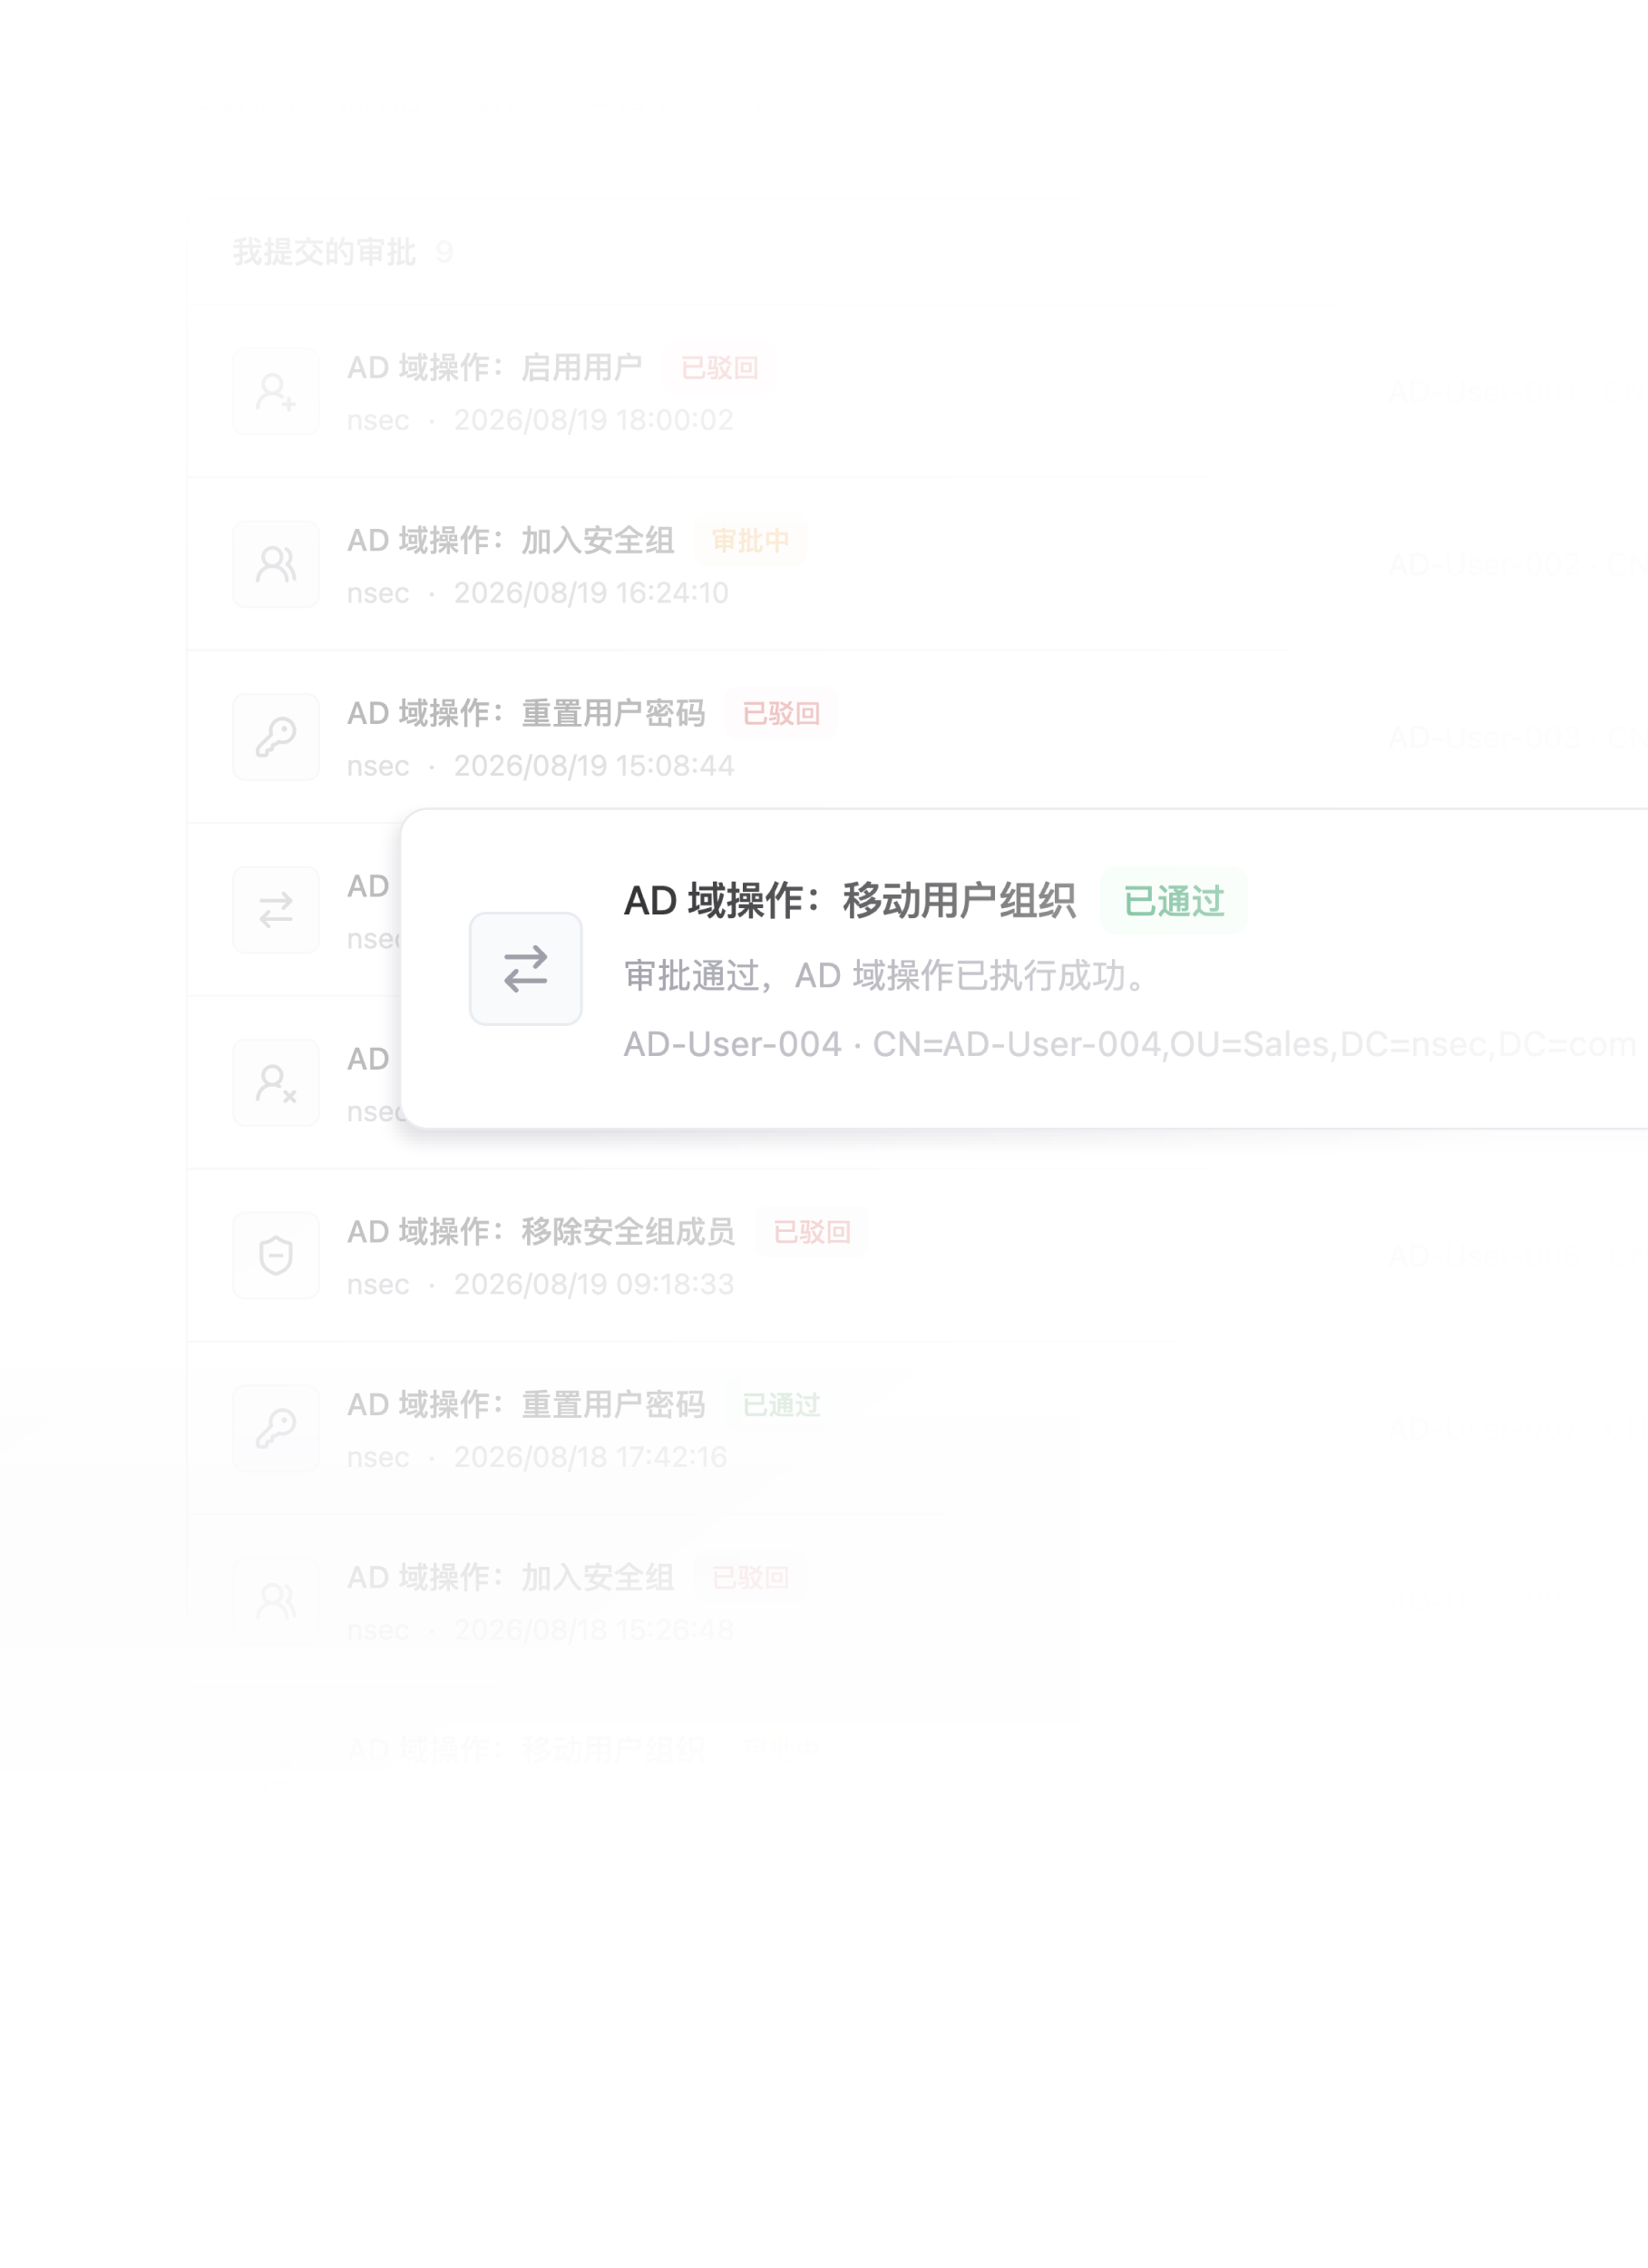
應用程式存取授權
依應用程式管理存取範圍。
 驗證設定與簽章憑證
集中維護驗證參數與簽章憑證,為應用程式整合提供可靠的身分設定。

驗證事件稽核
關聯帳號與應用,查核驗證事件。
從登入到授權,問題有跡可查
串聯登入、驗證、授權與回呼事件,搭配帳號、應用程式及處理結果追蹤存取過程,查核失敗環節與異常原因,讓登入問題定位和授權排查更有依據。
查看登入及驗證階段的事件,搭配帳號與應用程式資訊,確認驗證是否成功。
區分授權請求與授權確認階段,搭配應用程式資訊查核存取問題。
查詢權杖核發、更新相關事件,定位應用程式驗證互動中的異常環節。
搭配回呼、完成或失敗等階段資訊,追蹤驗證流程的處理結果。
讓身分來源清晰,讓管理邊界明確
企業身分可能來自現有目錄,也可能由管理員在本機建立。將兩類帳號納入統一檢視,同時保留各自的來源與維護方式,讓帳號查核、資訊更新和應用程式授權有清晰依據。
目錄同步身分
連接 AD、LDAP,統一同步目錄身分,查核同步範圍與工作狀態。
本機維護帳號
依需要建立帳號,維護身分資訊、群組關係與應用程式存取範圍。
讓應用程式介接,從設定到存取都有清晰路徑
依應用程式資訊、驗證協定與存取範圍梳理介接步驟,結合登入事件查核使用結果,讓每個應用程式的身分介接清晰可管。
建立應用程式
維護應用程式名稱與基本資訊,建立統一的管理入口。
設定驗證
設定 OIDC 驗證參數與回呼位址,銜接應用程式登入流程。
分配存取
維護存取範圍,讓使用者與應用程式授權關係清晰可查。
查核登入
檢視驗證及授權事件,結合處理結果定位存取異常。
身分管理場景
從既有目錄串接到人員到職、職務異動與離職,圍繞身分、應用程式與授權建立清楚的管理流程,並透過驗證事件釐清存取問題。
現有目錄連線
連接企業 AD、LDAP 目錄,查核身分同步範圍與目錄物件。
應用程式驗證整合
統一介接業務應用程式,集中設定驗證協定與登入回呼位址。
人員入職
建立或同步人員身分,為新員工設定工作所需的應用存取。

職務調整
依職務異動查核應用程式範圍,調整相應的存取授權。

離職權限回收
查核離職人員帳號與應用授權,收回不再需要的存取權限。
驗證問題檢視
關聯帳號與應用程式的驗證事件,定位登入及授權問題。


