如何啟用員工郵件寄送稽核
電子郵件仍然是企業最常見的外發通道之一。對於很多組織來說,先把“誰在傳送郵件、透過什麼方式傳送、是否包含敏感內 […]
電子郵件仍然是企業最常見的外發通道之一。對於很多組織來說,先把“誰在傳送郵件、透過什麼方式傳送、是否包含敏感內容”稽核清楚,往往比一開始就做強攔截更容易落地。透過 Ping32 的郵件稽核能力,管理員可以持續記錄員工郵件傳送行為,為合規留痕、事後取證和後續外發管控提供依據。
Ping32 郵件稽核支援以下型別:
- HTTPS 協議 Web 郵箱:如網易郵箱、QQ郵箱
- SMTP / Exchange 協議郵件用戶端:如 Foxmail、Outlook
開啟前建議先確認的事項
在正式配置前,建議先確認當前企業主要使用哪類郵箱環境:
- 如果員工主要透過瀏覽器登入網頁郵箱收發郵件,應重點驗證 Web 郵箱場景。
- 如果員工使用 Outlook、Foxmail 等本地用戶端,還應關注對應協議是否已覆蓋,尤其是 Outlook 場景下的 啟用 Outlook(Exchange 協議) 是否已開啟。
- 如果企業只希望保留高風險郵件記錄,而不希望稽核量過大,可以結合 郵件內容關聯敏感內容 與 只稽核包含敏感內容的記錄,把稽核重點聚焦到敏感外發行為上。
這一步的價值在於先把稽核目標定清楚,避免後續出現“策略明明開了,但記錄不符合預期”的情況。
配置步驟
- 在 Ping32 控制檯點選 上網行為,再點選 策略,進入上網行為策略設定介面。
- 在上網行為策略設定介面中,點選 電子郵件,開啟 稽核內容。
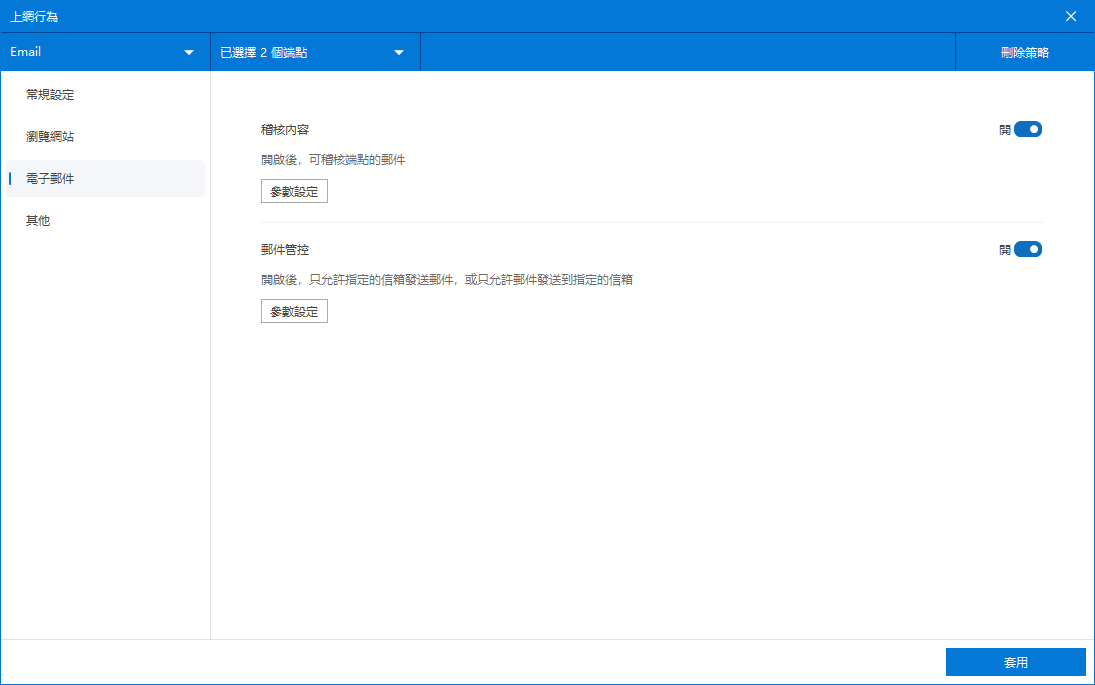
開啟
稽核內容後,Ping32 才會開始記錄郵件傳送行為。建議將郵件稽核作為常駐基礎策略使用,即使暫時不啟用郵件攔截,也先把記錄完整保留下來。
可選:僅稽核包含敏感內容的郵件記錄
- 點選 引數設定
- 勾選 郵件內容關聯敏感內容
- 勾選 只稽核包含敏感內容的記錄 ,敏感內容需在 資料分類庫 中進行新增
- 如需對 Outlook 郵箱進行稽核,還需勾選 啟用 Outlook(Exchange 協議)
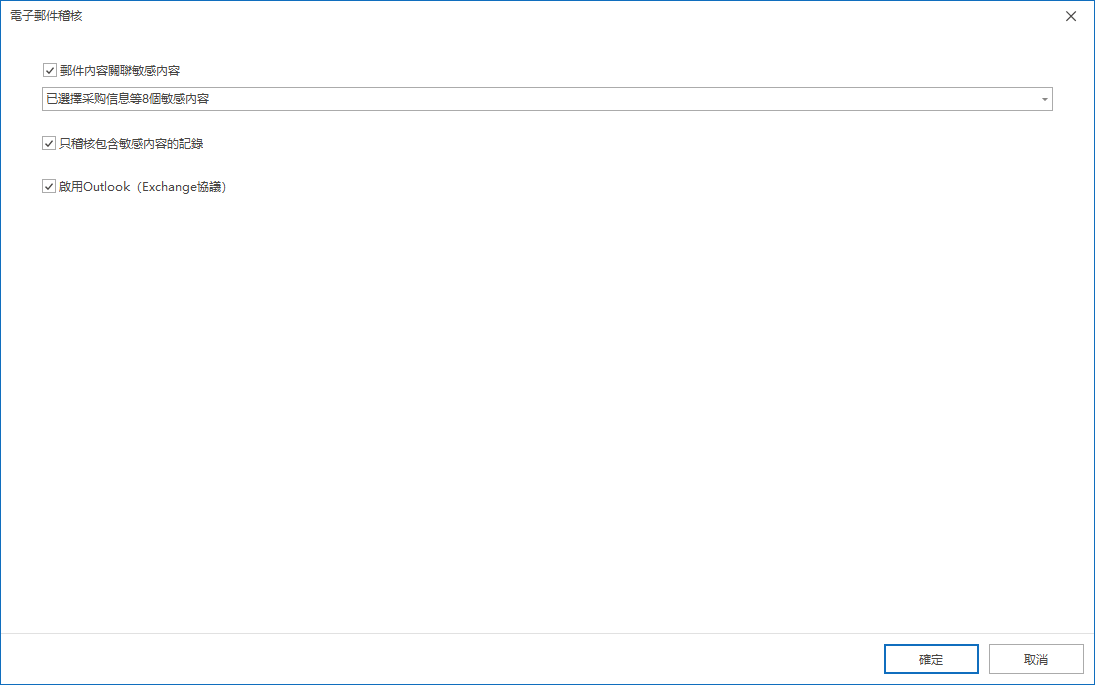
如果企業希望優先關注涉敏郵件,可以採用這種方式縮小稽核範圍。這樣不僅便於安全團隊聚焦重點記錄,也有助於減少海量普通郵件日誌帶來的分析壓力。
- 策略設定完成後,確認策略應用端點。
建議先把策略應用到有代表性的測試端點,例如同時覆蓋網頁郵箱使用者和 Outlook 使用者,便於一次性驗證不同使用方式下的稽核效果。
- 確認策略應用端點後,點選 應用,即可開啟對員工郵件傳送的監控稽核。
- 策略下發後,點選 上網行為 → 電子郵件,即可檢視員工郵件傳送的相關稽核記錄。
稽核記錄檢視與效果驗證
建議在策略應用後做一次標準驗證:
- 選擇一臺已納入策略範圍的測試端點。
- 透過實際使用的郵箱方式傳送一封測試郵件。
- 如果啟用了 郵件內容關聯敏感內容,可再傳送一封包含已知敏感內容的測試郵件。
- 返回 上網行為 → 電子郵件 檢視是否已生成對應稽核記錄。
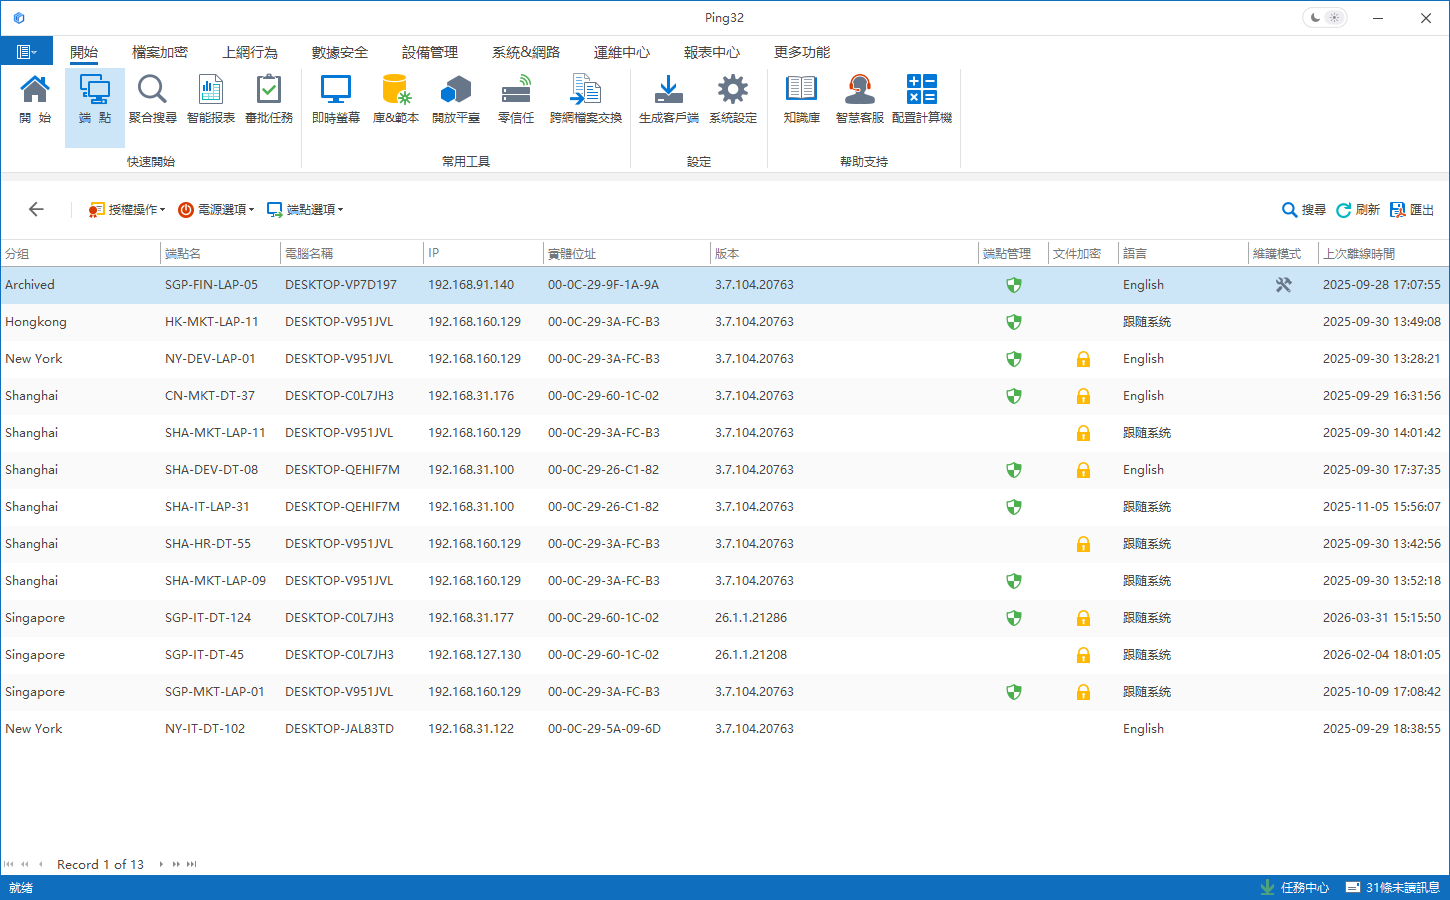
如果企業同時存在網頁郵箱與 Outlook 郵箱,建議分別驗證。這樣可以避免管理員只用一種方式測試後,誤以為另一類郵件傳送同樣已被覆蓋。
使用建議與常見排查思路
- 如果只是剛開始建設郵件治理體系,建議先全量稽核,再根據稽核結果決定是否收縮為“只稽核包含敏感內容的記錄”。
- 如果控制檯中長時間看不到 Outlook 的相關記錄,優先檢查 啟用 Outlook(Exchange 協議) 是否已勾選。
- 如果只希望降低稽核量,不建議直接關閉郵件稽核,更合適的方式是透過敏感內容關聯縮小記錄範圍。
- 如果有記錄但內容不符合預期,應優先檢查 資料分類庫 中的敏感內容定義是否準確、是否覆蓋實際郵件內容。
從管理實踐看,郵件稽核最核心的價值,不只是“看到了員工發了郵件”,而是讓企業在發生外發爭議、敏感資訊傳播或合規追溯需求時,能夠基於 Ping32 保留的記錄快速定位責任主體和行為時間點。因此,建議把郵件稽核作為上網行為治理中的基礎能力長期保留。
更新時間


