

Ping64
การควบคุมการเข้าถึงแบบซีโรทรัสต์ (ZTNA)
ยึด “ตัวตน” (Identity) เป็นศูนย์กลาง ใช้หลักการ “ไม่ไว้วางใจโดยปริยาย ตรวจสอบเสมอ” (Never Trust, Always Verify) พร้อมการประเมินความน่าเชื่อถืออย่างต่อเนื่อง
และการควบคุมการเข้าถึงแบบไดนามิก เพื่อให้ธุรกิจดำเนินงานได้อย่างปลอดภัย เสถียร และไม่สะดุด
และการควบคุมการเข้าถึงแบบไดนามิก เพื่อให้ธุรกิจดำเนินงานได้อย่างปลอดภัย เสถียร และไม่สะดุด
ใช้ตัวตนเป็นศูนย์กลางตามหลัก Zero Trust พร้อมควบคุมการเข้าถึงแบบไดนามิก เพื่อปกป้องงานทางไกล งานมือถือ และงานแบบผสม ป้องกันข้อมูลรั่วไหลและรักษาความต่อเนื่องธุรกิจ
ความท้าทายใหม่

การเข้าถึงบริการที่หลากหลาย
แนวทางการเข้าถึงด้านความปลอดภัยเครือข่ายแบบเดิม มักตอบโจทย์ความต้องการด้านความเชื่อถือได้ (Reliability) และความพร้อมใช้งานสูง (High Availability) ได้ยาก

ขอบเขตเครือข่ายไม่ชัดเจน
เมื่อธุรกิจเปิดกว้างมากขึ้น ขอบเขตเครือข่ายยิ่งพร่าเลือน ทำให้มาตรการป้องกันแบบเดิมมีประสิทธิภาพลดลง

การบริหารสิทธิ์เข้าถึงที่ซับซ้อน
ในรูปแบบการเข้าถึงผ่าน VPN แบบเดิม เมื่ออนุญาตแล้วผู้ใช้อาจเข้าถึงได้กว้างเกินจำเป็น ซึ่งก่อให้เกิดความเสี่ยงด้านความปลอดภัย
การเข้าถึงอย่างปลอดภัยแบบ Zero Trust
ยกระดับการควบคุมการเข้าถึงระบบ
บนพื้นฐานสถาปัตยกรรมความปลอดภัยเครือข่ายแบบ SDP (Software-Defined Perimeter)
ช่วยให้การเข้าถึงเครือข่ายและการควบคุมการเข้าถึงมีความปลอดภัยและเชื่อถือได้
ผ่านมาตรการด้านความปลอดภัยที่หลากหลาย
ช่วยให้การเข้าถึงเครือข่ายและการควบคุมการเข้าถึงมีความปลอดภัยและเชื่อถือได้
ผ่านมาตรการด้านความปลอดภัยที่หลากหลาย
ดูรายละเอียด
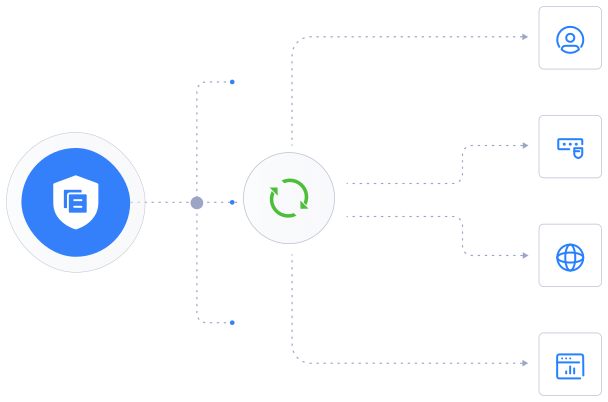

ลดสิทธิ์ให้เท่าที่จำเป็น
ยึดหลัก “Least Privilege” เพื่อลดความเสี่ยงจากการให้สิทธิ์เกินจำเป็น

ประเมินความน่าเชื่อถืออย่างต่อเนื่อง
รองรับการประเมินความน่าเชื่อถือแบบต่อเนื่องตั้งแต่ต้นทางถึงปลายทาง และตรวจสอบความน่าเชื่อถือของการเข้าถึงแบบเรียลไทม์

ควบคุมการอนุญาตแบบไดนามิก
ปรับสิทธิ์ของผู้ใช้แบบเรียลไทม์ เพื่อให้การอนุญาตสอดคล้องกับสถานการณ์และทันเวลา
คุณสมบัติเด่นของผลิตภัณฑ์
การควบคุมการเข้าถึงเครือข่าย
ตรวจสอบอุปกรณ์ปลายทาง (Endpoint) เพื่อป้องกันอุปกรณ์ที่ไม่น่าเชื่อถือเข้ามาสร้างความเสี่ยงด้านความปลอดภัย
การยืนยันตัวตนและการกำหนดสิทธิ์
อนุญาตให้เข้าถึงทรัพยากรองค์กรได้เฉพาะผู้ใช้และอุปกรณ์ที่ผ่านการยืนยันตัวตนและได้รับสิทธิ์แล้วเท่านั้น
นโยบายการเข้าถึงแบบไดนามิก
ปรับสิทธิ์ตามปัจจัยหลายด้านแบบไดนามิก เพื่อลดความเสี่ยงจากการถูกโจมตี
การตรวจสอบและประเมินผลแบบต่อเนื่อง
ตรวจสอบความน่าเชื่อถือของผู้ขอเข้าถึงแบบเรียลไทม์ และบล็อกพฤติกรรมการเข้าถึงที่ผิดปกติได้อย่างทันท่วงที
รายงานตรวจสอบความปลอดภัย (Audit)
รองรับการตรวจสอบและรายงานด้านความปลอดภัย เพื่อให้เป็นไปตามข้อกำหนด (Compliance)
การเข้าถึงอย่างปลอดภัยทุกสถานการณ์
รองรับการเชื่อมต่อที่ปลอดภัยระหว่างผู้ใช้กับบริการ ครอบคลุมการใช้งานทุกรูปแบบ
สถานการณ์การใช้งาน

เข้าถึงระยะไกล
รองรับการเข้าถึงทรัพยากรจากระยะไกล พร้อมควบคุมสิทธิ์เข้มงวด ป้องกันการเข้าถึงข้อมูลอ่อนไหวโดยไม่ได้รับอนุญาต

ซัพพลายเชนปลอดภัย
Zero Trust จำกัดการเข้าถึงและแชร์ข้อมูลตามสิทธิ์ ลดความเสี่ยงข้อมูลรั่วไหล/ใช้ผิดวัตถุประสงค์ ปกป้องธุรกิจหลักและความสามารถในการแข่งขัน

ความปลอดภัยมัลติคลาวด์
Zero Trust ควบคุมการเข้าถึงทรัพยากร/ข้อมูลบนคลาวด์แบบละเอียด ป้องกันการเข้าถึงไม่รับอนุญาตและภัยคุกคามบนคลาวด์

การเข้าถึงผ่านเอ็นด์พอยต์
เมื่อมีการใช้อุปกรณ์เคลื่อนที่อย่างแพร่หลาย การยืนยันตัวตนอุปกรณ์ การควบคุมการเข้าถึงแอป และการเข้ารหัสข้อมูลช่วยปกป้องข้อมูลสำคัญขององค์กรจากการสูญหาย การรั่วไหล และการแก้ไขโดยมิชอบ พร้อมจัดการความปลอดภัยของอุปกรณ์ได้อย่างเหมาะสม


