

OneNAC
Contrôle d’accès au réseau
La passerelle d’accès OneNAC réunit l’authentification, le contrôle de sécurité, la remédiation, le contrôle d’accès et l’audit des activités. Elle répond aux besoins de contrôle d’accès aux ressources métier et de conformité réseau, tout en gérant l’identité des utilisateurs et des appareils et en assurant la protection du périmètre, la découverte, la localisation, la traçabilité et l’audit des terminaux.
OneNAC réunit authentification, contrôles de sécurité, contrôle d'accès et audit pour identifier les utilisateurs et appareils, sécuriser les connexions et retracer les activités.
Contrôle d'accès réseau
Contrôler l'accès aux ressources critiques
OneNAC assure que seuls les utilisateurs authentifiés et
les appareils autorisés et conformes aux politiques de sécurité
peuvent entrer dans le réseau.
les appareils autorisés et conformes aux politiques de sécurité
peuvent entrer dans le réseau.
Explorer maintenant

Compatibilité
Prend en charge plusieurs technologies courantes de contrôle d’accès et permet d’activer plusieurs mécanismes de blocage en parallèle, afin d’éviter les limites liées à une technologie unique.

Extensibilité
En plus des fonctions essentielles de contrôle d’accès, des fonctions de gestion de la sécurité des terminaux peuvent être ajoutées de façon transparente pour garantir la sécurité et la fiabilité des appareils connectés.

Flexibilité
Le déploiement en mode bypass ne nécessite aucune modification de l’architecture ni de la configuration réseau. Plusieurs mécanismes de reprise après sinistre assurent une haute fiabilité.
Vérification d'accès des terminaux
Le contrôle des connexions des appareils permet de prévenir les risques liés aux appareils non autorisés : propagation de virus, fuite de données, attaques malveillantes, installation de chevaux de Troie et surveillance clandestine.
Accès des terminaux
Répond aux différents besoins de contrôle d’accès des entreprises grâce à des options flexibles : authentification de l’identité, installation d’un client ou approbation par un administrateur.
Inspection d'accès
Définissez des critères de conformité personnalisés, isolez les terminaux à risque et corrigez automatiquement les problèmes afin qu’ils respectent le socle de sécurité avant leur connexion.
Actifs réseau
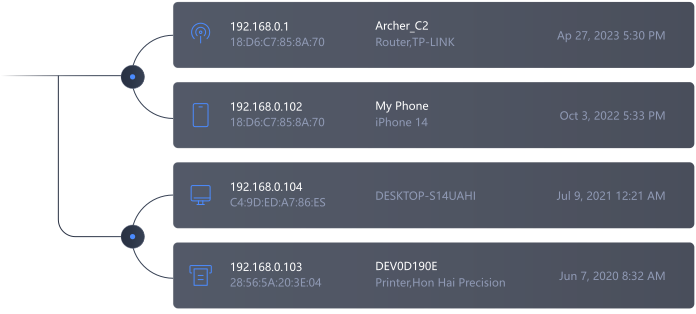
La détection automatique combine le balayage actif et l’analyse passive du trafic réseau. Elle identifie le type des appareils connectés et les présente de façon visuelle.
Authentification d'identité
Prend en charge l’authentification par comptes locaux, domaine Active Directory, SMS et d’autres méthodes pour vérifier l’identité des utilisateurs et centraliser la gestion des accès.
Gestion réseau
Conserve une trace d’audit pour tous les appareils connectés et gère le cycle de vie complet des adresses IP au sein d’une plateforme unifiée de contrôle d’accès sécurisé.
Gestion des visiteurs
Propose aux visiteurs des méthodes d’authentification et de gestion des accès flexibles pour assurer un contrôle complet de leur connexion au réseau.
Scénarios d'application
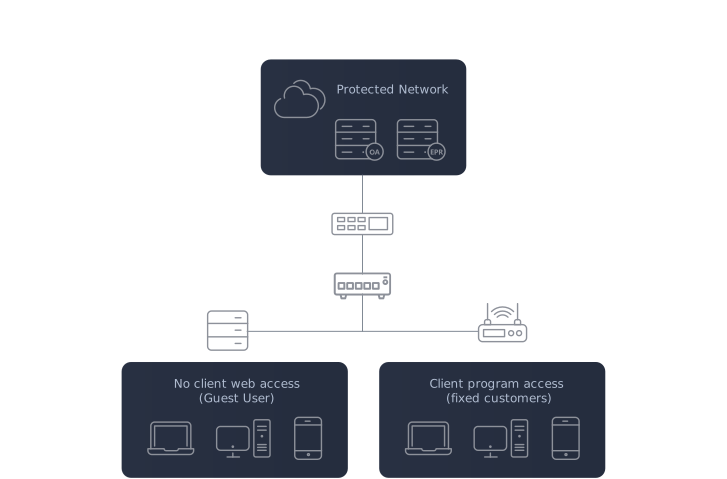
Accès réseau des invités
Description du scénario
Avec l’évolution du marché et les besoins du secteur des services, les visites entre partenaires deviennent plus fréquentes. Des visiteurs peuvent alors se connecter librement au réseau et accéder à des ressources internes sans que la sécurité de leurs appareils soit vérifiée, ce qui expose le réseau interne.
Problèmes résolus
● Accès réseau canonique
● Prévenir les fuites de données
● Confirmer l'identité
● Prévention des ultra-vires
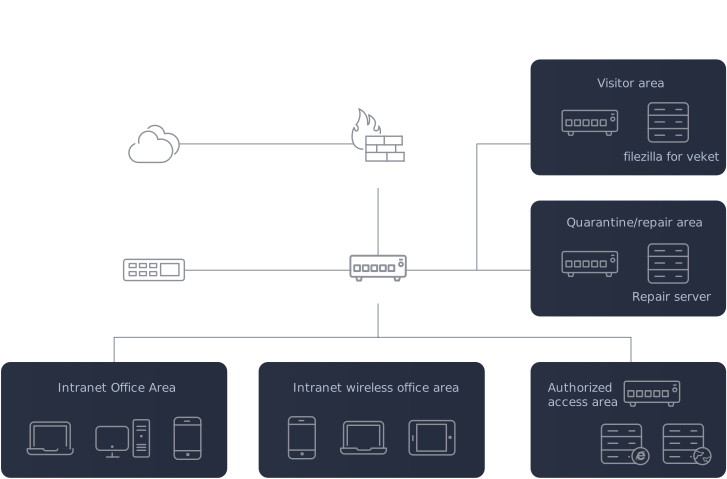
Conformité des accès au réseau interne
Description du scénario
L’extension du réseau interne et la diversité croissante des terminaux rendent les paramètres de sécurité difficiles à harmoniser. Les équipes informatiques peinent à centraliser la gestion et peuvent avoir du mal à localiser rapidement un incident et à y répondre.
Problèmes résolus
● Gestion centralisée
● Utiliser des politiques de sécurité
● Liaison utilisateur
● Localisation d'événement
Valeur de la solution

Gestion centralisée de l’accès des terminaux
La solution couvre tout le processus de contrôle d’accès réseau : découverte des appareils, gestion des visiteurs, authentification et autorisation, vérification de conformité, isolement et remédiation, gestion des droits et traçabilité des connexions.

Authentification et contrôle d’accès flexibles
Des méthodes hybrides flexibles et faciles à utiliser répondent aux exigences de protection par niveaux et aident à connaître les connexions, à garantir la fiabilité des appareils et à maîtriser le périmètre réseau.

Respect des exigences de sécurité
Détecte les appareils non autorisés connectés au réseau interne, les localise automatiquement grâce à une visualisation claire et contrôle leur accès aux ressources réseau.

Coordination intégrée, sécurité et maîtrise
S’intègre à Ping32 pour vérifier la conformité de sécurité des terminaux avant leur connexion. Cette coordination standardise la gestion du réseau interne et réduit les risques liés aux failles de sécurité.
Commencer à utiliser OneNAC dès maintenant
Contactez-nous pour discuter de vos besoins et d’un déploiement adapté à votre organisation.


