如何开启对员工网页访问行为的审计
在企业上网行为治理中,网页访问审计通常是最基础、也最先启用的一类能力。通过Ping32在上网行为模块中开启浏览 […]
在企业上网行为治理中,网页访问审计通常是最基础、也最先启用的一类能力。通过 Ping32 在
上网行为模块中开启
浏览网站的
审计内容,管理员可以持续留存员工网页访问行为记录,用于日常行为留痕、违规回溯、事件复盘以及合规抽查。
这类策略尤其适用于以下场景:一是需要确认员工是否访问了与工作无关的网站;二是需要在事后排查某个时间段内的网页访问行为;三是希望为后续网站访问控制、敏感词拦截、外发取证等策略建设打好基础。相比只在问题出现后再临时检查,先开启审计更有利于形成连续、可追溯的管理闭环。
适用场景与实施前确认
在正式开启前,建议先确认两点:
- 审计对象是否明确。若只希望审计特定部门、特定岗位或试点终端,建议先规划好策略应用终端,避免一开始就全网下发,增加排查成本。
- 管理目标是否清晰。网页访问审计的核心价值在于“留痕”和“追溯”,如果后续还需要做访问限制、敏感内容识别或外发阻断,可在此基础上逐步叠加其他策略,而不必一次性同时启用全部控制项。
此外,建议优先在测试终端或小范围终端上验证策略效果,确认记录生成正常后,再逐步扩大应用范围,这样更利于控制变更风险。
策略配置
1. 在 Ping32 控制台点击
上网行为,再点击
策略,进入上网行为策略设置界面。
2. 在上网行为策略设置界面中,点击
浏览网站,开启
审计内容。开启
审计内容后,Ping32 才会对后续网页访问行为进行记录。这里建议管理员将网页审计作为基础策略保留启用状态,即使暂时不做拦截,也先把访问轨迹沉淀下来,便于后续按时间、人员或终端维度进行复盘。
3. 策略设置完成后,确认策略应用终端。确认策略应用终端后,点击
应用,即可开启对员工网页访问记录的监控审计。
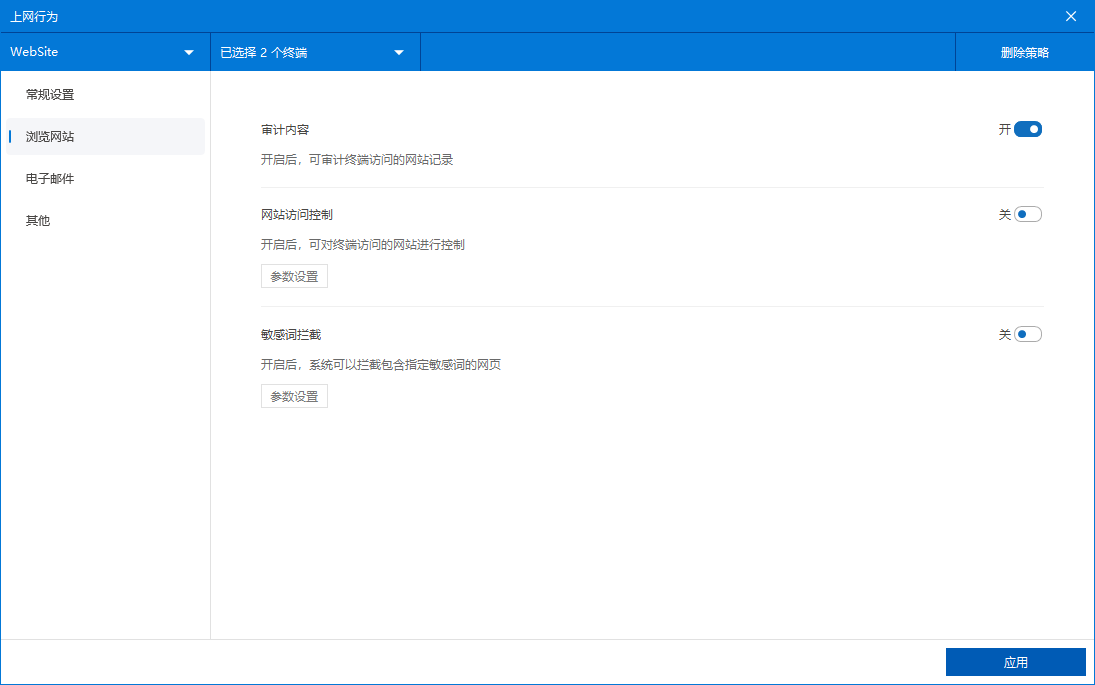
这一步的重点不是“是否点击应用”,而是“应用到谁”。如果审计范围仅限某些部门或终端,务必在下发前确认对象是否准确;如果对象选错,后续看到的审计记录就会不完整,甚至会影响管理员对真实访问范围的判断。
审计记录查看与效果验证
策略下发后,点击
上网行为→
浏览网站,即可查看员工网页访问的相关审计记录。
为了确认策略已经真正生效,建议按以下方式做一次验证:
- 选择一台已纳入策略应用范围的测试终端。
- 让该终端访问几个常见网站,覆盖不同类别的页面访问行为。
- 返回 Ping32 控制台中的 上网行为 → 浏览网站 查看是否出现对应记录。
- 若需要进一步核对,可结合访问时间、访问终端、访问人员等线索进行比对,确认记录与测试行为一致。
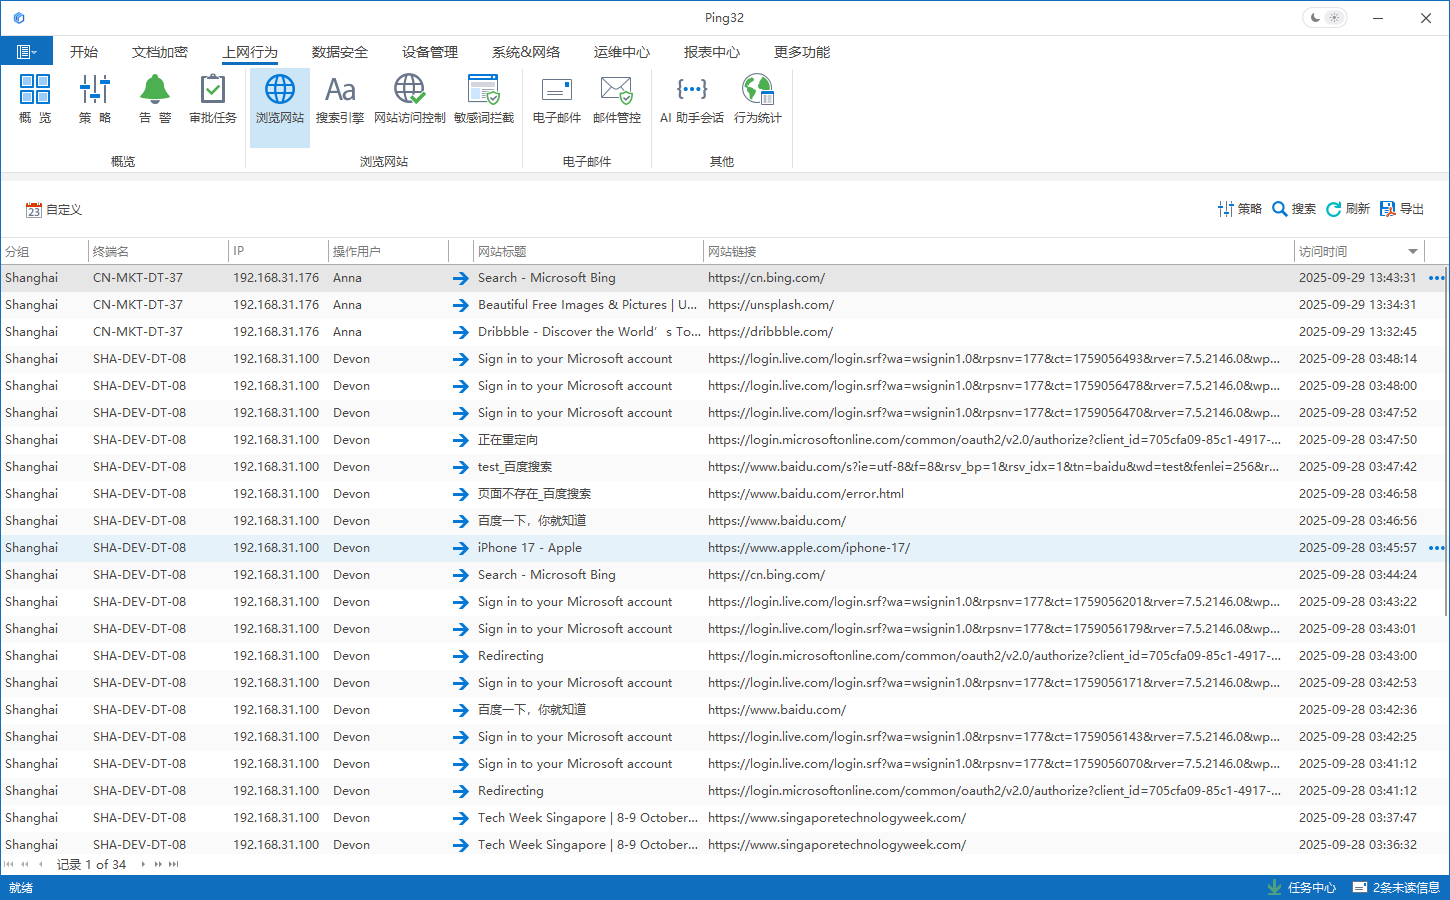
如果测试终端已经访问网站,但界面中迟迟没有记录,优先检查三个方面:一是该终端是否已收到策略;二是终端当前是否在线;三是本次访问是否发生在策略下发并生效之后。通常只要这三个环节没有问题,网页访问记录就能正常落库。
使用建议与常见排查思路
- 如果企业还没有明确的网站管控规则,建议先开启审计、观察一段时间,再根据实际访问情况决定后续是否启用 网站访问控制 或 敏感词拦截。
- 如果审计目的是配合内部调查或管理复盘,建议不要频繁调整应用对象,否则不同阶段的记录范围可能不一致,影响横向比对。
- 如果希望通过网页访问记录分析员工行为,应结合岗位职责、业务时段和访问目的综合判断,避免把正常业务访问误判为违规。
- 如果控制台中有记录但数量明显偏少,通常不是“审计功能失效”,而是策略范围、终端在线状态或验证时间点不一致导致。先核对这些基础条件,通常能较快定位问题。
从实施顺序上看,
审计先行、管控后置往往是更稳妥的做法。先通过 Ping32 把网页访问行为持续记录下来,再决定是否针对特定网站、特定内容或特定岗位追加限制措施,既能提升治理精度,也能降低一次性强控带来的业务干扰。
更新时间


