如何禁止员工访问包含敏感信息的网站
在浏览网站场景中,企业面临的风险并不只是“访问了不该访问的网站”,还包括员工在网页中检索、浏览或触达了包含敏感 […]
在浏览网站场景中,企业面临的风险并不只是“访问了不该访问的网站”,还包括员工在网页中检索、浏览或触达了包含敏感信息的内容。通过 Ping32 的
敏感词拦截,管理员可以基于关键字或正则表达式,对包含特定敏感内容的网页访问行为进行识别与拦截,从而在浏览环节提前阻断风险。
这项能力适用于涉密词、项目代号、客户隐私、财务关键词、核心业务术语等需要重点保护的内容。如果企业已经有较成熟的敏感词管理体系,那么将常用规则沉淀到敏感词库中,再在策略中调用,会比每次临时手工录入更高效、更稳定。
控制思路先明确:是临时规则,还是长期规则
在实施前,建议先区分两种常见用法:
- 如果只是针对某个专项治理周期、某批特定终端、某类阶段性敏感词进行临时管控,可以直接在 敏感词拦截 中新增规则。
- 如果这些敏感词会长期复用,或还需要给其他策略、其他模块共用,建议先维护到 敏感词库,再在策略中引用。
这样做的好处是,策略负责“什么时候生效、对谁生效”,敏感词库负责“识别什么内容”,职责更清晰,也更利于后续迭代。
通过策略开启“敏感词拦截”
1. 在 Ping32 控制台点击
上网行为→
策略,进入上网行为策略设置界面。
2. 在上网行为策略设置界面中,点击
浏览网站,开启
敏感词拦截。
3. 点击
参数设置,进入敏感词拦截配置界面。
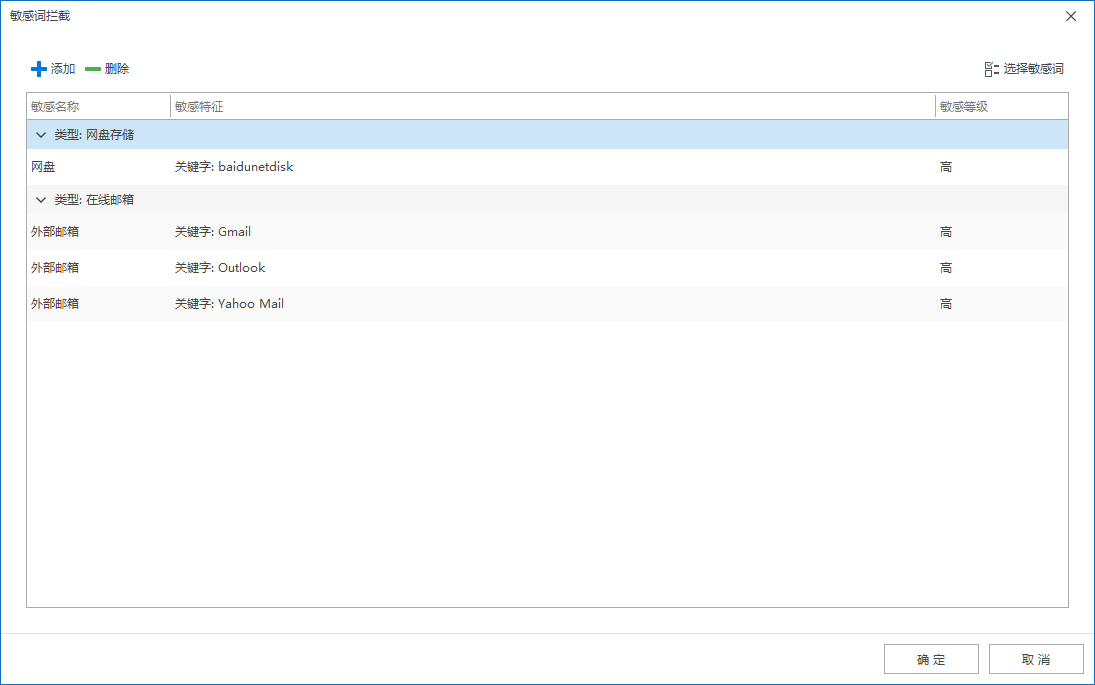
4. 在敏感词拦截界面点击
添加,配置敏感词规则:
- 选择敏感类型
- 填写敏感名称
- 支持关键字或正则表达式
- 若需同时添加多个关键字,可使用
;分隔 - 填写特征
- 选择敏感等级
- 选择是否将敏感内容同步到系统敏感词库
这里建议管理员重点关注两件事:
- 关键字或正则表达式 的选择要与识别目标相匹配。固定词汇、部门术语、项目名通常适合关键字;格式较稳定、变化较多的内容更适合正则表达式。
- 规则粒度不要过粗。过于宽泛的关键词容易带来误拦截,尤其是在浏览网站场景下,建议优先选择具有明显业务指向性的词汇组合。
5. 策略设置完成后,确认策略应用终端。
建议先对高风险岗位、试点终端或特定部门进行小范围启用。因为
敏感词拦截直接影响员工网页访问体验,先验证命中准确性,再扩大范围,能有效降低误判带来的沟通成本。
6. 确认策略应用终端后,点击
应用,即可禁止员工访问包含敏感信息的网站。
补充说明:
- 在敏感词拦截界面,也可以直接选择敏感词库中的敏感词进行快速添加。
如果企业已有统一维护的敏感词库,建议优先采用这种方式。这样可以保证不同终端、不同策略使用的是同一套识别标准,减少规则口径不一致的问题。
添加敏感词到敏感词库
1. 在 Ping32 控制台点击
开始→
库&模板,进入库&模板设置界面。
2. 点击
敏感词,进入敏感词库界面。
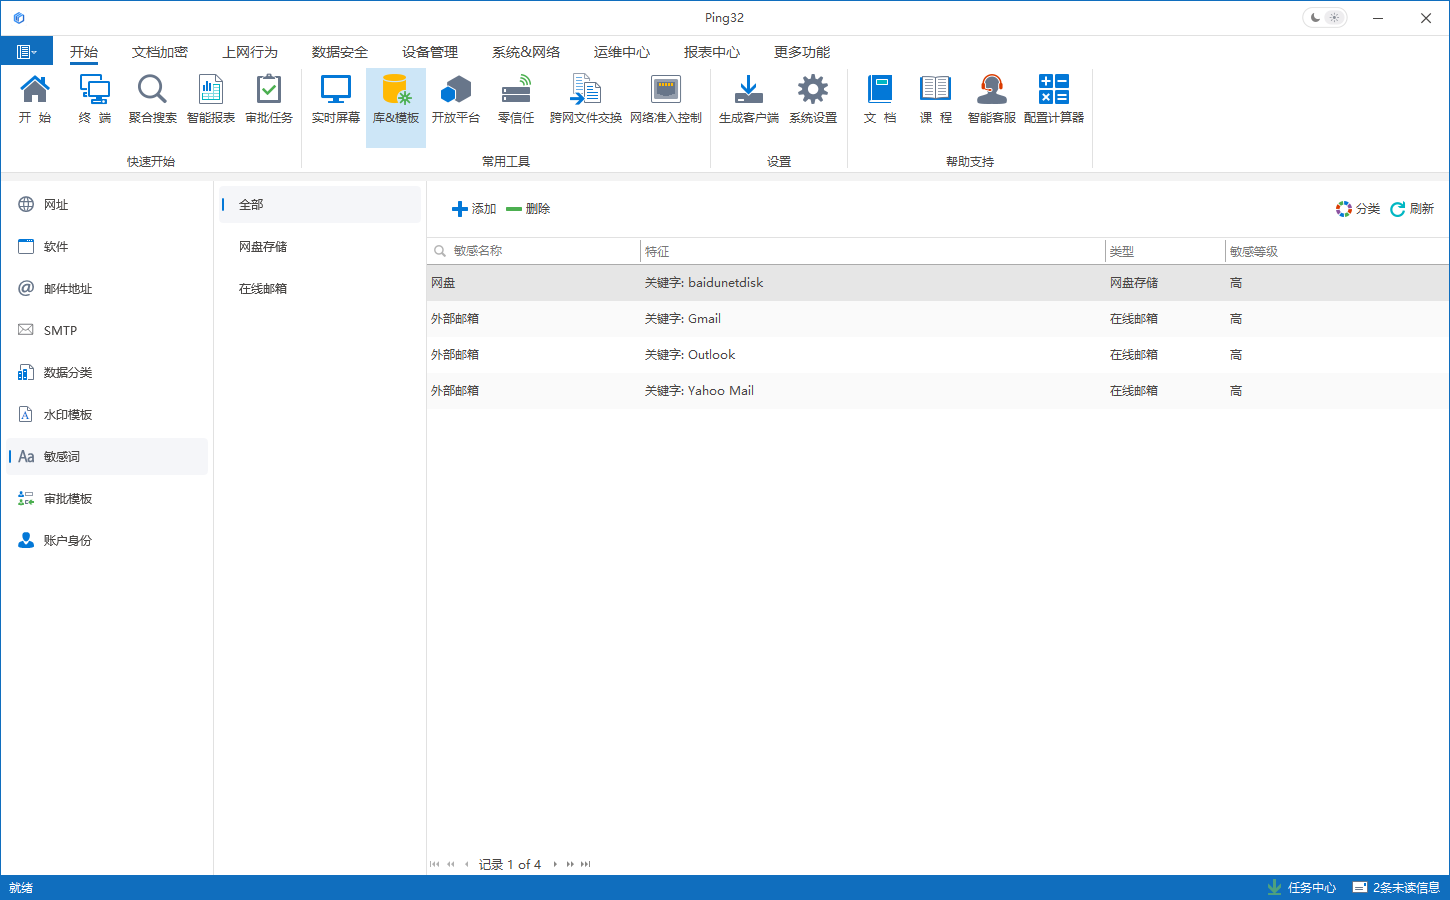
3. 点击
添加,定义敏感词:
- 选择敏感类型
- 填写敏感名称
- 支持关键字或正则表达式
- 若需同时添加多个关键字,可使用
;分隔 - 填写特征
- 选择敏感等级
4. 保存后即可将敏感词添加至敏感词库中。
建议在维护敏感词库时同步做好分类和命名规范,例如按“财务类、客户类、研发类、制度类、项目类”等方式区分,这样后续在不同策略中调用时更容易筛选与复用。
生效验证与规则优化建议
策略下发后,建议做一次最小化验证:
- 选择已纳入策略范围的测试终端。
- 访问包含已配置敏感词的测试网页或测试内容。
- 观察该访问是否已被拦截。
- 再访问不包含敏感词的正常页面,确认是否可以正常浏览。
若需要进一步优化效果,可参考以下思路:
- 如果正常网站被频繁拦截,优先检查敏感词是否过于常见、规则是否过宽、正则表达式是否缺少约束条件。
- 如果应拦截页面未被识别,优先检查敏感词是否准确、是否属于同义词变体、是否需要增加多个关键字组合,或是否应改用正则表达式。
- 如果某类敏感词会长期使用,不建议每次都在策略中临时新增,最好统一维护到敏感词库中,便于版本管理和多人协作。
从治理角度看,
敏感词拦截更适合作为高风险内容的前置防线。先把识别规则整理好,再通过 Ping32 分阶段下发到合适的终端范围,通常能在不明显影响业务的前提下,显著提升网页访问场景下的内容安全控制能力。
更新时间


