如何查看客户端电脑的外发文件记录
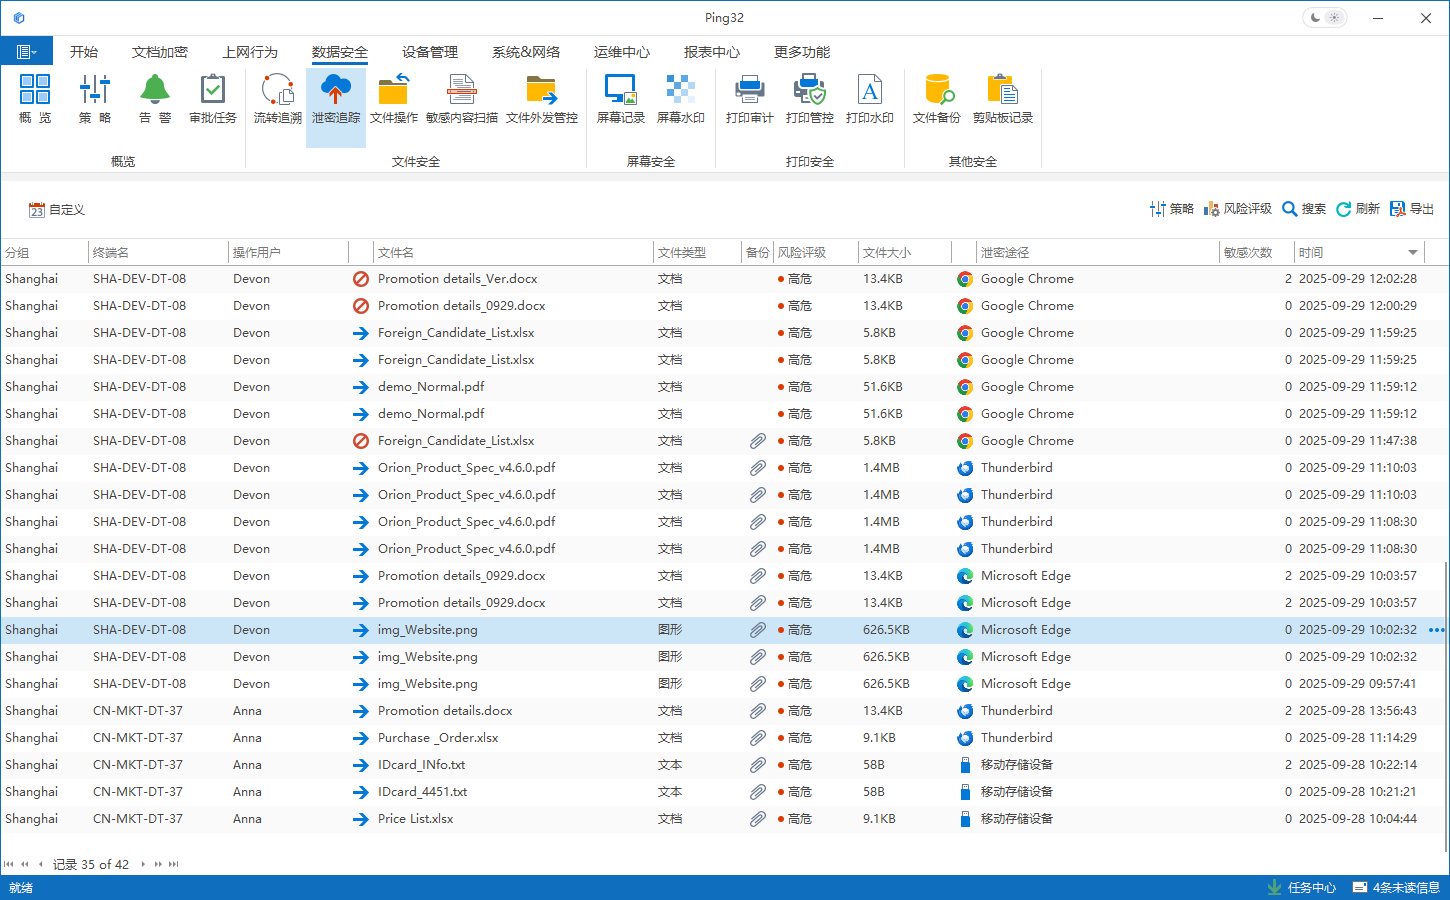
当企业已经启用泄密追踪后,管理员便可以在控制台中查看终端的外发文件记录。这类记录是判断员工是否存在违规发送文件 […]
当企业已经启用
泄密追踪后,管理员便可以在控制台中查看终端的外发文件记录。这类记录是判断员工是否存在违规发送文件、异常上传资料或通过非授权途径传递业务文件的重要依据,也是后续取证与复盘的核心入口之一。
与单纯看到“某员工有外发动作”相比,外发记录的价值在于能够进一步下钻查看文件信息、外发途径以及行为细节。因此,建议管理员在日常巡检时不仅关注是否存在记录,更要重点关注可疑途径、可疑文件类型以及高频异常行为。
查看步骤
1. 在 Ping32 控制台进入
数据安全模块。
2. 点击
泄密追踪,页面下方将展示客户端电脑的外发文件记录。
3. 双击任意一条外发记录,可查看更详细的信息,包括:
- 泄密基础信息
- 文件的敏感内容
- 文件信息
- 泄密途径信息
- 泄密文件流转过程
使用建议
- 建议优先关注外发途径、文件名称、风险等级和发生时间是否存在明显异常。
- 对可疑记录,建议进入详情页进一步核对文件属性、敏感内容命中情况以及流转过程,避免仅凭列表中的单一字段做判断。
- 若企业同时启用了外发文件备份或智能截屏,可将外发记录与备份文件、屏幕记录结合查看,提升复核效率。
排查思路参考
在实际审计中,管理员可优先从三个方向进行判断:一是外发行为是否发生在异常时间段,例如下班后、节假日或批量集中外发时段;二是外发途径是否异常,例如通过个人聊天工具、浏览器上传或非常用程序外发;三是文件本身是否异常,例如文件类型与岗位职责不匹配、命中敏感内容或风险等级较高。按照这个思路查看记录,通常比单纯逐条浏览更容易发现真正需要重点处理的事件。
更新时间


