如何对员工外发文件进行备份
仅记录外发行为,能够帮助管理员知道“文件被发出去了”;而开启外发文件备份,则能够进一步保留“发出去的到底是哪一 […]
仅记录外发行为,能够帮助管理员知道“文件被发出去了”;而开启外发文件备份,则能够进一步保留“发出去的到底是哪一份文件”。对于需要事后复核内容、固定证据原件或满足内部审计要求的企业来说,
泄密备份是
泄密追踪之外非常重要的一项增强能力。
建议管理员根据业务风险对备份范围做精细化配置。对研发、财务、人事、法务等高敏感岗位,可适度放宽备份范围;对普通办公岗位,则可结合外发途径和文件规则有选择地备份,以兼顾审计价值与存储成本。
配置步骤
1.在 Ping32 控制台点击
数据安全→
策略,进入数据安全策略设置界面。
2.在数据安全策略设置界面中,点击
文件安全,开启
泄密追踪,用于外发行为监控审计。
3.点击
泄密备份,再点击
添加,进入备份设置界面,并完成相关配置:
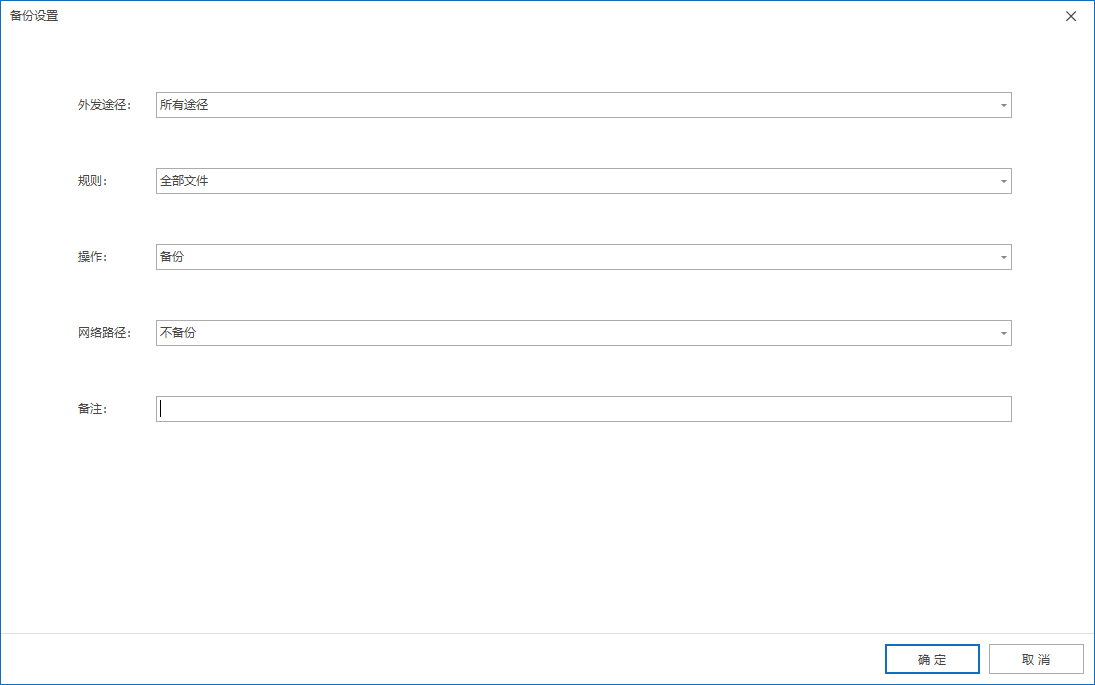 外发途径
可设置为
所有途径或
指定外发途径:
- 所有途径:员工通过任何途径的外发行为均执行备份
- 指定外发途径:仅对指定途径的外发行为执行备份(如微信、浏览器、网盘等)
点击设置按钮,勾选浏览器、即时通讯软件、电子邮件客户端等外发途径
支持自定义程序:选择“自定义程序”后点击设置按钮,填写自定义程序的进程名称
4. 规则可设置为
全部文件或
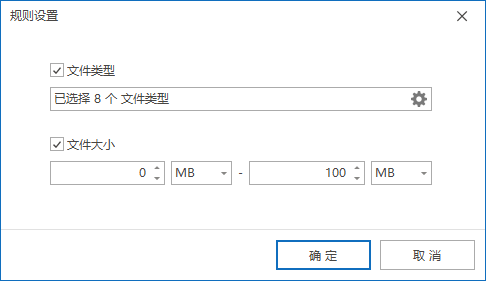
复合规则:
- 全部文件:对所有外发文件进行备份
- 复合规则:可按文件类型与文件大小设置,仅备份符合条件的文件
 5.
策略设置完成后,确认策略应用终端。确认策略应用终端后,点击
应用,即可开启对员工外发文件的备份操作。
6.策略下发后,点击
数据安全→
泄密追踪,查看外发文件备份记录:
- 当外发文件审计记录带有备份标志时,表示该外发文件已执行备份
- 可在控制台中直接查看该备份文件
效果验证与实施建议
建议在测试终端上通过一种已纳入备份范围的外发途径发送测试文件,再到
数据安全→
泄密追踪中确认该条记录是否出现备份标志,并进一步检查是否能够打开或查看对应备份文件。若未出现备份结果,应优先检查外发途径、规则条件以及策略应用终端是否准确。
- 若外发渠道较多,建议优先对高风险渠道配置备份,例如即时通讯、浏览器上传、网盘或邮件客户端。
- 若企业只关心特定类型文件,建议使用 复合规则 做过滤,避免无差别备份产生大量低价值数据。
- 对长期启用的备份策略,应同步规划服务器存储容量和访问权限,防止备份本身成为新的数据管理风险。
更新时间


