如何对员工外发邮件进行管控
邮件外发是企业最常见、也最容易被忽视的一条数据流转通道。仅靠事后审计,往往只能在问题发生后进行追溯;而通过Pi […]
邮件外发是企业最常见、也最容易被忽视的一条数据流转通道。仅靠事后审计,往往只能在问题发生后进行追溯;而通过 Ping32 的
邮件管控,管理员可以在邮件发送前就对收发件范围和敏感内容进行限制,把风险前移到发送环节处置。
Ping32 邮件管控支持以下类型:
- HTTPS 协议 Web 邮箱:如网易邮箱、QQ邮箱
- SMTP / Exchange 协议邮件客户端:如 Foxmail、Outlook
对于企业来说,这项能力通常适用于三类场景:一是限制员工向非授权地址发送邮件;二是控制高敏感内容通过邮件外发;三是对特定岗位、特定部门或专项时期实施更严格的邮件外发策略。
一、通过策略开启邮件管控
1. 在 Ping32 控制台点击
上网行为→
策略,进入上网行为策略设置界面。
2. 在上网行为策略设置界面中,点击
电子邮件,开启
邮件管控。
3. 点击
参数设置,进入邮件管控界面。
建议在正式实施前先确定管控目标:到底是要“限制只能发给谁”,还是要“识别发送了什么”,或者两者同时控制。目标越明确,后续规则设计越容易做到既有效又不过度影响正常办公。
二、配置邮件管控规则
1. 按收发件人邮箱进行管控(白名单)
在邮件管控界面中设置收发件人白名单:
- 发件人白名单:仅允许指定邮箱发送电子邮件
- 收件人白名单:仅允许将电子邮件发送到指定邮箱
这类规则更适合“发给谁”比“发了什么”更重要的场景,例如:
- 只允许业务邮箱对外发送,个人邮箱或临时邮箱不允许用于工作外发;
- 只允许邮件发送给企业内部域名、合作方白名单域名或审批通过的指定地址;
- 在专项时期,只允许向固定收件人范围发送材料。
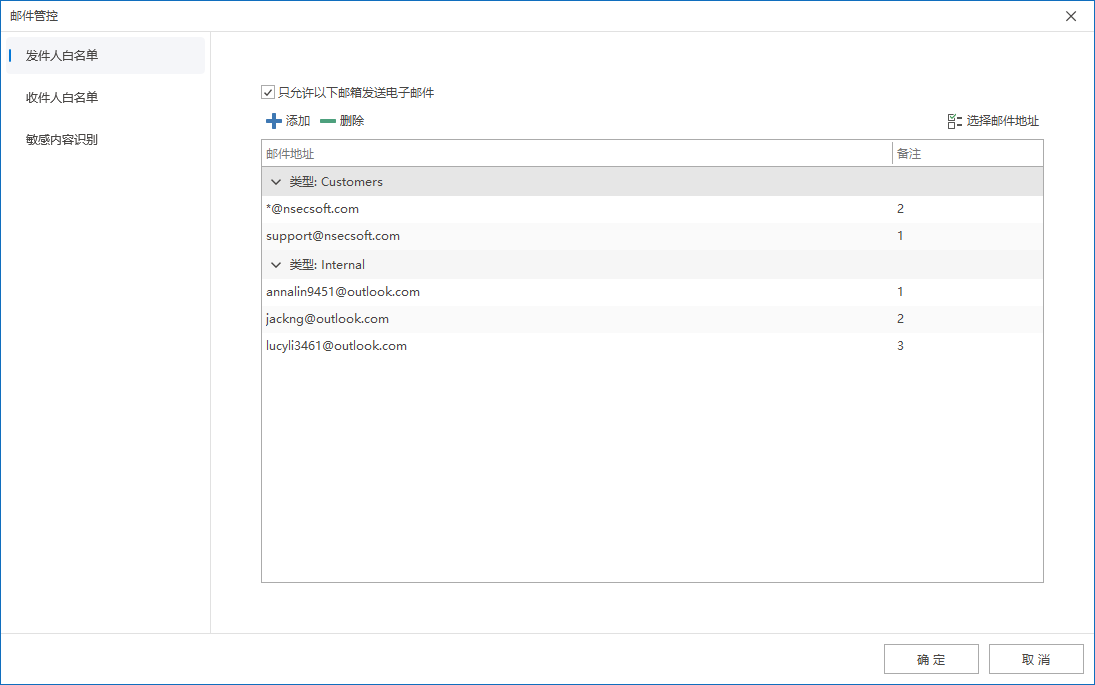
注:
- 邮件地址支持通配符
*,例如:*@gmail.com,可点击右侧“选择邮件地址”快速选择邮件地址,邮件地址支持自定义添加(参考“邮件地址库添加方法”)
如果企业的允许收发范围较为固定,建议优先维护好邮件地址库,再在策略里引用,而不是每次都临时手工录入。这样既能减少配置错误,也便于后续多人协作维护。
2、按敏感内容识别进行管控
在邮件管控界面中设置敏感内容识别:
- 勾选 敏感内容识别
- 勾选下方需要识别的敏感词(敏感词支持自定义添加,参考“数据分类库添加方法”)
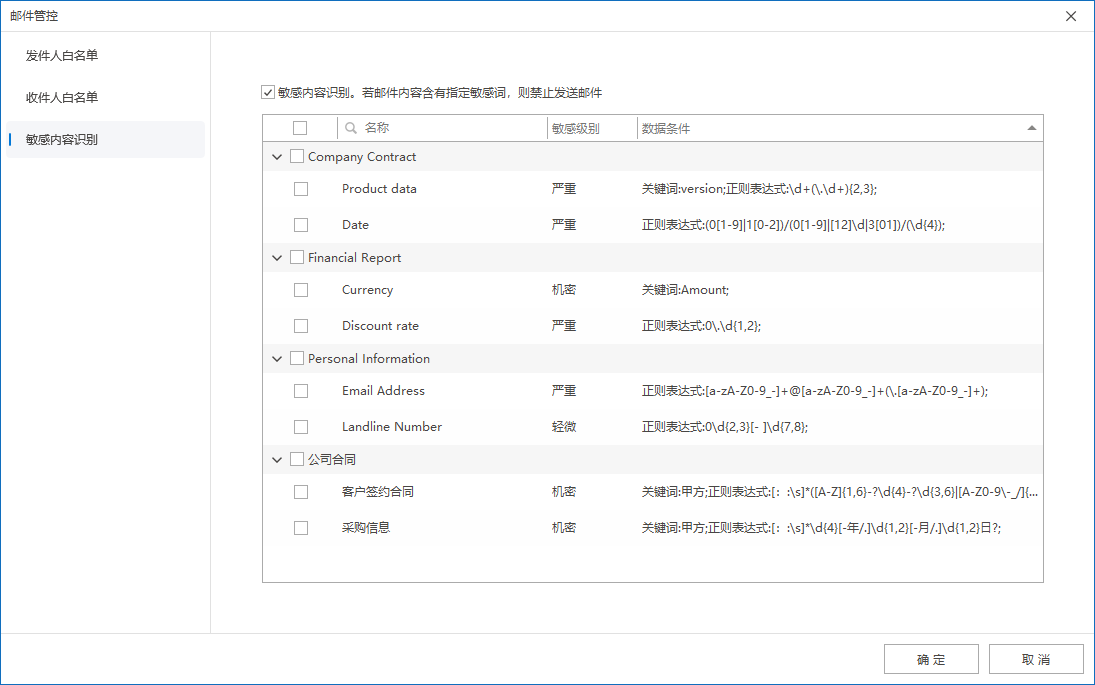
这种方式更适合“邮件内容本身”是核心关注点的场景。例如员工可以正常发送邮件,但如果正文或附件中包含客户信息、项目资料、合同数据、财务内容等敏感内容,就需要被识别并管控。从实施角度看,收发件人白名单解决的是“路径是否合规”,敏感内容识别解决的是“内容是否合规”。两者结合使用,才能让邮件外发管控既有边界,也有深度。
三、应用策略并验证效果
策略设置完成后,确认策略应用终端。建议优先选择有代表性的试点终端,例如同时覆盖网页邮箱用户与 Outlook 用户,便于验证不同邮件发送方式下的管控效果。
确认策略应用终端后,点击
应用,即可对员工外发邮件进行管控。
策略生效后,建议至少构造三类测试邮件做验证:
- 一封收件人和内容都合规的邮件,用于确认正常业务不会被误影响;
- 一封收件人不在白名单范围内的邮件,用于确认地址控制生效;
- 一封包含敏感内容的邮件,用于确认 敏感内容识别 已按预期触发。
如果验证结果与预期不一致,优先检查:邮件地址白名单是否配置准确、测试终端是否属于策略应用范围、所选敏感词或数据分类规则是否足够匹配真实邮件内容。
四、实施建议与常见误区
为了让邮件外发管控真正落地,建议在实施过程中注意以下几点:
- 不建议一开始就对全员启用最严格的白名单和敏感内容管控,最好先对高风险部门或试点人群验证。
- 收件人白名单解决的是“发给谁”,敏感内容识别解决的是“发了什么”,不要只配其中一项就期待达到完整的外发治理效果。
- 如果频繁出现误拦截,优先检查邮件地址范围是否过窄、数据分类规则是否过宽、关键词是否过于通用。
- 如果敏感邮件未被识别,优先回头检查 数据分类库 的规则是否覆盖实际正文或附件内容,而不是直接判断策略无效。
把
邮件管控、邮件地址库和数据分类库配合起来使用,才能让 Ping32 在邮件外发场景中形成真正可落地的治理机制:既不放任敏感信息无序外发,也不过度干扰正常业务邮件流转。
更新时间


