

在數位化轉型與混合辦公模式普及的當下,企業面臨的挑戰日益複雜,從內部資料外洩到外部駭客攻擊,端點設備(如電腦、行動裝置)已成為資安防護的最前線。Ping32統一端點管理系統(Unified Endpoint Management, UEM)以其全方位的資料防護、行為監控與合規管理能力,成為企業建構資安防線的首選方案。以下從核心功能、技術優勢與適用場景三大面向,解析Ping32如何協助企業應對威脅。
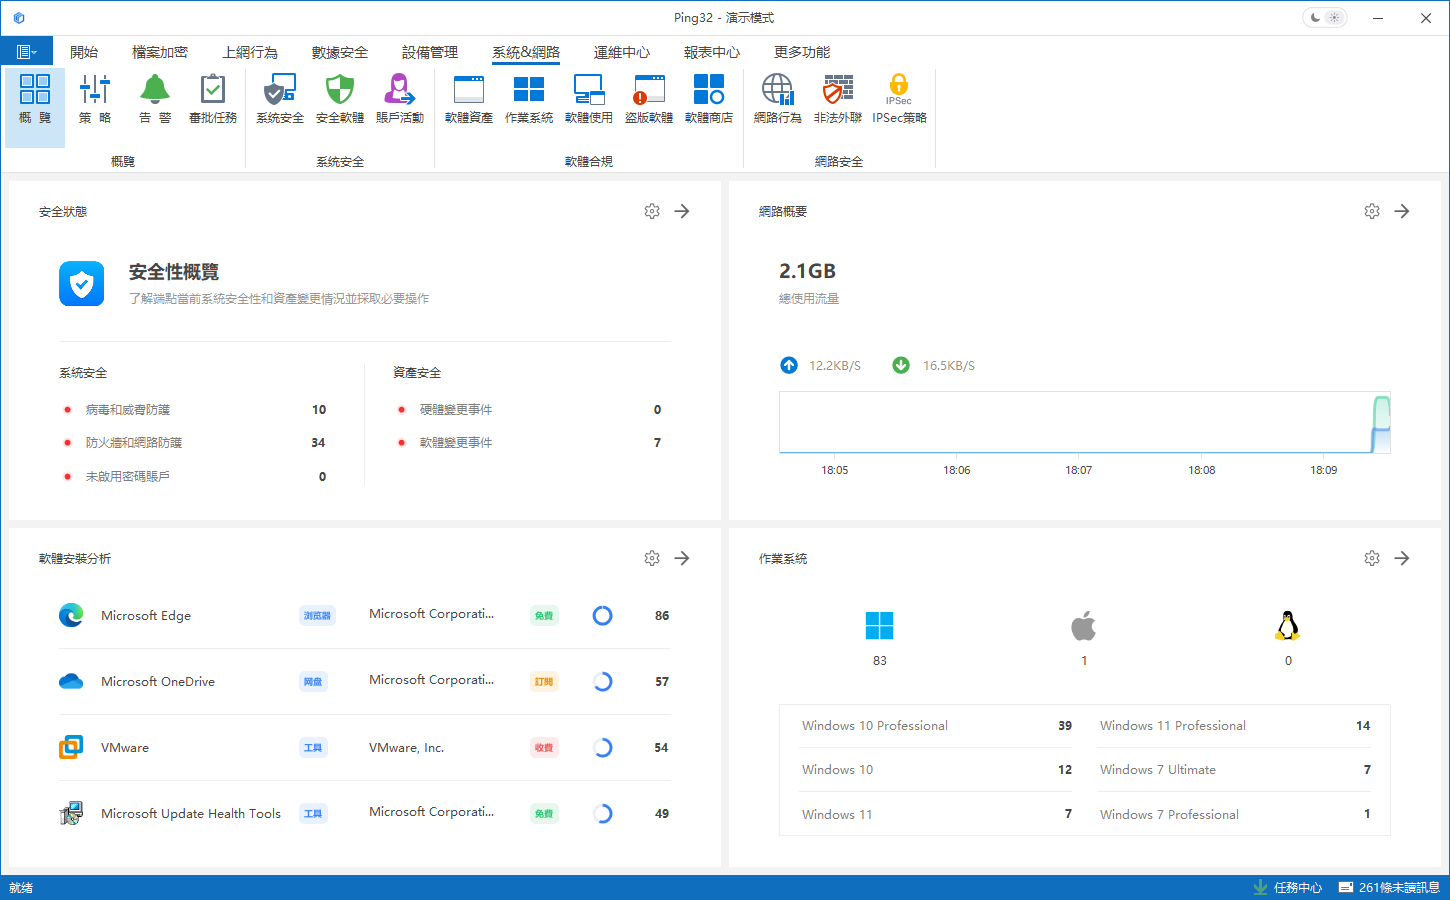
一、核心功能:從資料外洩防護到端點行為的全方位管控
1. 資料外洩防護(DLP)與透明加密技術 Ping32透過先進的資料外洩防護技術(DLP),結合AES-256位加密演算法,實現對敏感文件的自動識別與分類,並根據策略進行即時加密。無論是設計圖紙、財務報表或客戶資料,系統均能確保文件在傳輸、存儲及外發過程中的安全性。實際應用:員工試圖透過電子郵件外傳機密檔案時,系統將自動攔截並記錄事件,管理員可透過後台追溯完整操作軌跡。
透明加密特色
:無需使用者手動操作,後台自動執行加解密,大幅降低操作複雜性與人為疏失風險。 2. 端點行為審計與即時監控Ping32提供細緻化行為記錄,涵蓋文件存取、修改、刪除、應用程式使用、網路傳輸等操作,並支援螢幕錄影功能,便於事後取證。
異常行為偵測:若偵測到非工作時段大量複製檔案、安裝未授權軟體等異常操作,系統將觸發即時警報並暫停行為,防止潛在風險擴散。
生產力分析
:透過統計應用程式使用時長與網頁瀏覽行為,協助企業優化工作流程,減少非工作相關活動的干擾。 3. 外部裝置與應用程式管控USB裝置管理:僅允許授權裝置讀寫資料,並對外接硬碟、隨身碟進行加密,防止資料透過實體裝置外流。
應用程式黑/白名單:限制高風險或非業務相關軟體的安裝與執行,並支援基於應用程式特徵的動態管控,即使軟體更名仍能有效攔截。
4. 遠端管理與IT運維效率提升集中化資產管理:自動掃描端點設備的硬體配置與軟體清單,實時監控資產變更(如硬碟擴充、軟體更新),確保環境一致性。
遠端協助與任務分發
:IT人員可直接透過遠端桌面解決端點問題,並批量部署修補程式或軟體更新,降低現場維護成本。二、技術優勢:靈活適配企業需求
1. 跨平台支援與兼容性 Ping32可統一管理Windows、macOS、Android等系統,並與主流防毒軟體、防火牆無縫兼容,避免系統衝突。針對中國市場,更支援麒麟、統信等國產作業系統,滿足在地化需求。 2. 高強度安全機制防卸載設計:客戶端進程隱藏,且無使用者卸載介面,即使斷網仍持續運行,確保防護不中斷。
動態權限管理:支援多因素驗證與角色權限分級,確保敏感操作僅限授權人員執行。
3. 合規性與稽核支援 自動生成完整的操作日誌與合規報告,符合GDPR、個資法等法規要求,便於企業應對內外部稽核。

