如何禁止員工存取指定網站
對於企業來說,禁止存取指定網站通常不是單純的“封網站”,而是為了降低無關上網、違規訪問、惡意站點引流、資訊洩露 […]
對於企業來說,禁止存取指定網站通常不是單純的“封網站”,而是為了降低無關上網、違規訪問、惡意站點引流、資訊洩露和合規風險。透過 Ping32 在
瀏覽網站中啟用
網站訪問控制,管理員可以基於業務需求,對員工訪問網站的範圍進行精細化限制。
這項能力比較適合三類場景:一是遮蔽與工作無關、長期影響效率的網站;二是隻允許訪問內部系統、指定業務平臺等有限站點;三是在專項治理期內,對個別高風險網站做臨時封禁。無論選擇哪種方式,都建議先明確控制目標,再決定使用
黑名單還是
白名單。
選擇控制思路前,先區分黑名單與白名單
在 Ping32 中,
網站訪問控制通常有兩種常見使用方式:
- 黑名單:適合“預設允許,僅禁止部分網站”的管理模式。比如遮蔽遊戲、娛樂、購物、博彩、代理、匿名訪問等與工作無關或高風險的網站。
- 白名單:適合“預設不允許,僅開放部分網站”的強控制場景。比如機房值守端點、前臺共享電腦、考試端點、涉密崗位端點等。
如果業務網站種類較多、變動頻繁,優先使用
黑名單往往更容易維護;如果端點用途單一、訪問範圍固定,則
白名單更利於實現嚴格控制。選型錯誤會直接影響後續維護成本,因此建議先按崗位和場景做分類,再下發對應策略。
透過策略禁止存取指定網站
1. 在 Ping32 控制檯點選
上網行為→
策略,進入上網行為策略設定介面。
2. 在上網行為策略設定介面中,點選
瀏覽網站,開啟
網站訪問控制,點選
引數設定,進入網站管控配置。
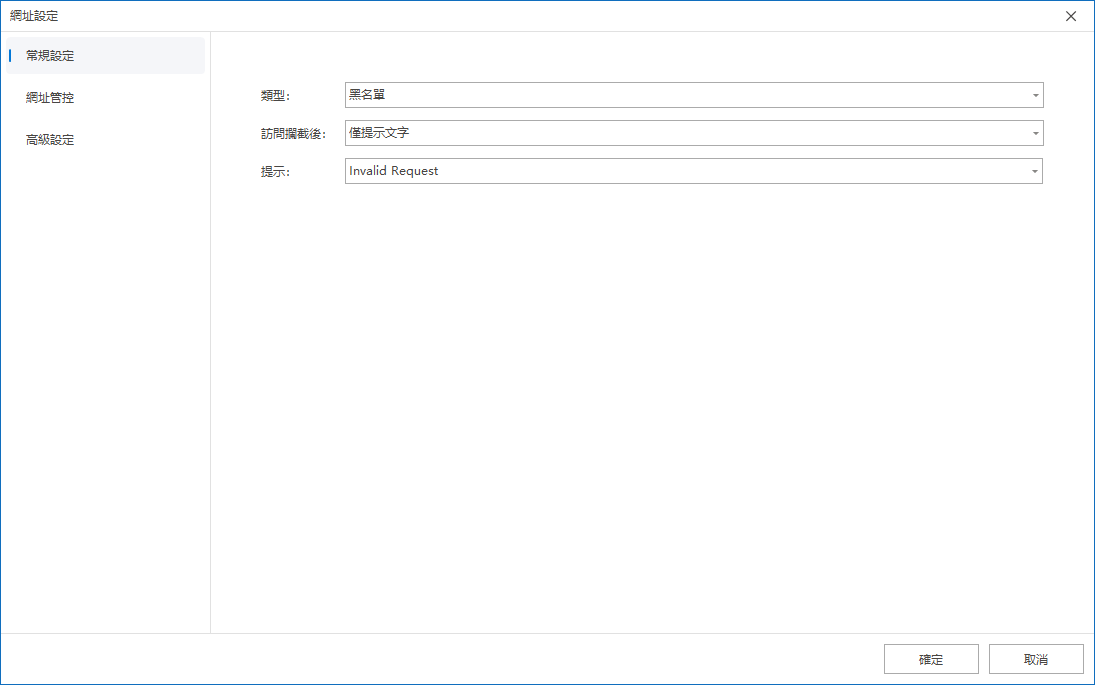
3. 在
常規設定中設定網站管控型別為
黑名單或
白名單:
- 黑名單:禁止用戶端訪問網站管控中勾選的網址
- 白名單:僅允許用戶端訪問網站管控中勾選的網址
這一步決定的是整個策略的控制邏輯,建議不要混用理解。黑名單強調“補充限制”,白名單強調“明確放行”。對於尚處於試點階段的企業,建議先從黑名單開始,更便於觀察對業務的影響。
4. 在
網址管控中勾選需要管控的網址(黑名單或白名單)。
這裡的關鍵不是“勾選越多越好”,而是“勾選的站點是否真正符合治理目標”。如果是黑名單模式,應重點篩選明確需要限制的站點;如果是白名單模式,則應先與業務部門確認辦公必需網站是否已經全部覆蓋,避免因遺漏影響正常業務訪問。
5. 策略設定完成後,確認策略應用端點。
建議按照部門、崗位、辦公區域或風險級別分批下發,尤其是白名單模式下,更要先做小範圍驗證,再逐步擴大覆蓋範圍。
6. 確認策略應用端點後,點選
應用,即可禁止員工存取指定網站。
新增網址到網址庫(當內建網址庫中不存在時)
如果目標網站不在現有網址庫中,或企業需要管理自建站點、內部域名、行業平臺等自定義地址,則應先將目標域名補充到網址庫中,再回到策略裡勾選使用。
- 在 Ping32 控制檯點選 開始 → 庫&模板,進入庫&模板設定介面。
- 點選 網址,進入網址庫介面。
- 點選 新增,將網址域名新增至網址庫中。
注意:
- 只需新增 域名,無需包含
https://、www等字首。 - 建議優先維護主域名,再根據實際需要補充子域名,避免因為錄入過細導致後續維護複雜。
- 如果企業內部有大量業務系統域名,建議按照系統類別、部門或用途做好庫內分組,方便後續複用。
生效驗證與實施建議
策略下發後,建議用已納入策略範圍的測試端點做一次完整驗證:
- 訪問一個應當被限制的網站。
- 觀察用戶端是否已無法正常訪問該網站。
- 再訪問一個應當允許訪問的網站,確認業務訪問未被誤傷。
- 如有需要,可結合 上網行為 模組中的相關記錄交叉核對策略是否已按預期生效。
在實際落地中,以下經驗通常比較重要:
- 黑名單模式適合持續維護;白名單模式適合強管控端點,不建議在未梳理業務網站前直接大範圍啟用。
- 如果策略生效後員工反饋“某些工作網站無法開啟”,優先核對是否漏加到白名單,或是否誤將相關域名加入黑名單。
- 如果策略看起來已下發但仍能訪問目標網站,優先檢查:目標域名是否已正確錄入網址庫、策略是否已勾選對應網址、策略應用端點是否正確、端點是否線上且已收到最新策略。
把網址庫維護和策略管控結合起來,才能讓 Ping32 的網站治理真正形成“可配置、可複用、可驗證”的長期機制,而不是一次性的臨時封禁。
更新時間


