如何禁止員工存取含敏感資訊的網站
在瀏覽網站場景中,企業面臨的風險並不只是“訪問了不該訪問的網站”,還包括員工在網頁中檢索、瀏覽或觸達了包含敏感 […]
在瀏覽網站場景中,企業面臨的風險並不只是“訪問了不該訪問的網站”,還包括員工在網頁中檢索、瀏覽或觸達了包含敏感資訊的內容。透過 Ping32 的
敏感詞攔截,管理員可以基於關鍵字或正規表示式,對包含特定敏感內容的網頁瀏覽行為進行識別與攔截,從而在瀏覽環節提前阻斷風險。
這項能力適用於涉密詞、專案代號、客戶隱私、財務關鍵詞、核心業務術語等需要重點保護的內容。如果企業已經有較成熟的敏感詞管理體系,那麼將常用規則沉澱到敏感詞庫中,再在策略中呼叫,會比每次臨時手工錄入更高效、更穩定。
控制思路先明確:是臨時規則,還是長期規則
在實施前,建議先區分兩種常見用法:
- 如果只是針對某個專項治理週期、某批特定端點、某類階段性敏感詞進行臨時管控,可以直接在 敏感詞攔截 中新增規則。
- 如果這些敏感詞會長期複用,或還需要給其他策略、其他模組共用,建議先維護到 敏感詞庫,再在策略中引用。
這樣做的好處是,策略負責“什麼時候生效、對誰生效”,敏感詞庫負責“識別什麼內容”,職責更清晰,也更利於後續迭代。
透過策略開啟“敏感詞攔截”
1. 在 Ping32 控制檯點選
上網行為→
策略,進入上網行為策略設定介面。
2. 在上網行為策略設定介面中,點選
瀏覽網站,開啟
敏感詞攔截。
3. 點選
引數設定,進入敏感詞攔截配置介面。
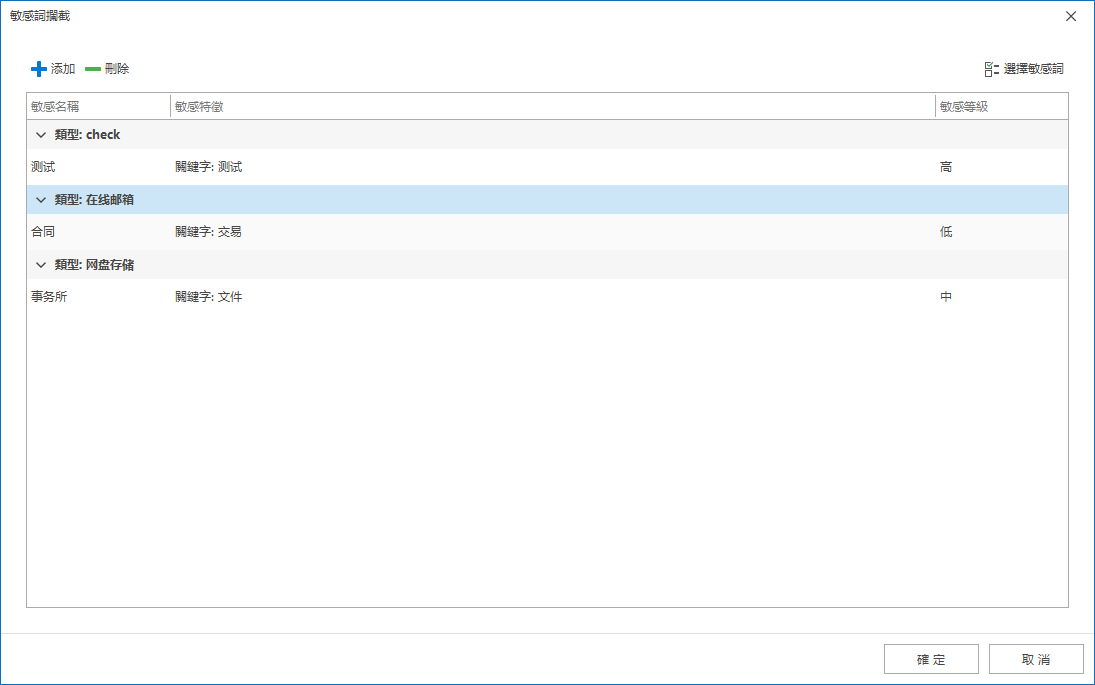
4. 在敏感詞攔截介面點選
新增,配置敏感詞規則:
- 選擇敏感型別
- 填寫敏感名稱
- 支援關鍵字或正規表示式
- 若需同時新增多個關鍵字,可使用
;分隔 - 填寫特徵
- 選擇敏感等級
- 選擇是否將敏感內容同步到系統敏感詞庫
這裡建議管理員重點關注兩件事:
- 關鍵字或正規表示式 的選擇要與識別目標相匹配。固定詞彙、部門術語、專案名通常適合關鍵字;格式較穩定、變化較多的內容更適合正規表示式。
規則粒度不要過粗。過於寬泛的關鍵詞容易帶來誤攔截,尤其是在瀏覽網站場景下,建議優先選擇具有明顯業務指向性的詞彙組合。
5. 策略設定完成後,確認策略應用端點。
建議先對高風險崗位、試點端點或特定部門進行小範圍啟用。因為
敏感詞攔截直接影響員工網頁瀏覽體驗,先驗證命中準確性,再擴大範圍,能有效降低誤判帶來的溝通成本。
6. 確認策略應用端點後,點選
應用,即可禁止員工存取含敏感資訊的網站。
補充說明:
- 在敏感詞攔截介面,也可以直接選擇敏感詞庫中的敏感詞進行快速新增。
如果企業已有統一維護的敏感詞庫,建議優先採用這種方式。這樣可以保證不同端點、不同策略使用的是同一套識別標準,減少規則口徑不一致的問題。
新增敏感詞到敏感詞庫
1. 在 Ping32 控制檯點選
開始→
庫&模板,進入庫&模板設定介面。
2. 點選
敏感詞,進入敏感詞庫介面。
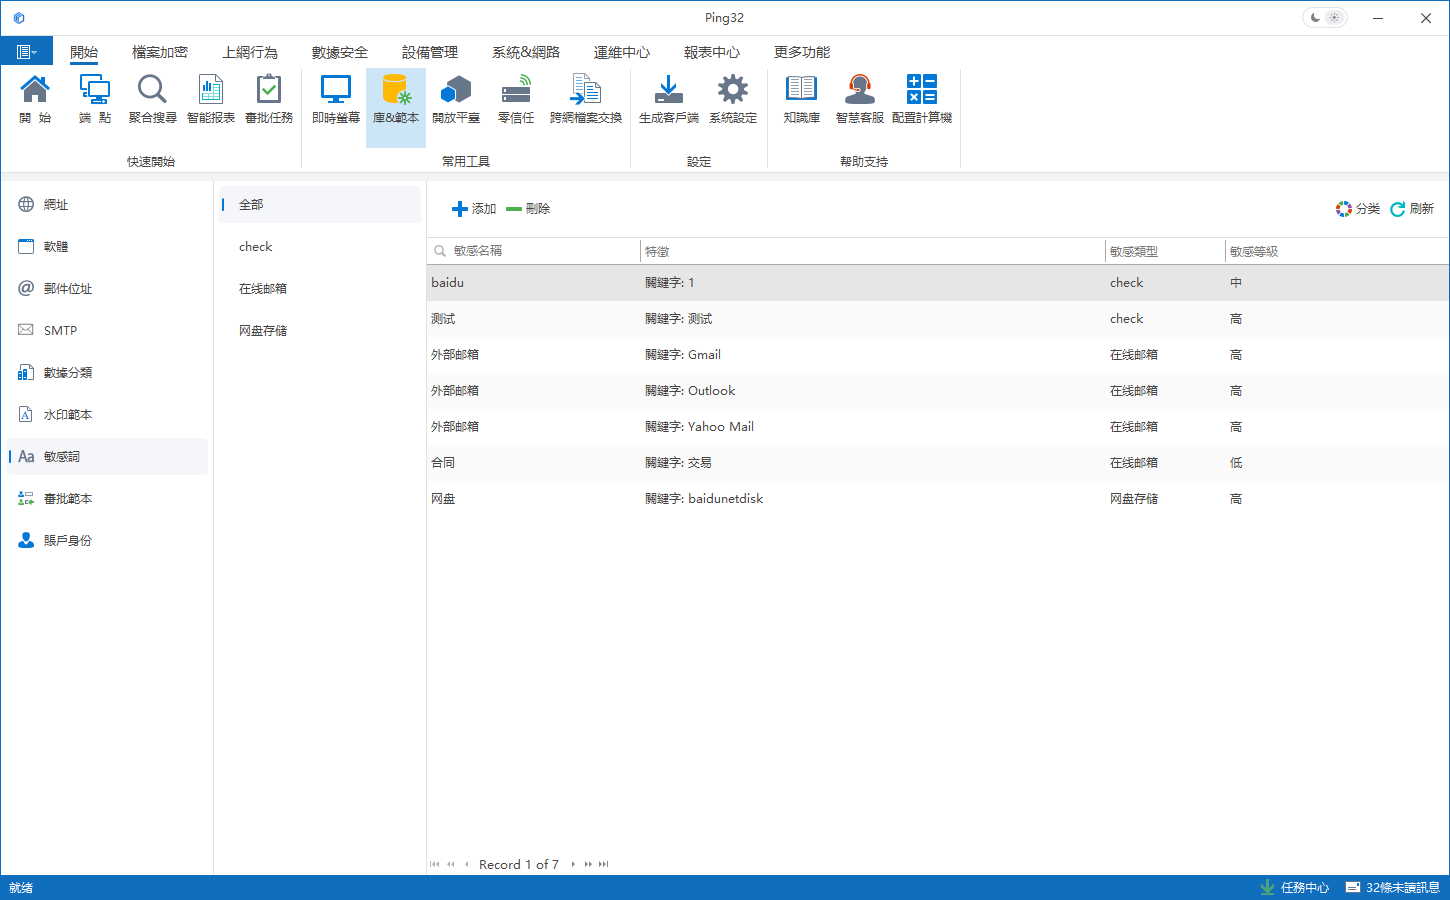
3. 點選
新增,定義敏感詞:
- 選擇敏感型別
- 填寫敏感名稱
- 支援關鍵字或正規表示式
- 若需同時新增多個關鍵字,可使用
;分隔 - 填寫特徵
- 選擇敏感等級
4. 儲存後即可將敏感詞新增至敏感詞庫中。
建議在維護敏感詞庫時同步做好分類和命名規範,例如按“財務類、客戶類、研發類、制度類、專案類”等方式區分,這樣後續在不同策略中呼叫時更容易篩選與複用。
生效驗證與規則最佳化建議
策略下發後,建議做一次最小化驗證:
- 選擇已納入策略範圍的測試端點。
- 訪問包含已配置敏感詞的測試網頁或測試內容。
- 觀察該訪問是否已被攔截。
- 再訪問不包含敏感詞的正常頁面,確認是否可以正常瀏覽。
若需要進一步最佳化效果,可參考以下思路:
- 如果正常網站被頻繁攔截,優先檢查敏感詞是否過於常見、規則是否過寬、正規表示式是否缺少約束條件。
- 如果應攔截頁面未被識別,優先檢查敏感詞是否準確、是否屬於同義詞變體、是否需要增加多個關鍵字組合,或是否應改用正規表示式。
- 如果某類敏感詞會長期使用,不建議每次都在策略中臨時新增,最好統一維護到敏感詞庫中,便於版本管理和多人協作。
從治理角度看,
敏感詞攔截更適合作為高風險內容的前置防線。先把識別規則整理好,再透過 Ping32 分階段下發到合適的端點範圍,通常能在不明顯影響業務的前提下,顯著提升網頁瀏覽場景下的內容安全控制能力。
更新時間


