如何查看用戶端電腦的檔案外發記錄
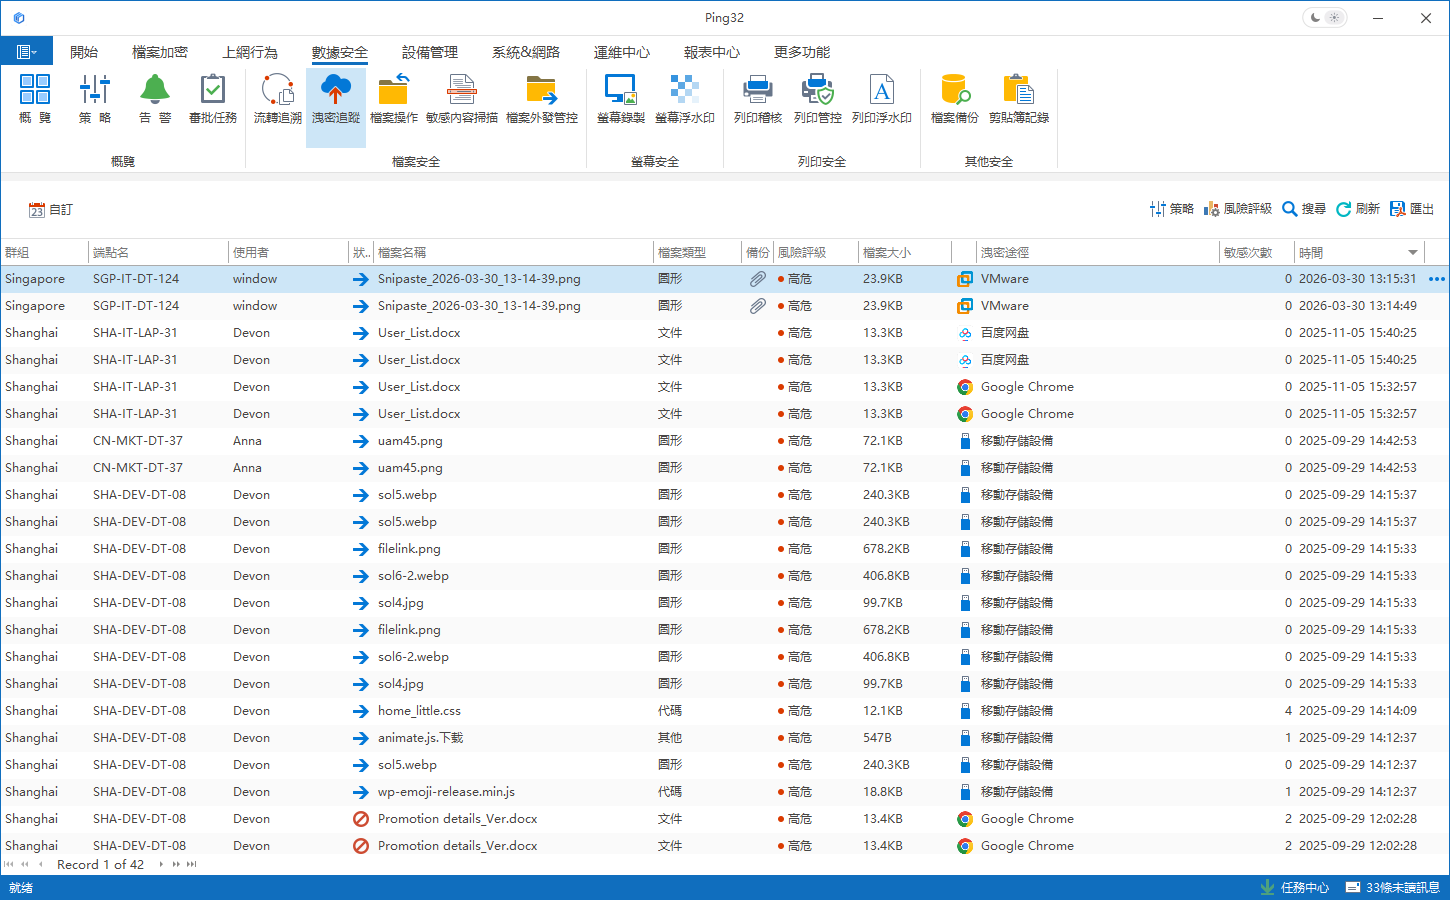
當企業已經啟用洩密追蹤後,管理員便可以在控制檯中檢視端點的外發檔案記錄。這類記錄是判斷員工是否存在違規傳送檔案 […]
當企業已經啟用
洩密追蹤後,管理員便可以在控制檯中檢視端點的外發檔案記錄。這類記錄是判斷員工是否存在違規傳送檔案、異常上傳資料或透過非授權途徑傳遞業務檔案的重要依據,也是後續取證與覆盤的核心入口之一。
與單純看到“某員工有外發動作”相比,外發記錄的價值在於能夠進一步下鑽檢視檔案資訊、外發途徑以及行為細節。因此,建議管理員在日常巡檢時不僅關注是否存在記錄,更要重點關注可疑途徑、可疑檔案型別以及高頻異常行為。
檢視步驟
1. 在 Ping32 控制檯進入
資料安全模組。
2. 點選
洩密追蹤,頁面下方將展示用戶端電腦的外發檔案記錄。
3. 雙擊任意一條外發記錄,可檢視更詳細的資訊,包括:
- 洩密基礎資訊
- 檔案的敏感內容
- 檔案資訊
- 洩密途徑資訊
- 洩密檔案流轉過程
使用建議
- 建議優先關注外發途徑、檔名稱、風險等級和發生時間是否存在明顯異常。
- 對可疑記錄,建議進入詳情頁進一步核對檔案屬性、敏感內容命中情況以及流轉過程,避免僅憑列表中的單一欄位做判斷。
- 若企業同時啟用了外發檔案備份或智慧截圖,可將外發記錄與備份檔案、螢幕記錄結合檢視,提升複核效率。
排查思路參考
在實際稽核中,管理員可優先從三個方向進行判斷:一是外發行為是否發生在異常時間段,例如下班後、節假日或批次集中外發時段;二是外發途徑是否異常,例如透過個人聊天工具、瀏覽器上傳或非常用程式外發;三是檔案本身是否異常,例如檔案型別與崗位職責不匹配、命中敏感內容或風險等級較高。按照這個思路檢視記錄,通常比單純逐條瀏覽更容易發現真正需要重點處理的事件。
更新時間


