如何備份員工外發檔案
僅記錄外發行為,能夠幫助管理員知道“檔案被發出去了”;而開啟外發檔案備份,則能夠進一步保留“發出去的到底是哪一 […]
僅記錄外發行為,能夠幫助管理員知道“檔案被發出去了”;而開啟外發檔案備份,則能夠進一步保留“發出去的到底是哪一份檔案”。對於需要事後複核內容、固定證據原件或滿足內部稽核要求的企業來說,
洩密備份是
洩密追蹤之外非常重要的一項增強能力。
建議管理員根據業務風險對備份範圍做精細化配置。對研發、財務、人事、法務等高敏感崗位,可適度放寬備份範圍;對普通辦公崗位,則可結合外發途徑和檔案規則有選擇地備份,以兼顧稽核價值與儲存成本。
配置步驟
1. 在 Ping32 控制檯點選
資料安全→
策略,進入資料安全策略設定介面。
2. 在資料安全策略設定介面中,點選
檔案安全,開啟
洩密追蹤,用於外發行為監控稽核。
3. 點選
洩密備份,再點選
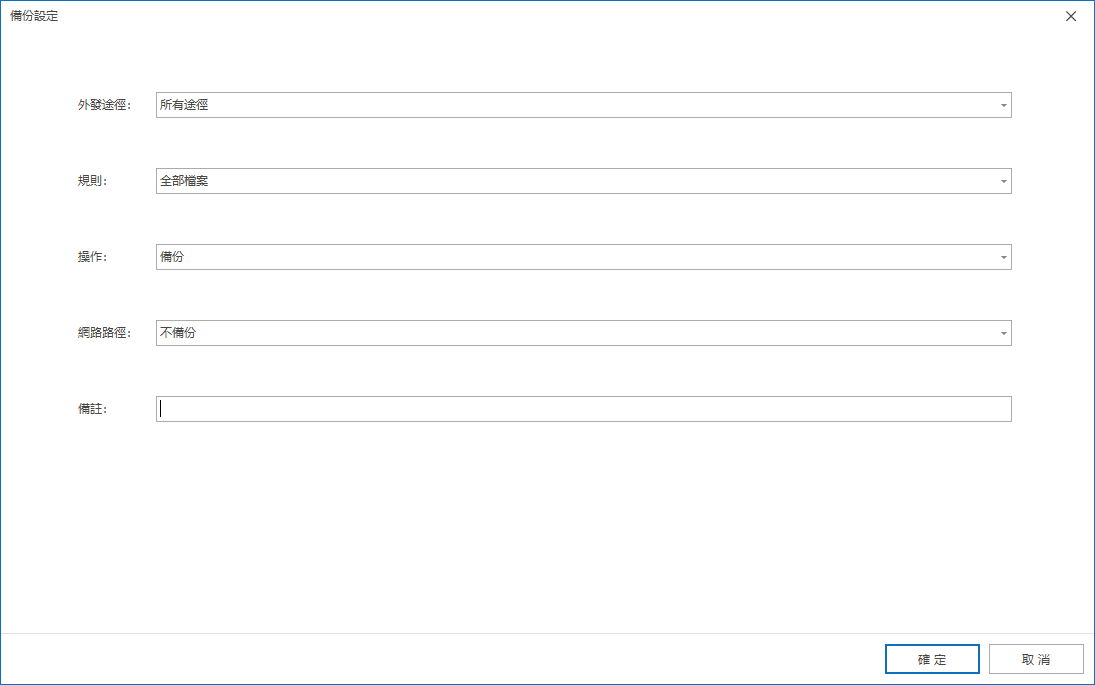
新增,進入備份設定介面,並完成相關配置:
 外發途徑
可設定為
所有途徑或
指定外發途徑:
- 所有途徑:員工透過任何途徑的外發行為均執行備份
- 指定外發途徑:僅對指定途徑的外發行為執行備份(如微信、瀏覽器、網盤等)
點選設定按鈕,勾選瀏覽器、即時通訊軟體、電子郵件用戶端等外發途徑
支援自定義程式:選擇“自定義程式”後點選設定按鈕,填寫自定義程式的程序名稱
4. 規則可設定為
全部檔案或
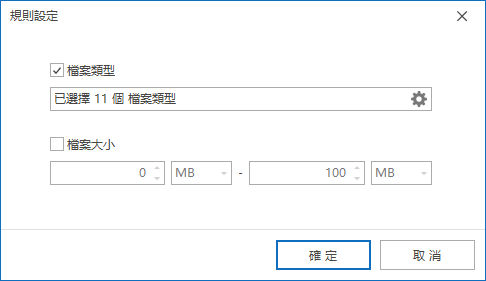
複合規則:
-
-
- 全部檔案:對所有外發檔案進行備份
- 複合規則:可按檔案型別與檔案大小設定,僅備份符合條件的檔案
-
5. 策略設定完成後,確認策略應用端點。確認策略應用端點後,點選
應用,即可開啟對員工外發檔案的備份操作。
6. 策略下發後,點選
資料安全→
洩密追蹤,檢視外發檔案備份記錄:
-
- 當外發檔案稽核記錄帶有備份標誌時,表示該外發檔案已執行備份
- 可在控制檯中直接檢視該備份檔案
效果驗證與實施建議
建議在測試端點上透過一種已納入備份範圍的外發途徑傳送測試檔案,再到
資料安全→
洩密追蹤中確認該條記錄是否出現備份標誌,並進一步檢查是否能夠開啟或檢視對應備份檔案。若未出現備份結果,應優先檢查外發途徑、規則條件以及策略應用端點是否準確。
- 若外發渠道較多,建議優先對高風險渠道配置備份,例如即時通訊、瀏覽器上傳、網盤或郵件用戶端。
- 若企業只關心特定型別檔案,建議使用 複合規則 做過濾,避免無差別備份產生大量低價值資料。
- 對長期啟用的備份策略,應同步規劃伺服器儲存容量和訪問許可權,防止備份本身成為新的資料管理風險。
更新時間


