如何啟用員工檔案外發的監控與稽核
員工透過聊天工具、瀏覽器、郵箱、網盤、移動介質等方式外發檔案,是企業資料安全治理中最常見、也最需要持續留痕的一 […]
員工透過聊天工具、瀏覽器、郵箱、網盤、移動介質等方式外發檔案,是企業資料安全治理中最常見、也最需要持續留痕的一類風險場景。透過 Ping32 在
檔案安全中啟用
洩密追蹤,管理員不僅能夠掌握“誰在什麼時間透過什麼途徑外發了什麼檔案”,還可以在必要時進一步結合截圖、告警、備份和敏感內容分析,形成更完整的稽核鏈路。
從實施策略上看,建議先將
洩密追蹤作為基礎能力穩定啟用,再根據企業的安全要求逐步疊加
洩密備份、
敏感內容分析、瀏覽器洩密渠道分析等增強項。這樣既能儘快建立外發留痕能力,也能避免在初期一次性疊加過多策略,增加除錯成本。
開啟“洩密追蹤”實現外發檔案監控稽核
如果企業當前主要目標是建立外發可追溯能力,建議優先完成本節配置。完成後,管理員即可在
洩密追蹤中檢視員工外發檔案的稽核記錄,並根據實際風險水平決定是否繼續啟用備份、敏感內容識別或更細粒度的風險處置。
1. 在 Ping32 控制檯點選
資料安全→
策略,進入資料安全策略設定介面。
2. 在資料安全策略設定介面中,點選
檔案安全,開啟
洩密追蹤,實現對員工外發檔案的監控稽核。
3. 點選
引數設定→
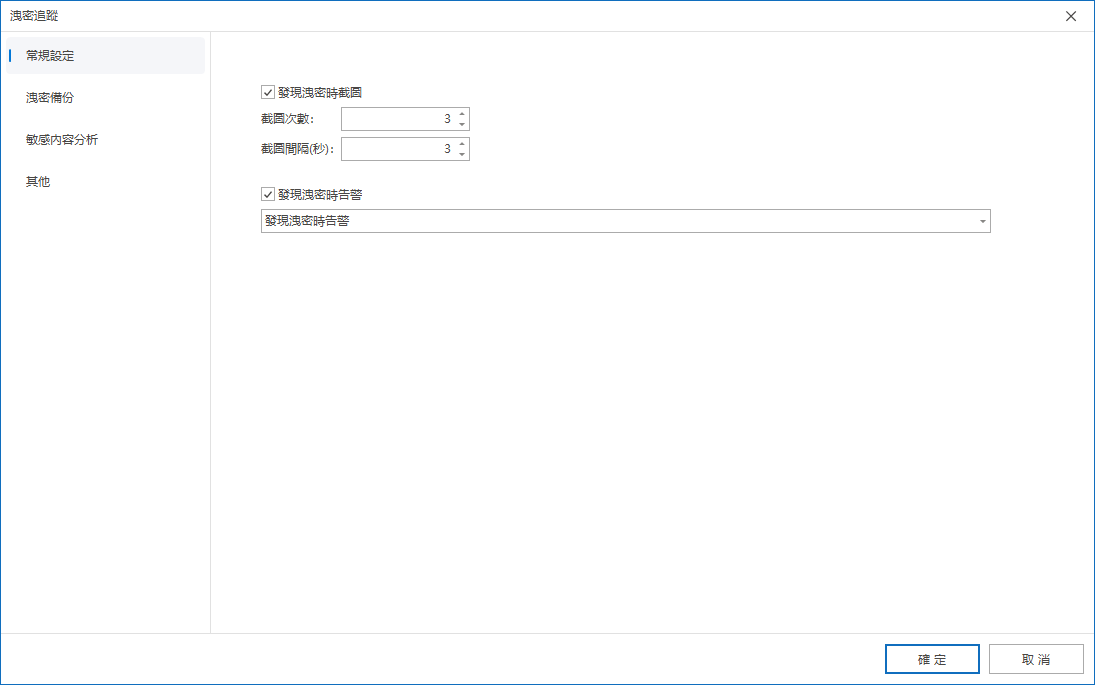
常規設定,按需配置以下選項:
勾選
發現洩密時截圖:
- 設定截圖次數與截圖間隔
- 實現員工外發檔案時自動截圖稽核
勾選
發現洩密時告警:
- 向控制檯管理員彈窗告警
- 可配置為短期外發多個檔案檔案時觸發
4. 策略設定完成後,確認策略應用端點。
5. 確認策略應用端點後,點選
應用,即可開啟對員工外發檔案的監控稽核。
6. 策略下發後,點選
資料安全→
洩密追蹤,即可檢視員工外發檔案的相關稽核記錄。
完成上述配置後,建議在測試端點上模擬一次外發動作,例如透過微信、瀏覽器或郵箱傳送一個測試檔案,再返回
資料安全→
洩密追蹤檢查是否已經生成對應記錄。驗證時可重點關注端點名稱、外發途徑、檔名稱、時間戳以及是否附帶截圖或告警資訊,確認稽核鏈路完整可用。
備份洩密檔案(可選)
如果企業不僅希望知道“發生過外發”,還希望在事後能夠直接調取原始外發檔案進行核查,則建議進一步配置
洩密備份。該能力特別適用於高價值崗位、重點專案組或需要保留證據原件的合規場景。
1. 在 Ping32 控制檯點選
資料安全→
策略→
選擇對應的策略→
檔案安全→
洩密追蹤→
引數設定2. 點選
洩密備份→
新增,可配置觸發洩密時備份洩密檔案:
3. 在彈出的視窗中配置備份設定,附配置項說明
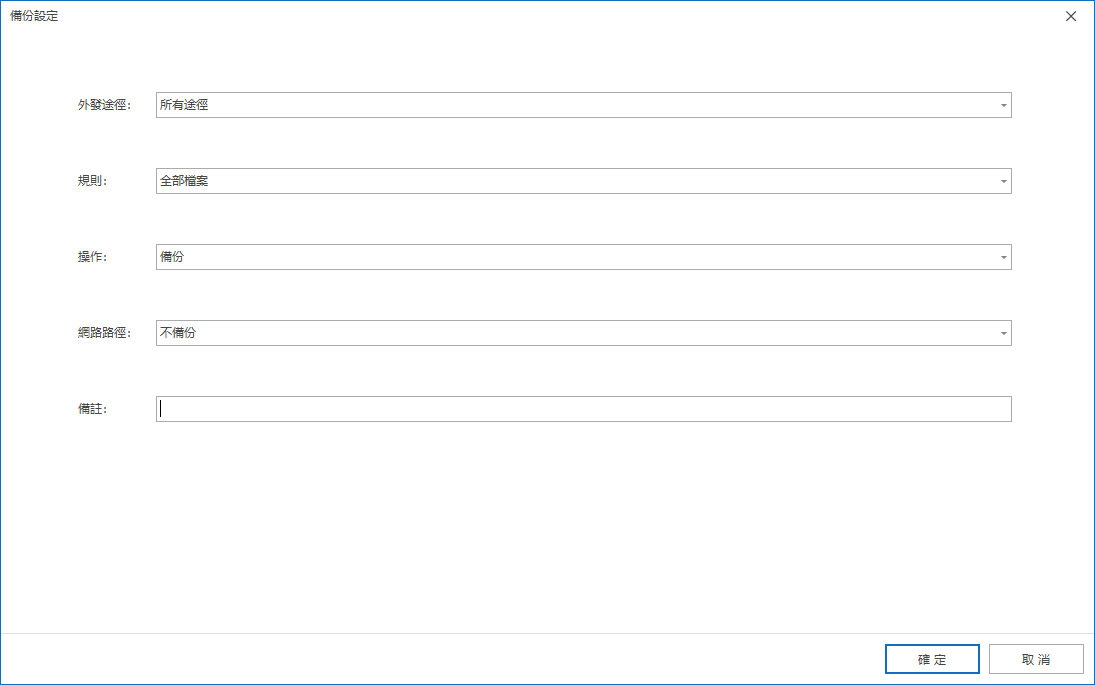
外發途徑
- 預設為 所有途徑 ,即透過任何方式外發的檔案都會備份
- 可配置為 指定洩密途徑 ,支援設定 自定義程式
規則
- 預設為 全部檔案
- 可配置為複合規則,支援:
- 指定 檔案型別
- 指定 檔案大小 區間
操作
- 預設操作為 備份 ,若要設定指定程式不進行檔案備份,則選擇不備份
網路路徑
- 預設操作為 不備份 ,若要設定備份網路驅動的檔案,選擇備份
備註
- 填寫該條目的備註資訊(便於區別於其他條目)
在規劃
洩密備份時,建議不要簡單對所有外發行為無差別備份,而應優先結合
外發途徑、
規則和重點崗位做精細化配置。這樣既能降低無效備份帶來的儲存壓力,也更有利於管理員快速聚焦真正需要留存的高風險檔案。
分析檔案中是否包含敏感內容(可選)
對於外發檔案較多、人工逐條甄別成本較高的企業,
敏感內容分析能夠進一步提升稽核效率。管理員可以透過
資料分類識別檔案中是否包含特定敏感詞、敏感欄位或業務分類內容,從而讓外發稽核從“看見外發”升級為“識別外發內容風險”。
1. 在 Ping32 控制檯點選
資料安全→
策略→
選擇對應的策略→
檔案安全→
洩密追蹤→
引數設定2. 點選
敏感內容分析,勾選
敏感內容,開啟敏感內容分析,支援
- 智慧分析:該模式會依據系統資源佔用情況以及是否空閒等條件進行分析
- 實時分析:該模式下會實時分析檔案內容
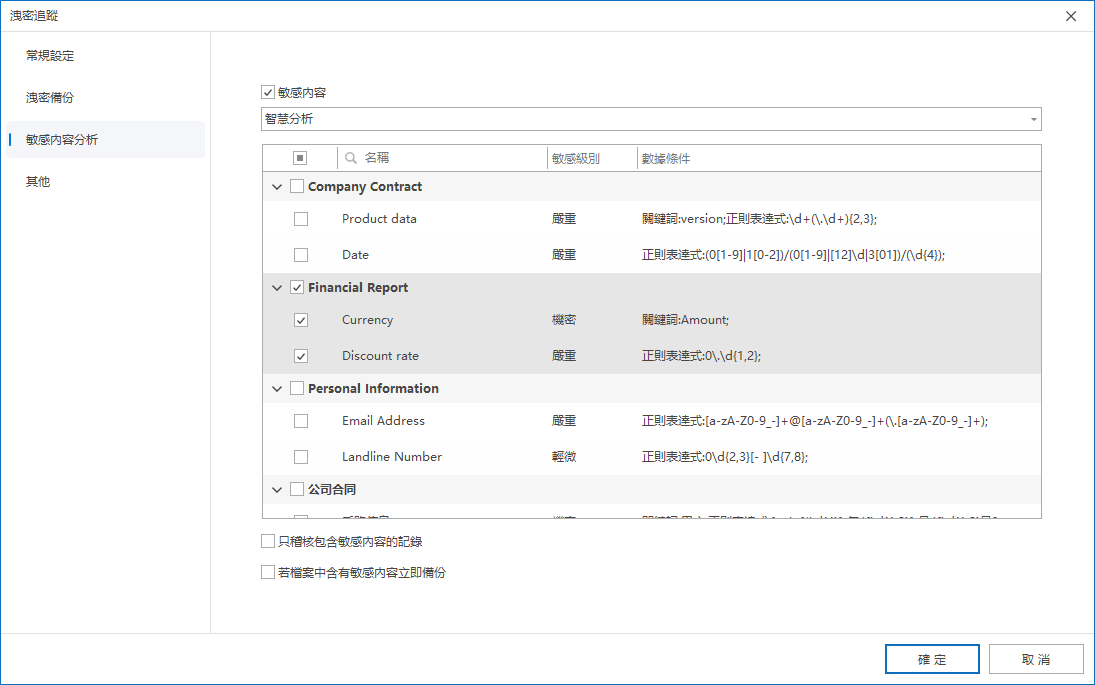
3. 在下方的資料分類中選擇需要分析的敏感詞
可選配置:
- 只稽核包含敏感內容的記錄
- 立即備份包含敏感內容的檔案
若企業希望減少普通檔案帶來的稽核干擾,可優先啟用“只稽核包含敏感內容的記錄”;若還希望在命中敏感內容時保留原始證據,則可同時勾選“立即備份包含敏感內容的檔案”。這類組合配置更適合高風險資料治理場景。
啟用瀏覽器洩密渠道分析(可選)
Ping32 洩密追蹤支援針對瀏覽器洩密的行為進行域名分析,可對洩密行為進行更精細化處理。
開啟“AI Pro 服務”
在 Ping32 控制檯點選
系統設定→
高階設定,開啟
AI Pro 服務,點選
應用。開啟“智慧分析洩密應用”策略
1. 開啟
洩密追蹤策略
2. 在洩密追蹤策略設定介面點選
其他3. 開啟
智慧分析洩密應用4. 點選
確定→ 點選
應用檢視效果
策略下發後,點選
資料安全→
洩密追蹤檢視稽核記錄。示例:端點透過瀏覽器登入 QQ郵箱進行檔案外發時,洩密途徑將顯示為
QQ郵箱,而非僅顯示瀏覽器(如 Edge)。在洩密途徑的詳細資訊中,可檢視:
- 洩密軟體:例如 Edge瀏覽器
- 洩密方式:例如 QQ郵箱
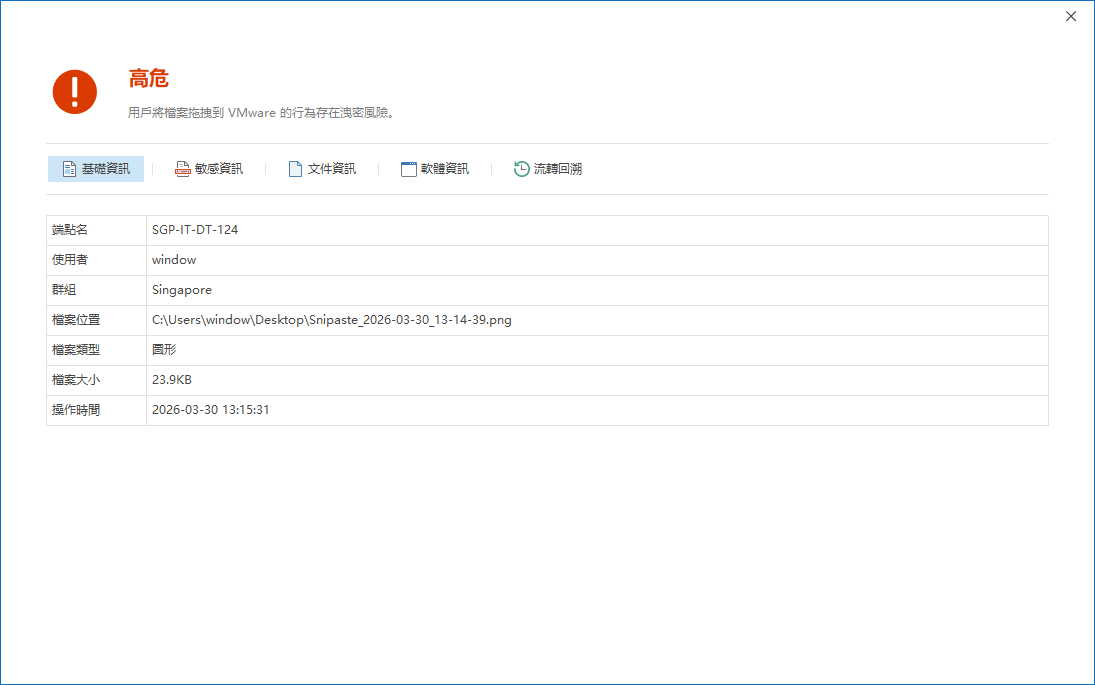
透過上述方式,可更精細化稽核洩密途徑,幫助管理人員準確瞭解使用者的洩密方式。
實施建議與常見思路
- 若企業剛開始建設外發稽核體系,建議先啟用 洩密追蹤,確認稽核記錄穩定生成後,再逐步開啟 洩密備份 與 敏感內容分析。
- 對高風險崗位,建議同時啟用 發現洩密時截圖 與 發現洩密時告警,提升事件發現效率與覆盤完整度。
- 對瀏覽器類外發場景,建議結合 AI Pro 服務 與 智慧分析洩密應用,避免記錄只停留在瀏覽器程序層面而缺少具體外發方式資訊。
- 外發稽核策略正式大範圍下發前,建議先在不同外發途徑上做驗證,確保稽核、備份、告警和敏感內容識別結果與預期一致。
更新時間


