如何禁止員工透過微信外發檔案
微信已成為企業辦公中常見的溝通工具,但同時也是檔案外發的重要渠道之一。對於希望限制透過即時通訊軟體傳遞業務檔案 […]
微信已成為企業辦公中常見的溝通工具,但同時也是檔案外發的重要渠道之一。對於希望限制透過即時通訊軟體傳遞業務檔案的企業,可以透過 Ping32 的
檔案外發管控,針對微信程序建立定向規則,實現更有針對性的外發限制。
這種做法的優點在於,不必直接封堵所有外發途徑,而是可以聚焦高風險軟體、重點檔案型別或高敏感內容,做到更精準的控制。對於既要保留正常辦公靈活性、又要降低隨手傳送檔案風險的場景,這類策略通常更容易落地。
配置步驟
1. 在控制檯點選
資料安全→
策略,進入資料安全策略設定介面。
2. 在資料安全策略設定介面中,點選
檔案安全,開啟
檔案外發管控,並點選
引數設定。
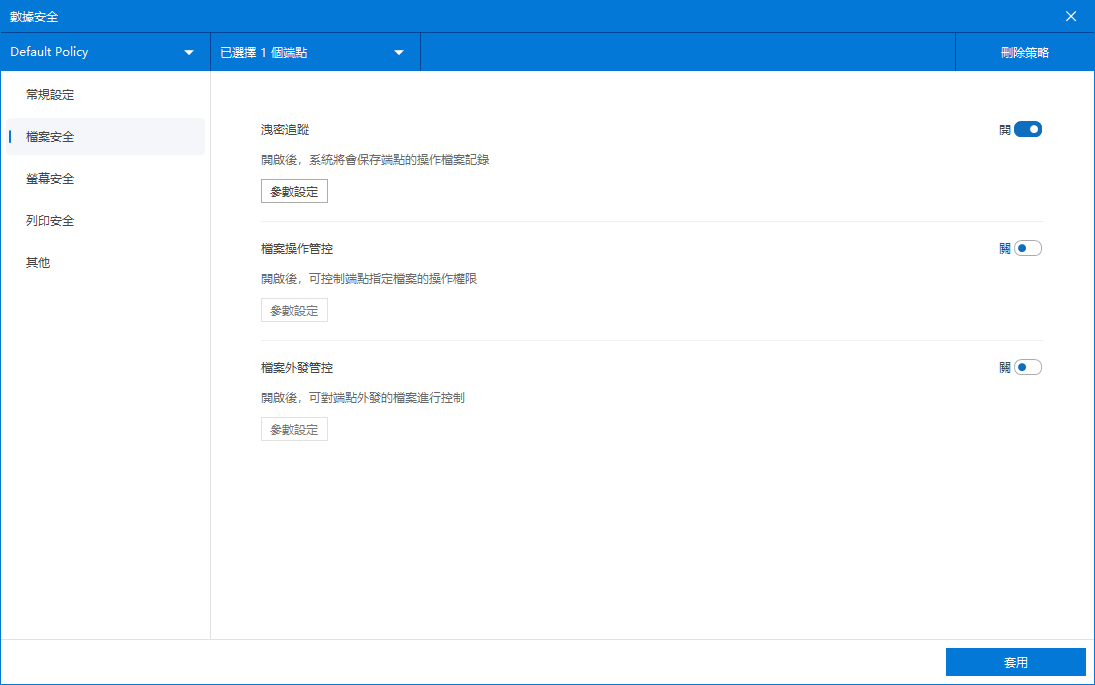
3. 在檔案外發管控設定介面點選
新增,建立檔案外發管控規則,並按需配置以下選項:
應用選項:
- 勾選 自定義程式
- 點選“自定義程式設定”按鈕
新增微信的應用程序(程序名稱以實際為準)
規則選項:
- 預設:全部檔案(管控所有外發檔案)
複合規則:可按
檔案型別、檔案大小、檔案內容是否包含敏感詞精準管控,用於實現僅管控核心檔案,對普通檔案不進行管控
彈窗選項:
- 預設關閉
- 如需在外發被攔截時提示員工(例如“該檔案禁止外發”),可開啟彈窗並設定提示內容
- 員工外發被管控時將顯示該提示資訊
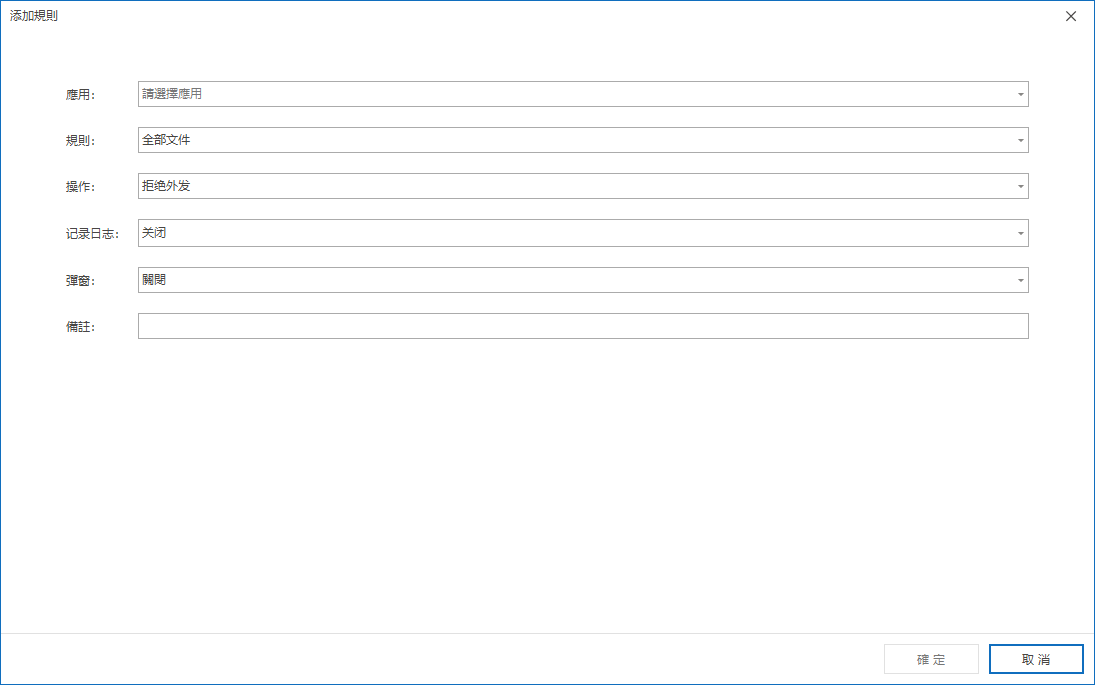
4. 規則配置完成後點選
確定。確認策略應用端點無誤後點選
應用,將檔案外發管控策略下發至端點。
5. 完成以上配置後,即可實現
禁止員工透過微信外發檔案。
生效驗證與實施建議
建議在測試端點上透過微信傳送一個符合管控條件的測試檔案,確認端點是否已被正確攔截,並檢查彈窗提示內容是否清晰、是否符合企業內部管理口徑。若希望僅限制核心檔案而放行普通檔案,建議優先使用
複合規則做精細化控制。
- 自定義程式 中新增的程序名稱應以端點實際程序為準,正式下發前建議先在測試端點核實。
- 若業務上確有例外需求,可結合審批或其他配套流程設計例外處理路徑,避免出現長期依賴臨時放行的情況。
- 對即時通訊類外發場景,建議同時關注檔案型別、大小和內容敏感性,而不是隻按應用程式維度做單一限制。
更新時間


