如何管控員工外寄電子郵件
郵件外發是企業最常見、也最容易被忽視的一條資料流轉通道。僅靠事後稽核,往往只能在問題發生後進行追溯;而透過Pi […]
郵件外發是企業最常見、也最容易被忽視的一條資料流轉通道。僅靠事後稽核,往往只能在問題發生後進行追溯;而透過 Ping32 的
郵件管控,管理員可以在郵件傳送前就對收發件範圍和敏感內容進行限制,把風險前移到傳送環節處置。
Ping32 郵件管控支援以下型別:
- HTTPS 協議 Web 郵箱:如網易郵箱、QQ郵箱
- SMTP / Exchange 協議郵件用戶端:如 Foxmail、Outlook
對於企業來說,這項能力通常適用於三類場景:一是限制員工向非授權地址傳送郵件;二是控制高敏感內容透過郵件外發;三是對特定崗位、特定部門或專項時期實施更嚴格的郵件外發策略。
一、透過策略開啟郵件管控
1. 在 Ping32 控制檯點選
上網行為→
策略,進入上網行為策略設定介面。
2. 在上網行為策略設定介面中,點選
電子郵件,開啟
郵件管控。
3. 點選
引數設定,進入郵件管控介面。
建議在正式實施前先確定管控目標:到底是要“限制只能發給誰”,還是要“識別傳送了什麼”,或者兩者同時控制。目標越明確,後續規則設計越容易做到既有效又不過度影響正常辦公。
二、配置郵件管控規則
1、按收發件人郵箱進行管控(白名單)
在郵件管控介面中設定收發件人白名單:
- 發件人白名單:僅允許指定郵箱傳送電子郵件
- 收件人白名單:僅允許將電子郵件傳送到指定郵箱
這類規則更適合“發給誰”比“發了什麼”更重要的場景,例如:
- 只允許業務郵箱對外傳送,個人郵箱或臨時郵箱不允許用於工作外發;
- 只允許郵件傳送給企業內部域名、合作方白名單域名或審批透過的指定地址;
- 在專項時期,只允許向固定收件人範圍傳送材料。
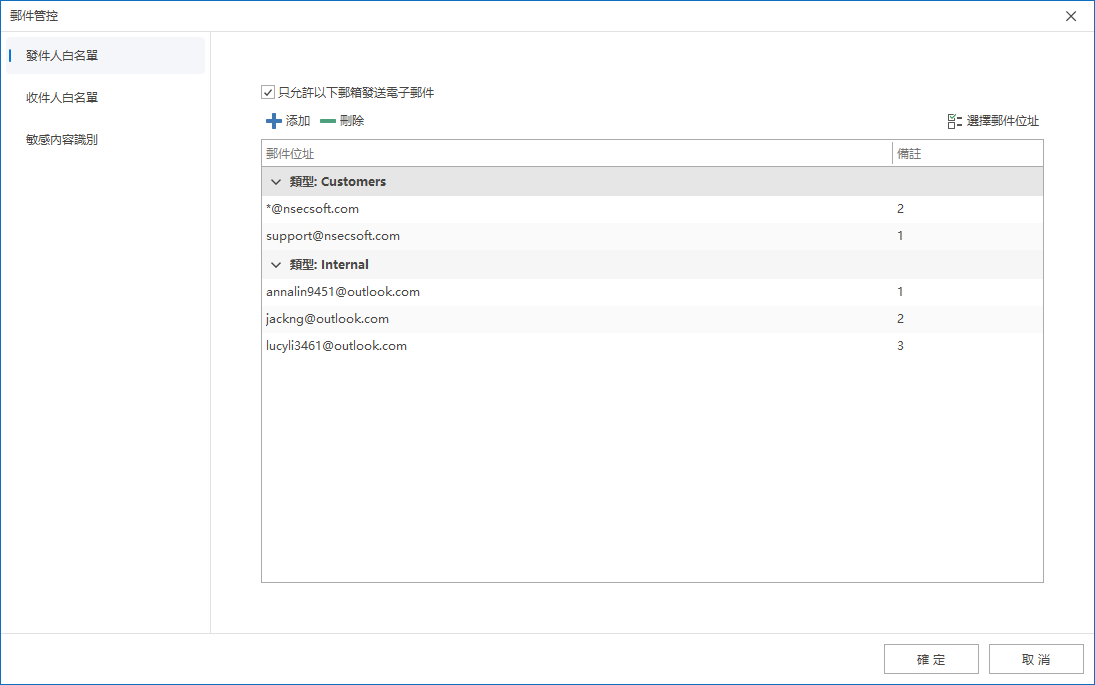
注:
- 郵件地址支援萬用字元
*,例如:*@gmail.com,可點選右側“選擇郵件地址”快速選擇郵件地址,郵件地址支援自定義新增(參考“郵件地址庫新增方法”)
如果企業的允許收發範圍較為固定,建議優先維護好郵件地址庫,再在策略裡引用,而不是每次都臨時手工錄入。這樣既能減少配置錯誤,也便於後續多人協作維護。
2、按敏感內容識別進行管控
在郵件管控介面中設定敏感內容識別:
- 1. 勾選 敏感內容識別
- 2. 勾選下方需要識別的敏感詞(敏感詞支援自定義新增,參考“資料分類庫新增方法”)
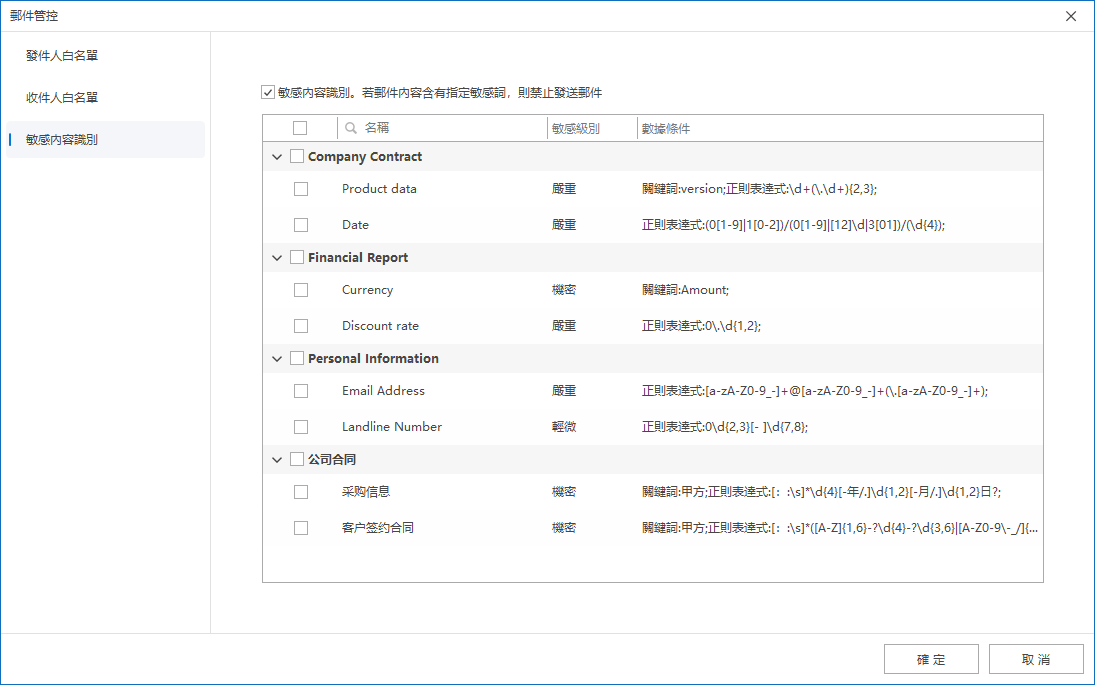
這種方式更適合“郵件內容本身”是核心關注點的場景。例如員工可以正常傳送郵件,但如果正文或附件中包含客戶資訊、專案資料、合同資料、財務內容等敏感內容,就需要被識別並管控。
從實施角度看,收發件人白名單解決的是“路徑是否合規”,敏感內容識別解決的是“內容是否合規”。兩者結合使用,才能讓郵件外發管控既有邊界,也有深度。
三、應用策略並驗證效果
策略設定完成後,確認策略應用端點。建議優先選擇有代表性的試點端點,例如同時覆蓋網頁郵箱使用者與 Outlook 使用者,便於驗證不同郵件傳送方式下的管控效果。
確認策略應用端點後,點選
應用,即可對員工外發郵件進行管控。
策略生效後,建議至少構造三類測試郵件做驗證:
- 一封收件人和內容都合規的郵件,用於確認正常業務不會被誤影響;
- 一封收件人不在白名單範圍內的郵件,用於確認地址控制生效;
- 一封包含敏感內容的郵件,用於確認 敏感內容識別 已按預期觸發。
如果驗證結果與預期不一致,優先檢查:郵件地址白名單是否配置準確、測試端點是否屬於策略應用範圍、所選敏感詞或資料分類規則是否足夠匹配真實郵件內容。
四、實施建議與常見誤區
為了讓郵件外發管控真正落地,建議在實施過程中注意以下幾點:
- 不建議一開始就對全員啟用最嚴格的白名單和敏感內容管控,最好先對高風險部門或試點人群驗證。
- 收件人白名單解決的是“發給誰”,敏感內容識別解決的是“發了什麼”,不要只配其中一項就期待達到完整的外發治理效果。
- 如果頻繁出現誤攔截,優先檢查郵件地址範圍是否過窄、資料分類規則是否過寬、關鍵詞是否過於通用。
- 如果敏感郵件未被識別,優先回頭檢查 資料分類庫 的規則是否覆蓋實際正文或附件內容,而不是直接判斷策略無效。
把
郵件管控、郵件地址庫和資料分類庫配合起來使用,才能讓 Ping32 在郵件外發場景中形成真正可落地的治理機制:既不放任敏感資訊無序外發,也不過度干擾正常業務郵件流轉。
更新時間


