如何自訂洩密追蹤中檔案外發行為的風險等級
不同企業對“什麼行為算高風險洩密”往往有完全不同的判斷標準。對有些企業而言,透過企業微信傳送辦公檔案屬於可接受 […]
不同企業對“什麼行為算高風險洩密”往往有完全不同的判斷標準。對有些企業而言,透過企業微信傳送辦公檔案屬於可接受行為;對另一些企業而言,只要檔案透過個人聊天工具、網盤或瀏覽器上傳出去,就應被視為高風險事件。Ping32 提供可配置的
風險評級機制,正是為了讓管理員能夠按照自身業務和合規要求,對洩密行為進行更貼近實際的風險分層。
目的與意義
為貼合不同企業對軟體使用場景與合規要求的差異,Ping32 支援以“可配置”的方式對不同洩密渠道設定不同的風險等級。企業可根據自身業務特點與安全策略,為不同洩密途徑定義更符合實際的風險評級規則。
透過自定義洩密風險等級,企業可以實現:
- 避免誤報並降低過度警示:自行定義風險條件,減少無效告警,讓安全團隊聚焦真正的高風險事件。
- 提升稽核效率:風險等級更清晰、更貼合實際,稽核人員可透過篩選指定等級快速定位可疑事件。
- 滿足差異化需求:不同企業業務模式與合規要求不同,可靈活配置各場景下的洩密標準;風險標識更直觀、可解釋。
設定流程
以下以一個典型場景示例說明配置思路:
A 公司為工業設計類企業,使用 企業微信 辦公。目標:
- 透過企業微信外發檔案:風險較低
- 透過個人微信、QQ 等外發特定型別檔案(如
dwg、x_t、prt等):風險較高
- 企業微信外發所有檔案:風險等級 = 普通
- 微信/QQ 外發指定檔案型別:風險等級 = 高危
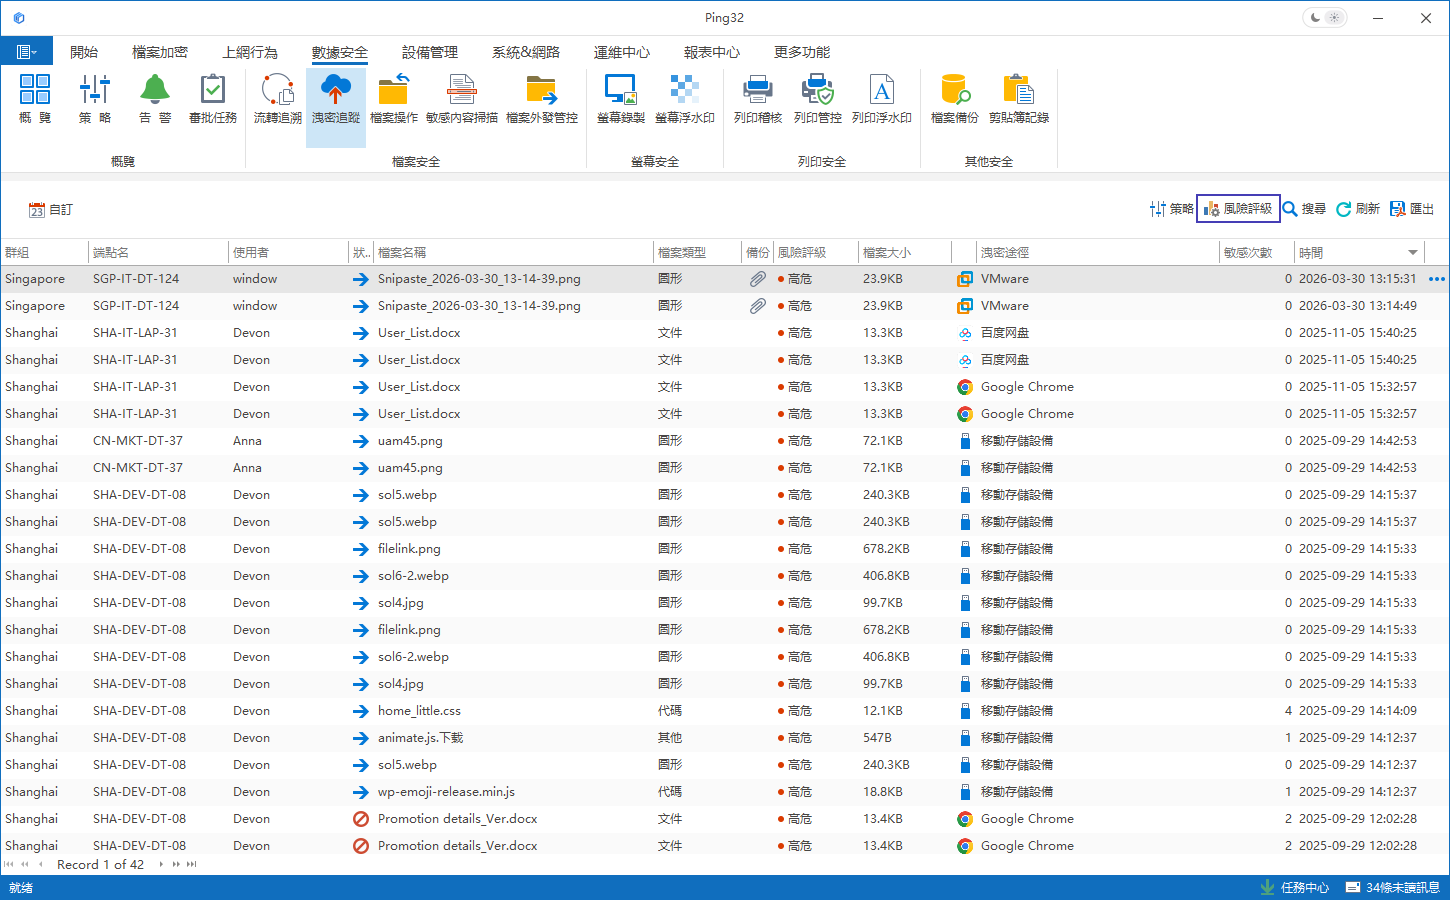
進入風險評級設定頁面
選擇
資料安全→
洩密追蹤→
風險評級,進入洩密風險評級設定頁面。
新增企業微信的風險評級規則(普通)
1. 在風險評級頁面點選
新增,新增一條洩密風險定義規則。
2. 在規則定義介面,將
洩密途徑下拉選擇為
指定洩密途徑。
3. 點選後方的
齒輪按鈕,進入“指定洩密途徑”設定。
4. 在彈出介面中,進入
軟體選項,勾選
社交分類中的
企業微信,點選
確定。
5. 回到規則定義介面,將該途徑下的
風險評級選擇為
普通(預設級別為普通)。點選
確定,完成“企業微信外發所有檔案 = 普通”的設定。
新增微信、QQ 的風險評級規則(高危,指定檔案型別)
1. 再次點選
新增,新增一條規則。
2. 將
洩密途徑設定為
指定洩密途徑,並透過齒輪選擇
微信或
QQ。
3. 將
檔案型別設定為
指定檔案型別,點選
齒輪進入檔案型別設定介面。
4. 在檔案型別設定介面:
- 可在右上角點選 選擇檔案型別,快速選擇特定程式的檔案型別;
- 也可點選左上角 新增,手動輸入檔案型別(例如:
dwg、x_t、prt、docx等)。 - 配置完成後點選 確定。
5. 回到規則定義介面,將
風險評級設定為
高危。
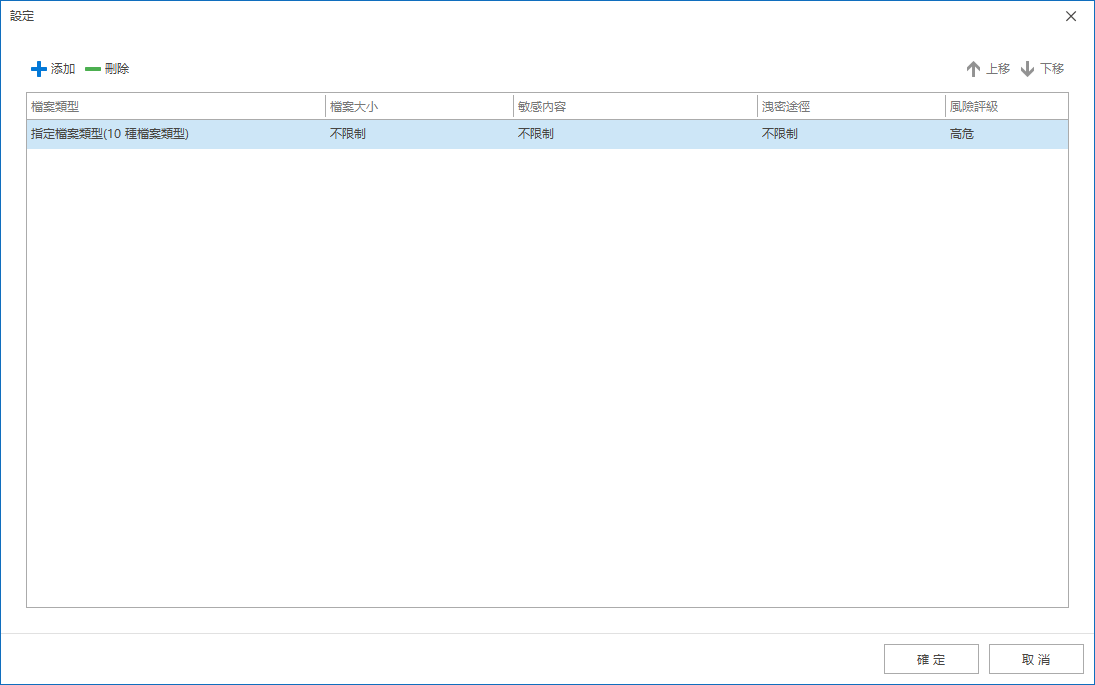
6. 點選
確定→
確定,完成該規則配置。
進一步精細化條件(可選)
該風險評級系統還支援額外條件組合,用於更精確的風險定義,例如:
- 指定檔案大小
- 判斷檔案是否包含敏感內容
可根據實際需要組合使用,以實現更細粒度的風險評級策略。
實現效果
配置完成後,可實現如下效果:
- 透過 QQ 外發
txt檔案:風險評級為 普通 - 透過 QQ 外發
x_t、docx等指定型別檔案:風險評級為 高危 - 透過企業微信外發任意型別檔案:風險評級始終為 普通
同時,可在洩密追蹤記錄中透過
篩選風險等級,快速定位所有
高危洩密事件,提升稽核與響應效率。
實施建議
- 風險評級規則建議結合企業真實業務場景制定,避免簡單照搬通用標準。
- 若同一洩密途徑下存在不同檔案型別、不同檔案大小或不同敏感內容等級,建議使用更精細的組合條件,而不是隻按軟體名稱粗略劃分。
- 規則上線後,建議定期回看 洩密追蹤 中各等級事件的分佈情況,判斷風險分層是否過寬或過窄,並按實際情況持續最佳化。
更新時間


