如何管理異地端點、跨網路管理與公網管理
Ping32支援在區域網(內網)與網際網路(跨網路/異地/公網)兩種網路環境下對端點進行統一管控。本文從場景劃 […]
Ping32 支援在
區域網(內網)與
網際網路(跨網路/異地/公網)兩種網路環境下對端點進行統一管控。本文從場景劃分、接入方案與實施要點三個層面,幫助你快速選型並落地部署。
一、區域網管理(同網段/同內網)
適用場景:伺服器與用戶端處於同一辦公網路或可直接互通的內網環境(同網段或已打通路由)。
特點:
- 部署相對簡單、鏈路穩定
- 不依賴公網訪問
- 更易滿足企業內網安全策略
:
- 用戶端可訪問伺服器的內網 IP/內網域名即可完成通訊、策略下發與狀態上報。
:
- 在多 VLAN、跨網段或複雜園區網路中,可能需要網路側配合完成路由互通、ACL 放通、交換機策略等連通性配置。
二、網際網路管理(異地/跨網路/公網線路)
適用場景:
- 異地辦公、分支機構、遠端辦公端點
- 伺服器與用戶端不在同一網路,無法直接訪問內網地址
- 同一辦公區存在多條公網出口線路,端點無法穩定透過內網鏈路訪問伺服器
:
- 對伺服器網路與訪問入口有一定要求
- 通常需要透過VPN或公網對映建立可達路徑
- 建議結合企業安全策略進行最小暴露與訪問控制
三、兩種常用接入方案(推薦按安全與運維成本選擇)
方案 1:VPN 方式(推薦優先)
方案說明:企業部署 VPN(或零信任接入),將異地端點接入到統一的邏輯內網中,實現與伺服器的內網互通。
優勢:
- 伺服器側無需暴露公網服務(更安全)
- 管理模型與區域網一致,穩定性更高
- 便於統一訪問控制、稽核與分支網路治理
:
- 對安全合規要求高的組織
- 分支機構較多、端點規模較大、需長期穩定接入的場景
方案 2:公網 IP + 埠對映(NAT 對映)
方案說明:伺服器所在網路具備
固定公網 IP(或公網入口),透過 NAT/埠對映將外網訪問轉發到內網伺服器,使外網用戶端可訪問 Ping32 服務。
前置要求:
- 伺服器側具備固定公網 IP 或可用的公網入口能力
- 網路側可配置 NAT/埠對映,並按安全策略放通訪問
:
- 埠對映需覆蓋 Ping32 實際啟用的服務埠(不同版本/功能模組可能不同)
- 需要開放的埠清單請向內部同事獲取,並以實際部署功能為準
- 建議配合網路側策略實現:
- 僅允許指定公網 IP 段訪問(白名單)
- 配置訪問記錄檔與異常警示
- 評估是否需要 WAF/防火牆策略增強
:
- 若內網端點也需要透過公網地址訪問伺服器(例如內網 DNS 不統一、或出口策略要求統一走公網入口),請配置內外一致訪問能力(常見做法為“迴流/雙向對映/內網 DNS 解析指向內網入口”,具體以網路架構為準)。
四、生成公網用戶端安裝包(按公網入口下發連線引數)
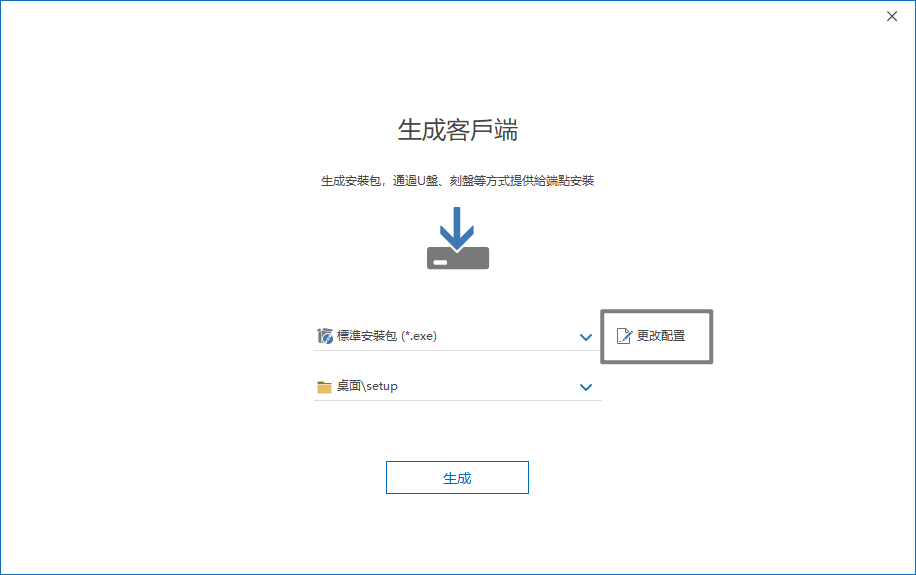
當採用“網際網路管理(VPN/公網對映)”方案時,通常需要生成對應連線引數的用戶端安裝包,以確保端點首次安裝後即可連通伺服器並上線。
操作如下圖所示:
五、最佳實踐建議(提升可用性與可運維性)
- 優先選 VPN/零信任:長期運維更穩,安全面更小
- 連線引數統一規劃:建議明確“內網接入”和“公網接入”的標準入口(IP/域名),避免端點混用導致離線/頻繁切換
- 埠變更要可追溯:公網對映場景下,埠、對映規則、白名單變更建議納入變更管理
- 上線驗證流程:安裝後透過端點清單確認線上狀態,並抽樣驗證策略下發與心跳穩定性
更新時間


